


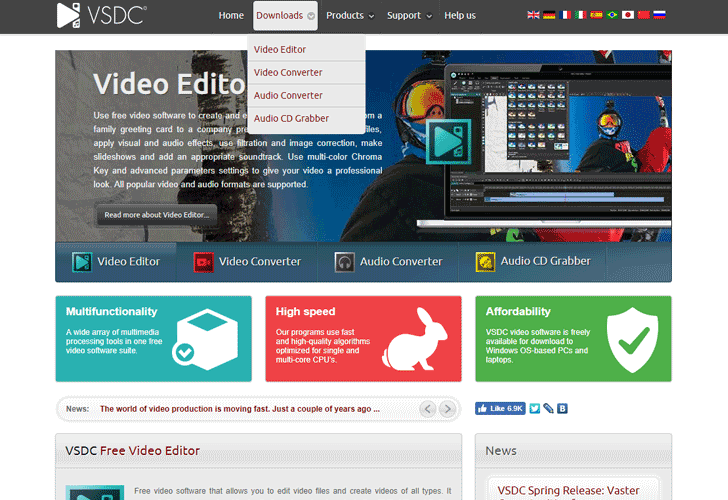

Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

Сайт видеоредактора VSDC был взломан, юзеры скачивали банковский троян

Пользователи, скачавшие софт для редактирования мультимедийных материалов VSDC в период с 21 февраля по 23 марта 2019 года, могли заразить свои компьютеры вредоносной программой.

Речь идет о банковском трояне, похищающем важную платежную информацию пользователей. Следовательно, если вы находитесь в группе риска, рекомендуется проверить систему антивирусной программой и поменять все пароли от банковских приложений.

VSDC представляет собой популярную программу для редактирования видеоматериалов — в месяц официальный сайт данной программы посещает более 1,3 миллиона пользователей.

Киберпреступники в прошлом уже взламывали ресурс разработчиков VSDC, в ходе своей атаки злоумышленники подменили ссылки на загрузку программы. В результаты люди скачивали вредоносную программу вместо нормального видеоредактора.

В этот раз атакующие встроили вредоносный код JavaScript в веб-сайт VSDC. Этот код определял геолокацию посетителя и подменял ссылки на загрузку для пользователей из Великобритании, США, Канады и Австралии.

Вредоносную кампанию обнаружили эксперты антивирусной компании «Доктор Веб», которые в блоге описали ситуацию следующим образом:

«Киберпреступники подменили ссылки на загрузку VSDC, в результате чего пользователи скачивали опасный банковский троян Win32.Bolik.2, а также Trojan.PWS.Stealer (KPOT)».

Win32.Bolik.2 является популярным полиморфным вредоносом, который может осуществлять веб-инъекции, перехват трафика, запись нажатий клавиш, а также похищать информацию из различных банковских онлайн-систем.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru