



Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Исследователи в области безопасности сообщили о мощном инструменте, который использовался китайским правительством для выведения сайтов из строя. Ранее это кибероружие нигде не фигурировало и никем не описывалось.

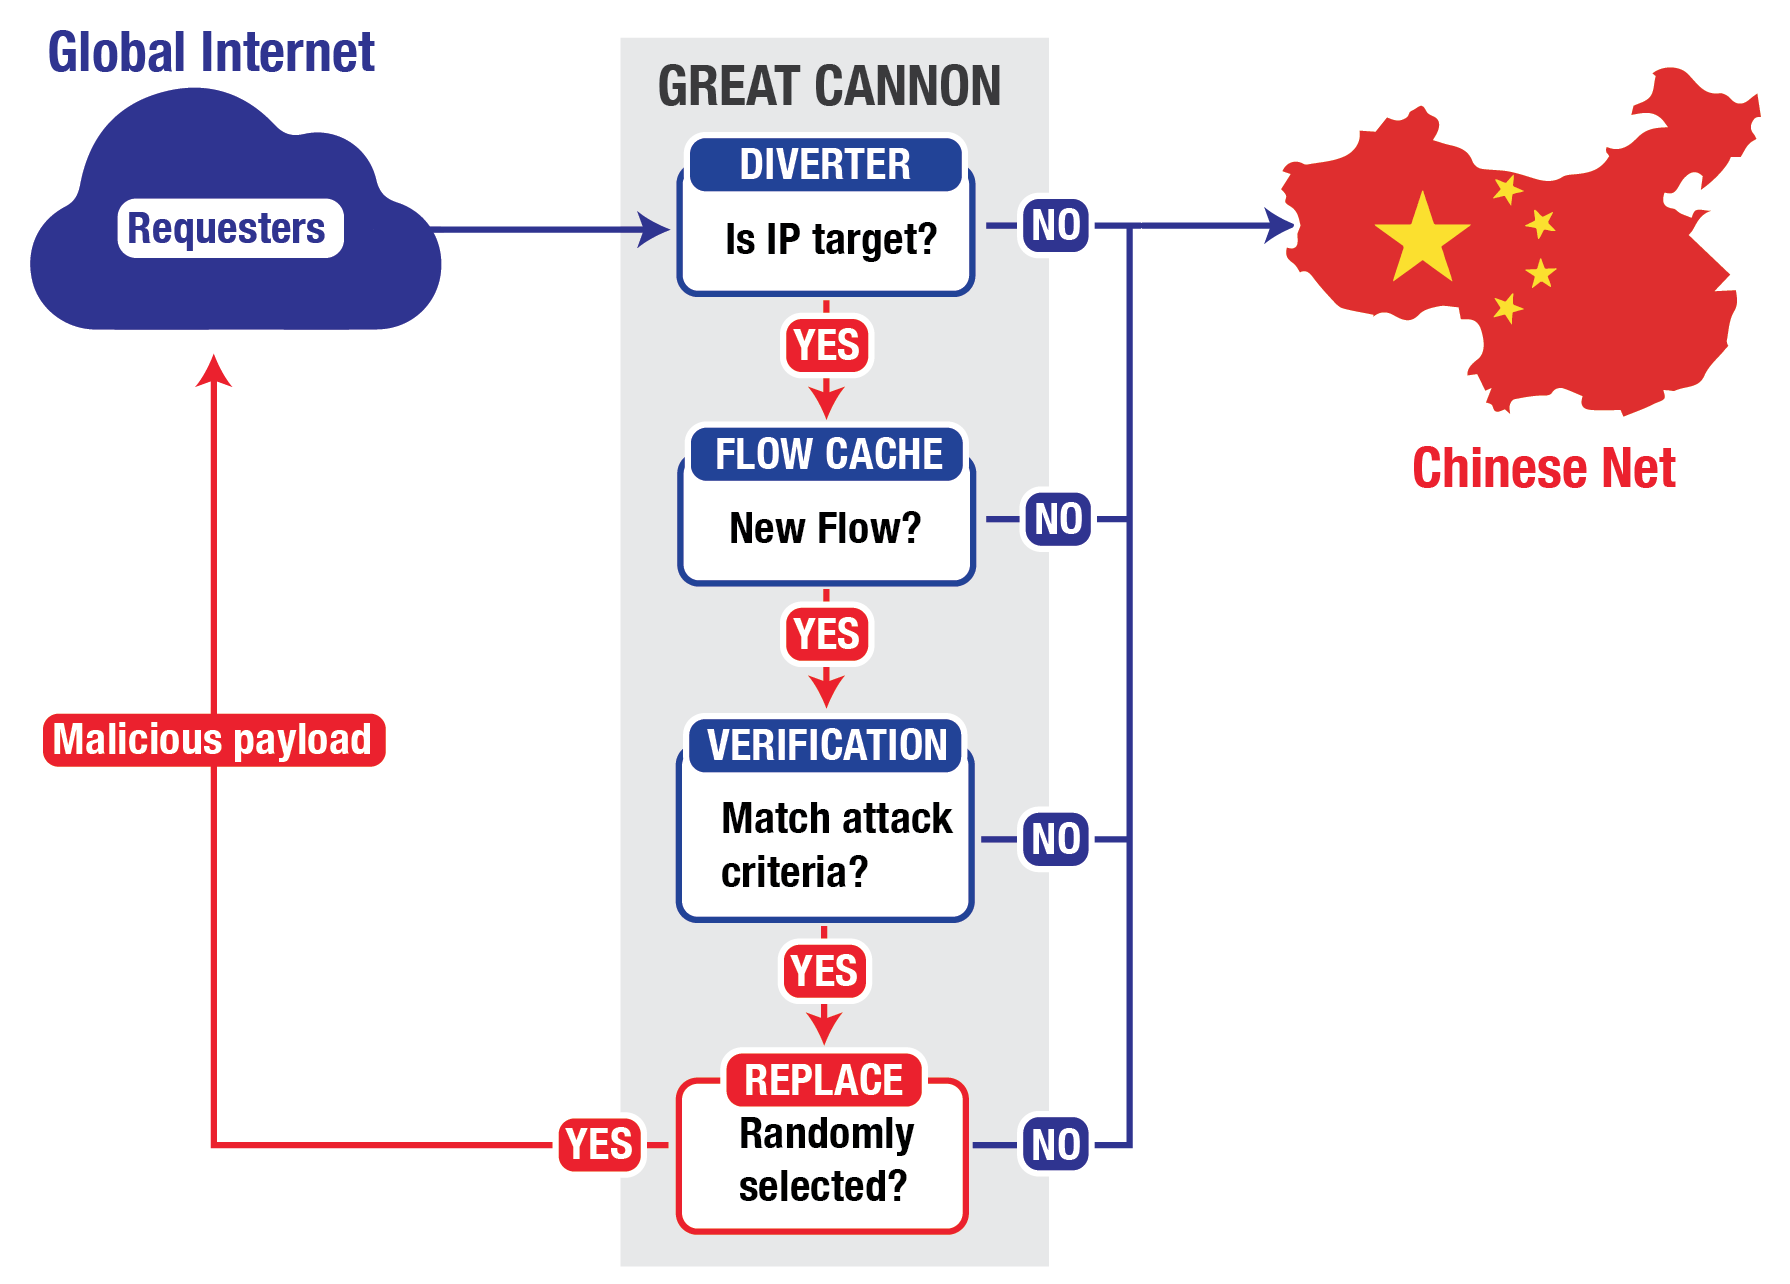
Инструмент получил имя Great Cannon, Китай использовал его для «бомбардировки» мусорным трафиком двух страниц на GitHub, которые выступали против цензуры. Эксперты подчеркивают, что Great Cannon также может использоваться для тайной установки вредоносных программ на компьютеры пользователей.

В случае атак на страницы GitHub Китай использовал компьютеры обычных пользователей интернета — в их трафик был внедрен вредоносный JavaScript-код, инициирующий постоянную загрузку двух атакуемых страниц.

Этот код был результатом работы Great Cannon, который КНР использовала для изменения трафика.

«Кибероперации с использованием Great Cannon демонстрируют значительное развитие контроля информации со стороны государства. В данном случае Китай пытался добиться еще большей цензуры», — говорится в отчете исследователей Калифорнийского университета в Беркли и Торонтского университета.

«Great Cannon — очень опасный инструмент, так как обладает возможностью незаметного заражения пользователей вредоносными программами, а затем использует их для DDoS-атак на неугодные ресурсы».


Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru