



Kaspersky Internet Security для Android теперь предупреждает о шпионах

Kaspersky Internet Security для Android теперь предупреждает о шпионах

Kaspersky Internet Security для Android теперь предупреждает о шпионах

«Лаборатория Касперского» анонсировала новые возможности своего антивирусного продукта для мобильной операционной системы Android. Теперь антивирус будет предупреждать пользователей, если на их смартфонах установлены легальные шпионские программы (stalkerware или spouseware).

Такие программы в последнее время стали настоящей проблемой — менее чем за $100 можно приобрести возможность следить за своими близкими. Было зафиксировано множество случаев домашнего насилия, которое стало следствием шпионажа с использованием spouseware.

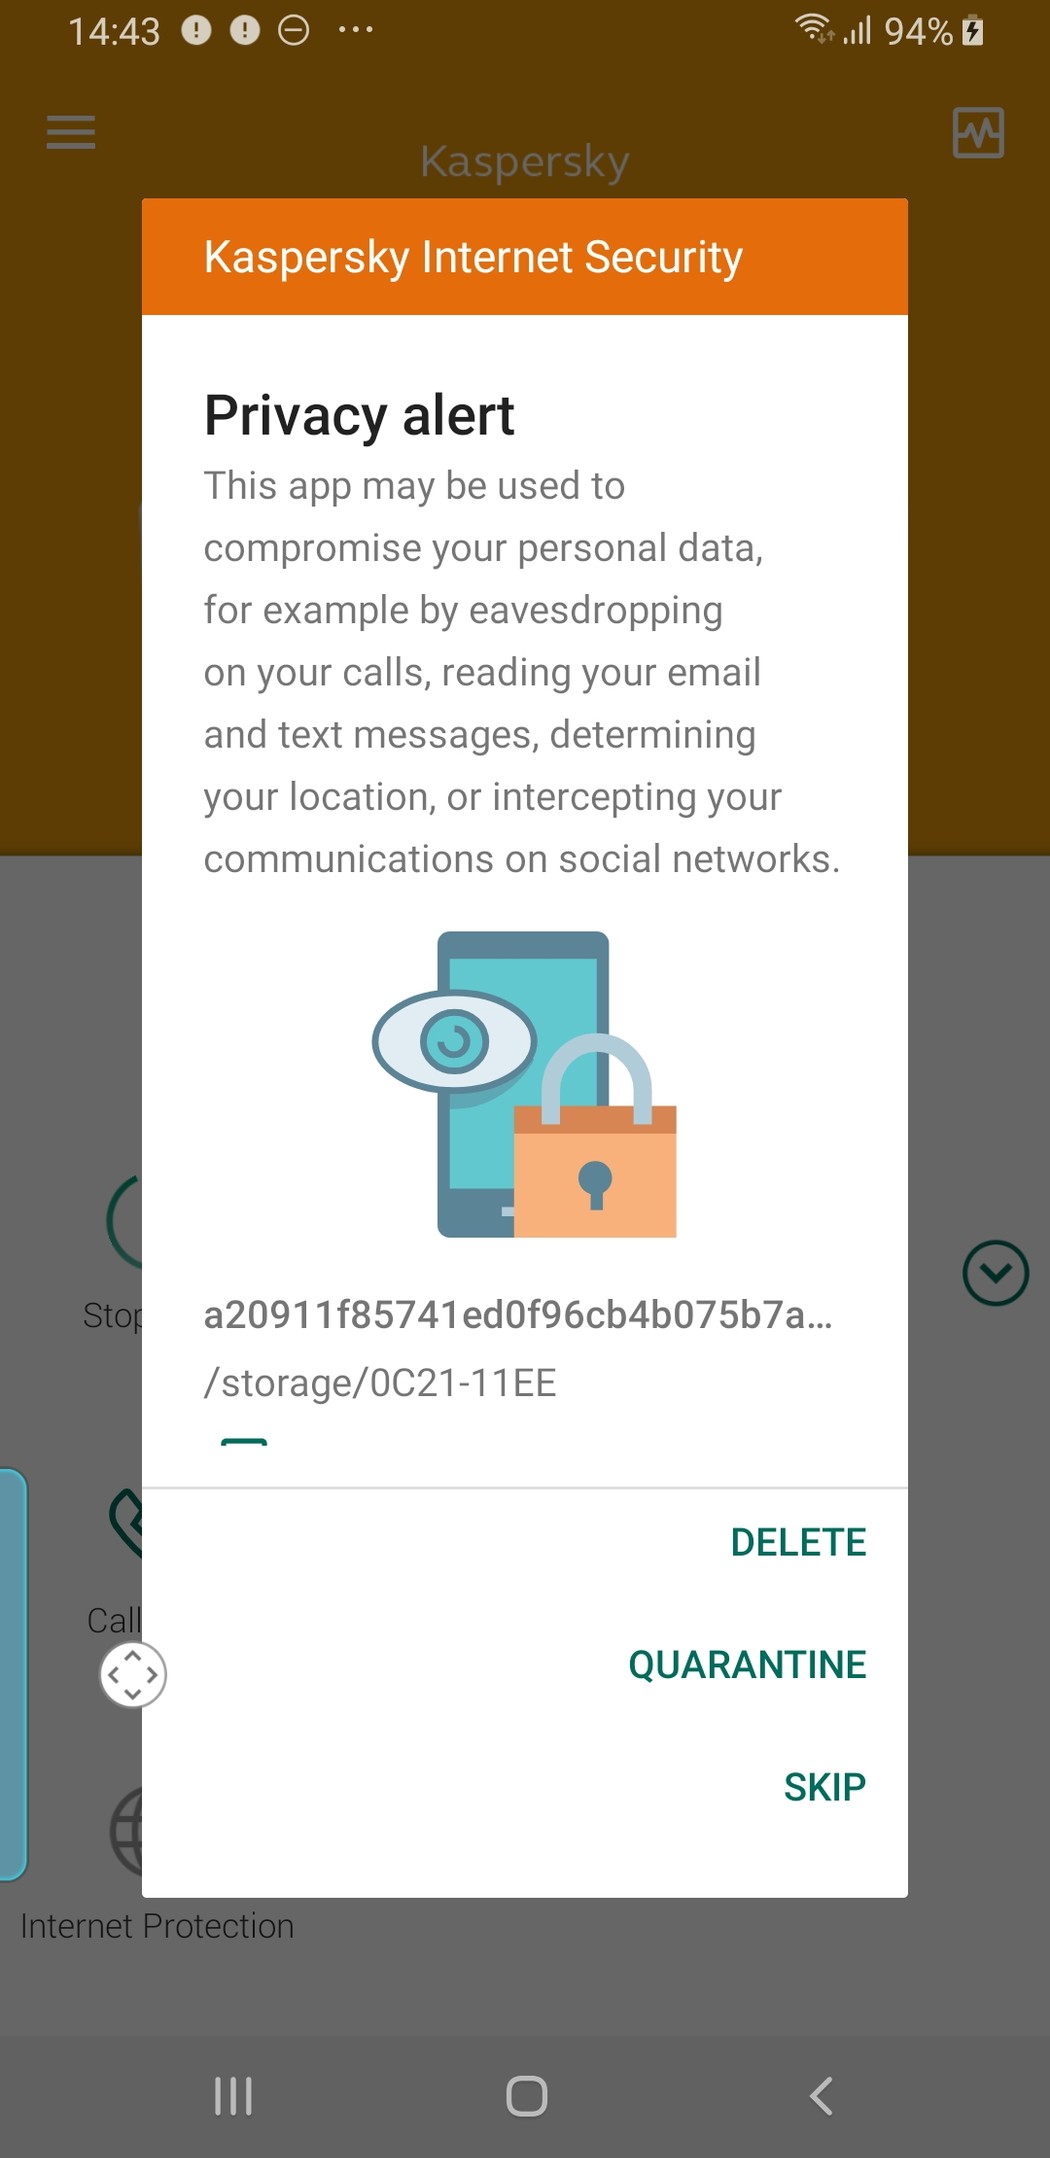
Теперь продукт «Лаборатории Касперского» будет выводить предупреждение, которое можно увидеть на картинке ниже. Пользователи Android смогут воспользоваться тремя опциями: удалить потенциально опасное приложение, отправить его в карантин или пропустить алерт для этой программы.

«Мы приняли решение пересмотреть реакцию нашего продукта на такого рода программы. В результате мы придумали для легальных шпионских программ специальные предупреждения», — объясняет Алексей Фирш, эксперт «Лаборатории Касперского».

«Мы убеждены в том, что пользователи должны быть в курсе того, что на их устройстве установлены подобные приложения».

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru