



Меняющее цвет WhatsApp расширение оказалось вредоносным

Меняющее цвет WhatsApp расширение оказалось вредоносным

Меняющее цвет WhatsApp расширение оказалось вредоносным

Киберпреступники снова атакуют пользователей WhatsApp. На этот раз, как рассказали в антивирусной компании ESET, в ходе фишинговой атаки злоумышленники заставляли жертв устанавливать вредоносное расширение, якобы предназначенное для изменения цвета интерфейса мессенджера.

Все начинается с того, что пользователю приходит сообщение, в котором предлагается изменить стандартный зеленый интерфейс WhatsApp на любой другой. Для этого юзеру предлагается установить специальное расширение.

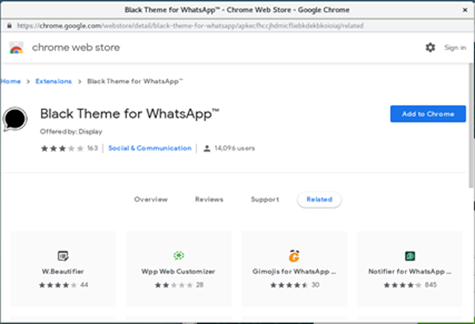
Злоумышленники предусмотрели несколько вариантов развития событий, которые зависят от операционной системы жертвы. Пользователей десктопной версии WhatsApp отправляют загрузить специальное расширение для Chrome из официального магазина. Оно называется Black Theme for WhatsApp.

Если пользователь установит это расширение, оно автоматически разошлет предложение поменять оформление WhatsApp по списку контактов и групповым чатам.

По словам аналитиков ESET, это расширение до сих пор находится в интернет-магазине Chrome. Его скачали уже почти 16 тысяч пользователей.

Пользователи мобильной версии популярного мессенджера сталкиваются с необходимостью поделиться ссылкой с 30 друзьями или 10 чатами — только в этом случае программа обещает изменить цвет WhatsApp.

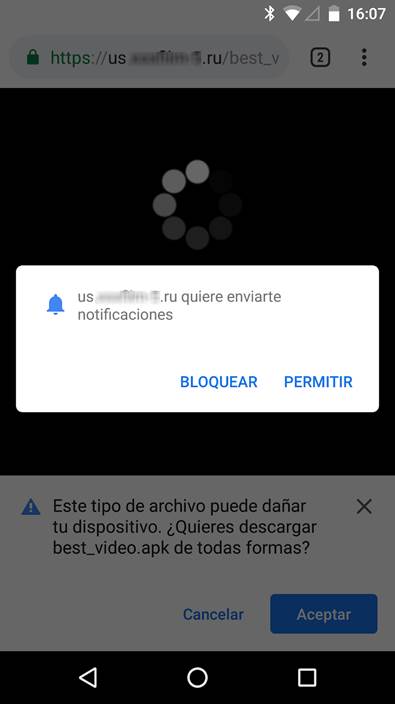
После этого жертве предлагают скачать APK-файл под названием best_video.apk и подписаться на уведомления с русскоязычного ресурса.

«Если пользователь выполнит все инструкции, его мобильный телефон будет заражен трояном для показа рекламы, который продукты ESET NOD32 детектируют как Android/Hiddad. Пользователь изначально не замечает присутствие вредоноса — демонстрация рекламных баннеров начинается только во время использования WhatsApp», — пишут специалисты ESET.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru