



Меняющее цвет WhatsApp расширение оказалось вредоносным

Меняющее цвет WhatsApp расширение оказалось вредоносным

Меняющее цвет WhatsApp расширение оказалось вредоносным

Киберпреступники снова атакуют пользователей WhatsApp. На этот раз, как рассказали в антивирусной компании ESET, в ходе фишинговой атаки злоумышленники заставляли жертв устанавливать вредоносное расширение, якобы предназначенное для изменения цвета интерфейса мессенджера.

Все начинается с того, что пользователю приходит сообщение, в котором предлагается изменить стандартный зеленый интерфейс WhatsApp на любой другой. Для этого юзеру предлагается установить специальное расширение.

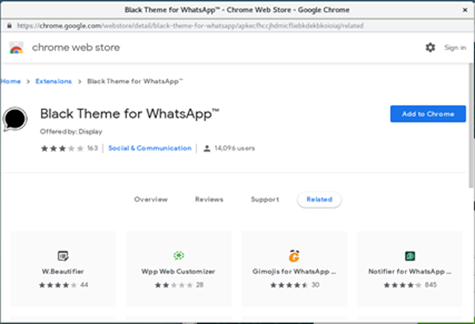
Злоумышленники предусмотрели несколько вариантов развития событий, которые зависят от операционной системы жертвы. Пользователей десктопной версии WhatsApp отправляют загрузить специальное расширение для Chrome из официального магазина. Оно называется Black Theme for WhatsApp.

Если пользователь установит это расширение, оно автоматически разошлет предложение поменять оформление WhatsApp по списку контактов и групповым чатам.

По словам аналитиков ESET, это расширение до сих пор находится в интернет-магазине Chrome. Его скачали уже почти 16 тысяч пользователей.

Пользователи мобильной версии популярного мессенджера сталкиваются с необходимостью поделиться ссылкой с 30 друзьями или 10 чатами — только в этом случае программа обещает изменить цвет WhatsApp.

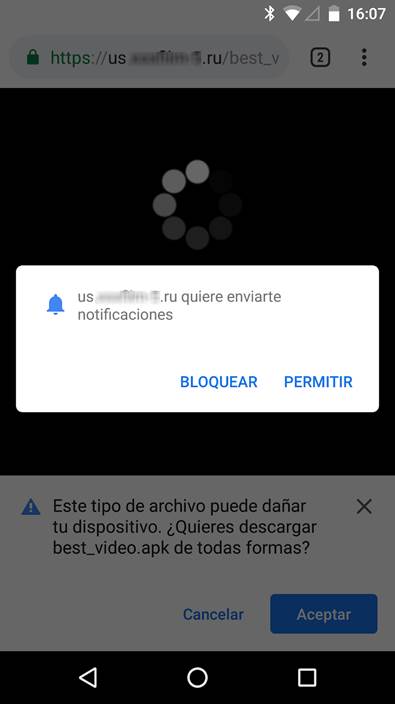
После этого жертве предлагают скачать APK-файл под названием best_video.apk и подписаться на уведомления с русскоязычного ресурса.

«Если пользователь выполнит все инструкции, его мобильный телефон будет заражен трояном для показа рекламы, который продукты ESET NOD32 детектируют как Android/Hiddad. Пользователь изначально не замечает присутствие вредоноса — демонстрация рекламных баннеров начинается только во время использования WhatsApp», — пишут специалисты ESET.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru