



Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

Под видом манифеста стрелка из Крайстчерча рассылается Windows-вредонос

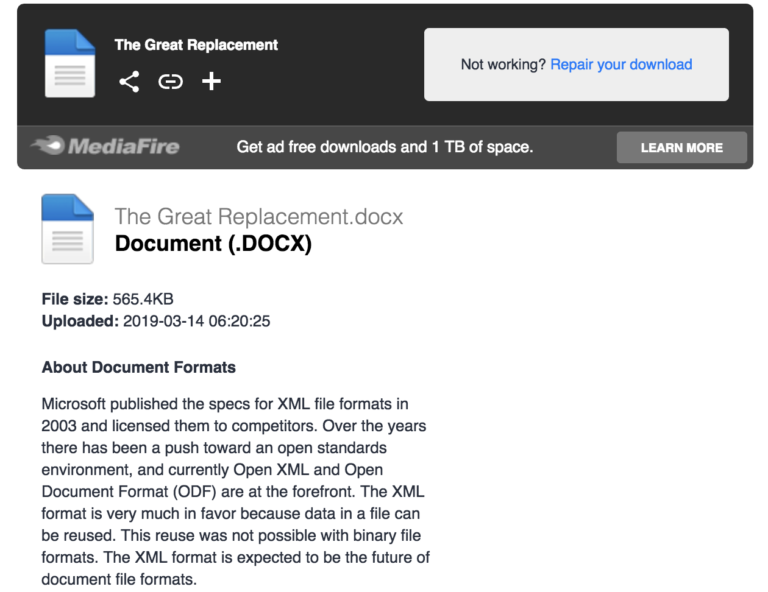
Неизвестные киберпреступники — хотя для кого-то более приемлемым словом будет «хактивисты» — рассылают вредоносную программу для Windows под видом манифеста Брентона Харрисона Тарранта, который недавно устроил массовую стрельбу в мечетях Крайстчерча. Об этом сообщили исследователи Blue Hexagon.

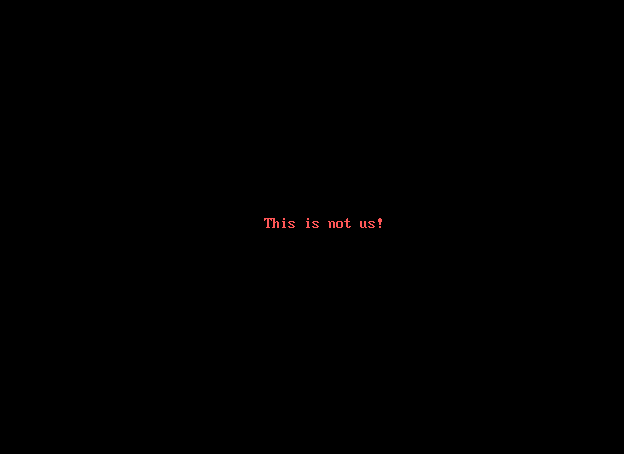
Судя по всему, авторы этой программы решили проучить тех, кто пытается скачать написанный Таррантом манифест. После открытия этой вредоносной версии система пользователя перезагрузится, а сам он будет дальше созерцать антирасистское послание.

Вредонос работает грубо и эффективно — он перезаписывает MBR (главная загрузочная запись), которая необходима системе, чтобы загрузиться. Именно так зловреду удается добиться перманентного отображения картинки вместо запуска системы Windows.

Напомним, что манифест Тарранта был наполнен националистическими антииммигрантскими и антимусульманскими идеями. В нем преступник также обвинял людей, нанимающих мигрантов на определенные должности.

«Злоумышленники сохранили подлинный контент манифеста, однако снабдили документ дополнительными функциями. Два варианта — вредоносный и первородный — можно отличить», — объясняет эксперт Blue Hexagon.

В бойне, к великому сожалению, погибло более 50 людей, которых безжалостный Таррант расстрелял, попутно записывая происходящее на GoPro и транслируя все на Facebook.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru