



Windows 10 теперь будет автоматически удалять проблемные обновления

Windows 10 теперь будет автоматически удалять проблемные обновления

Windows 10 теперь будет автоматически удалять проблемные обновления

Microsoft решила защитить пользователей систем Windows 10 от проблемных обновлений. Теперь операционная система сможет автоматически деинсталлировать обновления, которые могут привести к сбоям в работе системы.

Согласно опубликованной Microsoft информации, Windows 10 сможет обнаружить проблемы с загрузкой, к которым обычно приводит несовместимость обновлений с программами или же ошибки в самих патчах.

«Ровно так же, как операционная система автоматически устанавливает обновления для поддержания устройства в актуальном состоянии, теперь Windows сможет автоматически деинсталлировать проблемные обновления», — пишет корпорация.

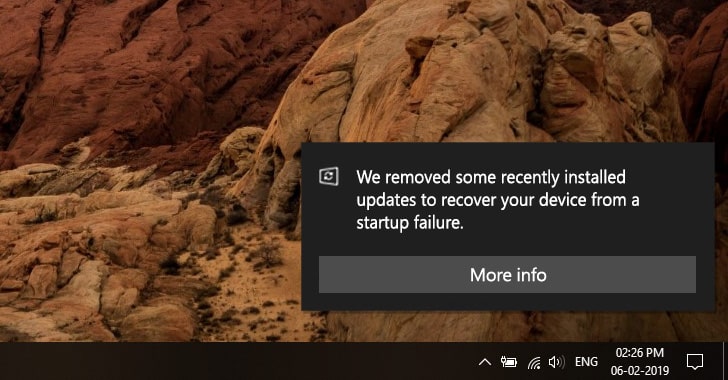
Отныне, если получите сообщение, которое мы приводим ниже, это будет значить, что ваша система была восстановлена после неудачных обновлений:

«We removed some recently installed updates to recover your device from a startup failure».

Помимо этого, если система Windows 10 обнаружит проблему с обновлениями, она автоматически заблокирует их установку на 30 дней, за которые разработчики должны будут исправить все недочеты.

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru