


Microsoft заблокировала взломанный аккаунт и похоронила 25 лет данных

Microsoft заблокировала взломанный аккаунт и похоронила 25 лет данных

Microsoft заблокировала взломанный аккаунт и похоронила 25 лет данных

Стример Джошуа Кейн лишился доступа к 25 годам цифровой жизни после взлома аккаунта Microsoft. Вместе с учётной записью пропали файлы из OneDrive, покупки и семейные фотографии, включая снимки его сына в младенчестве.

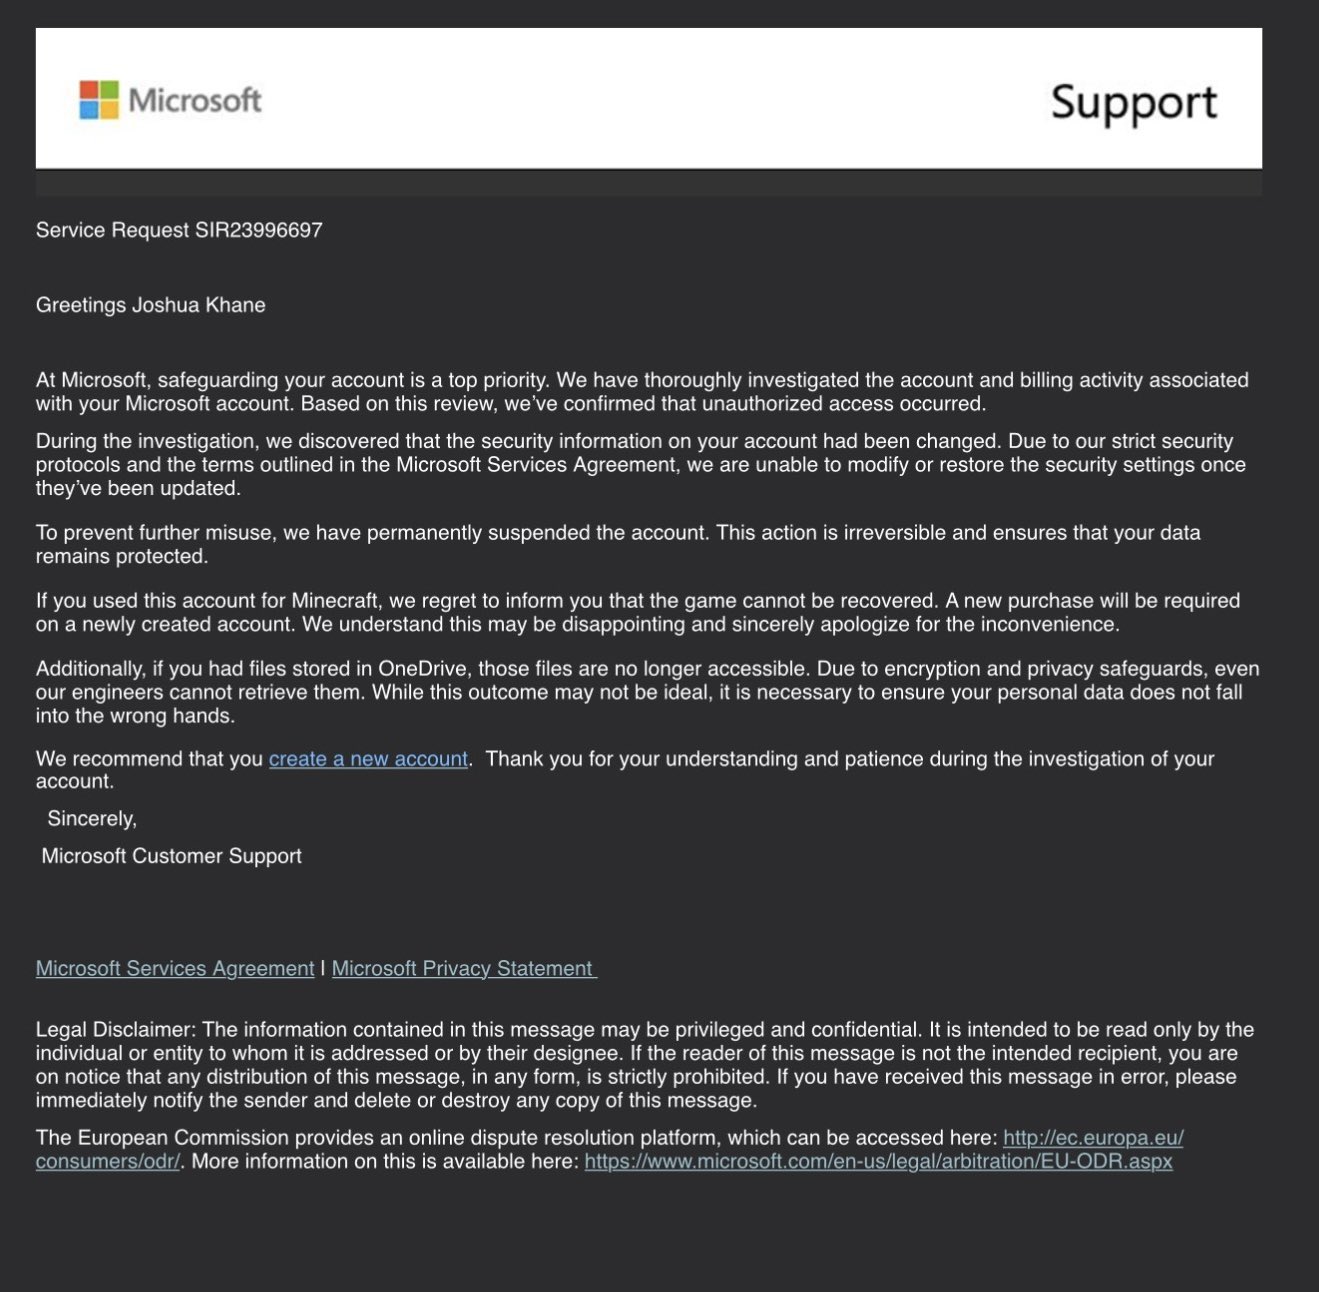
По словам Кейна, злоумышленник сменил данные безопасности аккаунта. Microsoft признала, что профиль действительно принадлежал ему и был взломан, но восстанавливать доступ отказалась.

В службе поддержки объяснили это внутренними правилами: если настройки безопасности изменены, сотрудники не могут вручную вернуть аккаунт владельцу. Блокировка объявлена постоянной, а связанные с профилем файлы — недоступными даже для инженеров Microsoft.


Корпорация также сообщила, что контент OneDrive невозможно извлечь из-за архитектуры шифрования и защиты конфиденциальности. Купленные игры и сервисы пользователю предложили приобрести заново на новом аккаунте. Максимально заботливо.

История быстро разлетелась по соцсетям: публикация Кейна набрала более 2 млн просмотров за 11 часов, а другие пользователи начали рассказывать о похожих случаях.

Формально правила Microsoft допускают блокировку аккаунта при подозрении на мошенническое использование. Но временная мера легко превращается в пожизненный цифровой бан, если хакер успел переписать данные для восстановления.

Сам Кейн признал, что недостаточно защитил аккаунт. Эта история ещё раз напоминает: двухфакторная аутентификация обязательна, а единственная копия важных файлов в облаке — не резервная копия.

Облако не украдут вместе с флешкой. Зато один взлом может отрезать от него владельца навсегда.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru