



Facebook подала в суд на двух украинцев за кражу данных пользователей

Facebook подала в суд на двух украинцев за кражу данных пользователей

Facebook подала в суд на двух украинцев за кражу данных пользователей

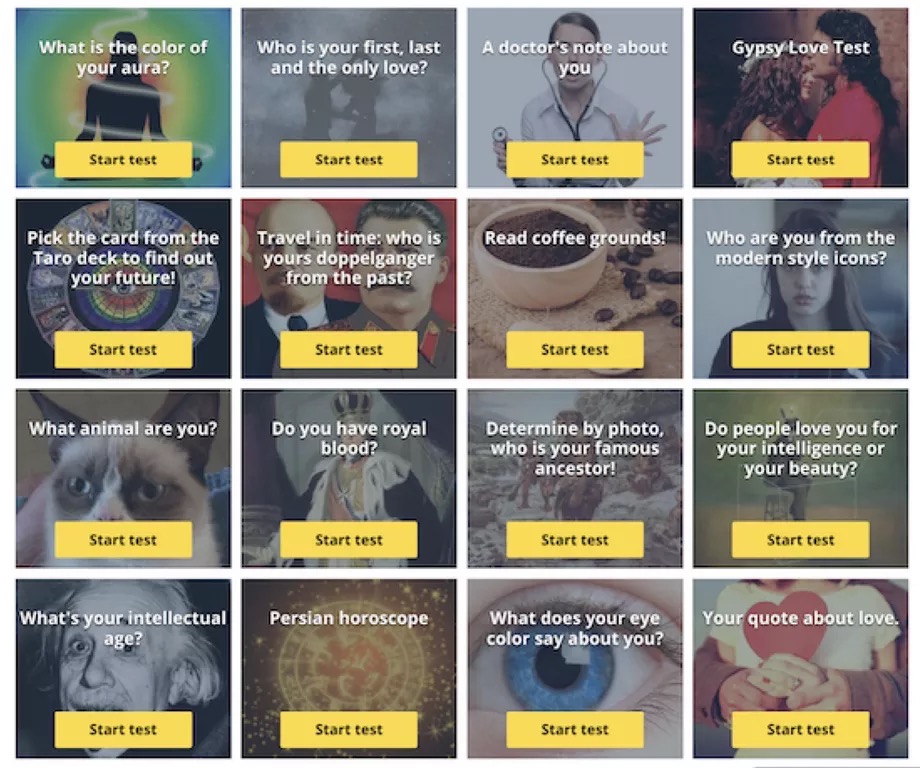
Компания Facebook, стоящая за одноименной социальной сетью, подала в суд на двух граждан Украины, которые разработали приложения-тесты. Суть претензий соцсети заключается в неправомерном сборе конфиденциальных данных пользователей, а также внедрении рекламного контента в новостную ленту Facebook.

Исковое заявление, поданное в прошлую пятницу, обвиняет Глеба Случевского и Андрея Горбачева в создании киберпреступной схемы, которая эксплуатировалась годами.

Между 2017 и 2018 годами они под разными предлогами убеждали пользователей установить вредоносные расширения для браузера, которые якобы выполняли функцию тестов на характер, склонность к популярности, а также предоставляли гороскопы.

В общей сложности было заражено около 63 000 пользователей Facebook. Случевский и Горбачев в основном орудовали четырьмя злонамеренными приложениями, среди которых были «Supertest» и «FQuiz». Атаковались обычно граждане Украины и России.

Для привлечения внимания хакеры эксплуатировали популярные у молодежи темы, например, был тест «Кем из современных вампиров вы являетесь?» — это отсылка к знаменитому фильму «Сумерки».

Приложения использовали функцию входа с помощью учетной записи Facebook, при этом пользователя заверяли, что собираться будет только ограниченный набор данных.

Однако истец заявил, что вышеозначенные киберпреступники собирали не только публично доступную информацию, но и списки друзей пользователей. Позже они отображали пользователям свою рекламу вместо той, что была одобрена Facebook.

Есть информация о том, что эти же двое украинцев могут иметь отношение к продаже личных сообщений 81 000 пользователей социальной сети. Этот инцидент был замечен в прошлом году.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru