



Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Активная эксплуатация критической уязвимости в движке Drupal, которую злоумышленники демонстрируют в последнее время, вынудила Cloudfare использовать правила Web Application Firewall (WAF), чтобы защитить своих клиентов и заблокировать активность киберпреступников.

Эти правила помогли обезопасить сайты клиентов Cloudfare, которые по каким-то причинам не успели обновить CMS, устранив серьезную брешь.

Это позволило компании избежать необходимости уведомления каждого клиента о вышедших патчах. К чести компании, ей удалось идентифицировать тип уязвимости в течение 15 минут, после чего появилась возможность создать правила блокировки эксплойта еще до того, как начались реальные атаки.

В ходе анализа патча представители Cloudfare выяснили, что потенциальный эксплойт будет основан на десериализации, которую можно использовать с помощью специально созданных вредоносных сериализованных Object.

Самый плохой нюанс заключается в том, что злоумышленник может использовать CVE-2019-6340, не проходя процесс аутентификации. В итоге он сможет изменять и удалять данные в системе.

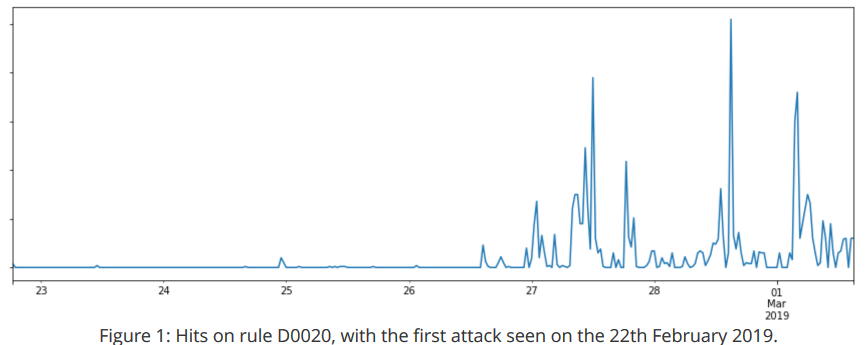
Позже команда Cloudfare создала WAF-правило под именем D0020, которое оказалось крайне эффективным по части автоматической блокировки действий злоумышленников. Эксперты предоставили инфографику, на которой отражена активность киберпреступников.

Напомним, что лидерство по наибольшему проценту взломанных систем держит движок WordPress. Такой информацией поделились специалисты компании Sucuri, которая занималась расследованием взлома ресурсов.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru