



Adobe Shockwave прекратит свое существование 9 апреля 2019 года

Adobe Shockwave прекратит свое существование 9 апреля 2019 года

Adobe Shockwave прекратит свое существование 9 апреля 2019 года

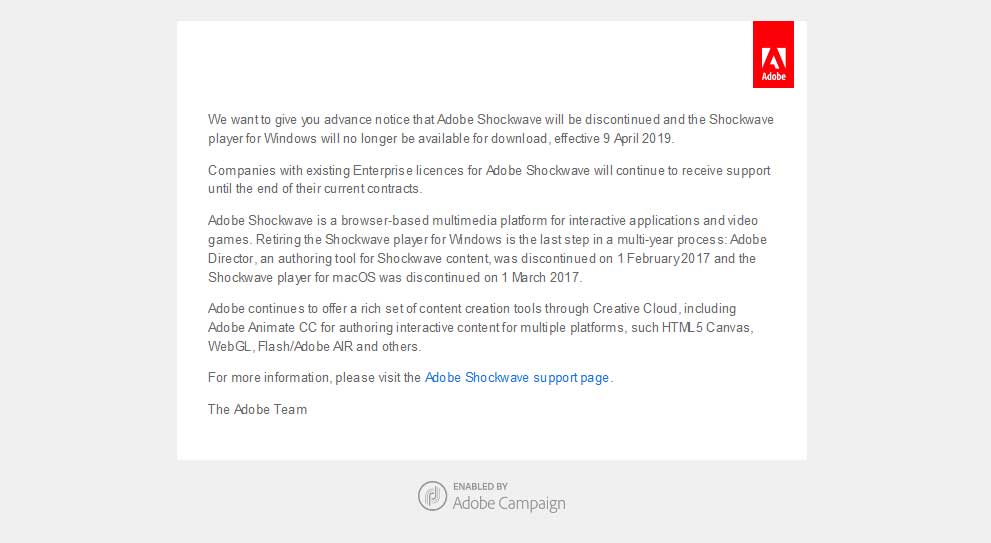
Adobe начала рассылку электронных писем корпоративным клиентам, в которых компания предупреждает о скором и неизбежном прекращении поддержки решения Adobe Shockwave. В письмах утверждается, что плеер Adobe Shockwave для Windows с 9 апреля 2019 года станет недоступен для скачивания.

Shockwave был выпущен в 1995 году, он подарил интернет-пространству много игр и интересного контента. В 2005 году плеер перешел в руки Adobe вместе с Flash и Shockwave.

К сожалению (или к счастью), современные разработчики стараются реализовывать свои проекты на HTML5 и WebGL, постепенно отходя от использования Flash и Shockwave. Именно это стало причиной решения Adobe полностью прекратить поддержку Shockwave 9 апреля этого года.

Чтобы предупредить корпоративных клиентов заранее, компания разослала электронные письма под заголовком «Adobe Shockwave Product Announcement».

Adobe Flash, к слову, ждет та же судьба — компания планирует прекратить поддержку плагина к концу 2020 года.

Напомним, что разработчики браузеров постепенно отказываются от использования Flash Player от Adobe. Mozilla, например, опубликовала запланированные шаги, благодаря которым браузер Firefox будет плавно отходить от поддержки Flash Player. 

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru