



Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Уязвимость Thunderclap угрожает пользователям Windows, Linux, macOS

Системам Windows, macOS, Linux и FreeBSD угрожает новая уязвимость, подробности которой раскрыли на этой неделе на конференции NDSS 2019, посвященной вопросам безопасности.

Брешь получила имя Thunderclap, она затрагивает все периферийные устройства, работающие через Thunderbolt. Злоумышленник может подключить к компьютеру вредоносное устройство, что позволит украсть информацию непосредственно из оперативной памяти системы.

Само собой, атакующий таким способом может получить доступ к конфиденциальной информации. Команда исследователей, рассказавшая об этой проблеме, заявила, что производимые с 2011 года десктопы и лэптопы от Apple уязвимы.

«По этой же логике, многие ноутбуки и десктопы, на которых могут быть запущены системы Windows и Linux, также подвержены этой проблеме. Есть только два условия: они должны быть относительно новыми (произведены с 2016 года) и поддерживать интерфейс Thunderbolt», — объясняют эксперты.

Специалисты утверждают, что Thunderclap затрагивает все версии Thunderbolt: Thunderbolt 1, Thunderbolt 2 и Thunderbolt 3. Суть проблемы заключается в том, что ОС автоматически доверяет устройству, подключенному через этот интерфейс.

Таким образом, девайсу предоставляется полный доступ к памяти системы по умолчанию. Все это делает эту брешь крайне опасной.

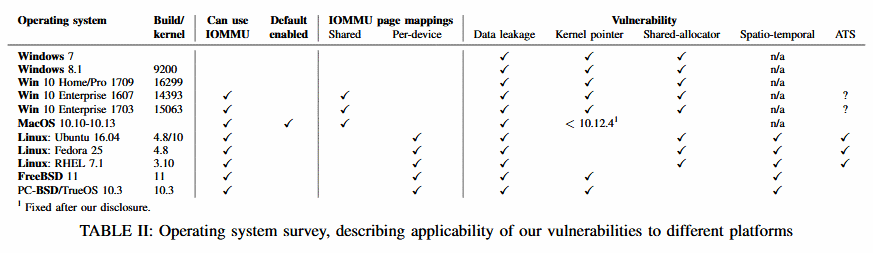
Как видно из таблицы ниже, большинство брешей Thunderclap до сих пор непропатчены.

С отчетом экспертов «Thunderclap: Exploring Vulnerabilities in Operating System IOMMU Protection via DMA from Untrustworthy Peripherals» можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

Солар покажет Solar AI Firewall для защиты бизнеса от ИИ-рисков

Сотрудники несут рабочие данные в нейросети, ИИ-агенты получают доступ к корпоративным системам, а службе безопасности предлагают просто не нервничать. ГК «Солар» представит на SOC Forum 2026 решение Solar AI Firewall, предназначенное для контроля работы с ИИ-сервисами и противодействия утечкам конфиденциальной информации через промпты.

Новинка заявлена в пресс-релизе компании и на официальной странице участия «Солара» в SOC Forum. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Запуск Solar AI Firewall запланирован на дни форума. Подробности компания обещает раскрыть на площадке. Обещают также раскрыть риски, возникающие при внедрении ИИ в корпоративные процессы: передачу данных внешним сервисам, использование публичных моделей сотрудниками и новые точки доступа к инфраструктуре.

Решение представят в составе экосистемы защиты доступа, сети и данных. Посетителям покажут практические сценарии, а также инструменты безопасной разработки, мониторинга атак и защиты онлайн-ресурсов.

Ещё одна премьера — JSOC ONE, линейка сервисов Solar JSOC для среднего бизнеса. Она рассчитана на подключение круглосуточного мониторинга и реагирования без создания собственного SOC. На площадке можно будет обсудить требования к инфраструктуре и рассчитать стоимость сервиса.

В деловой программе эксперты разберут доступ ИИ к внутренним системам, безопасность сгенерированного кода и границы автономности.

RSS: Новости на портале Anti-Malware.ru