



Эксперты нашли способ подделать цифровую подпись PDF-документов

Эксперты нашли способ подделать цифровую подпись PDF-документов

Эксперты нашли способ подделать цифровую подпись PDF-документов

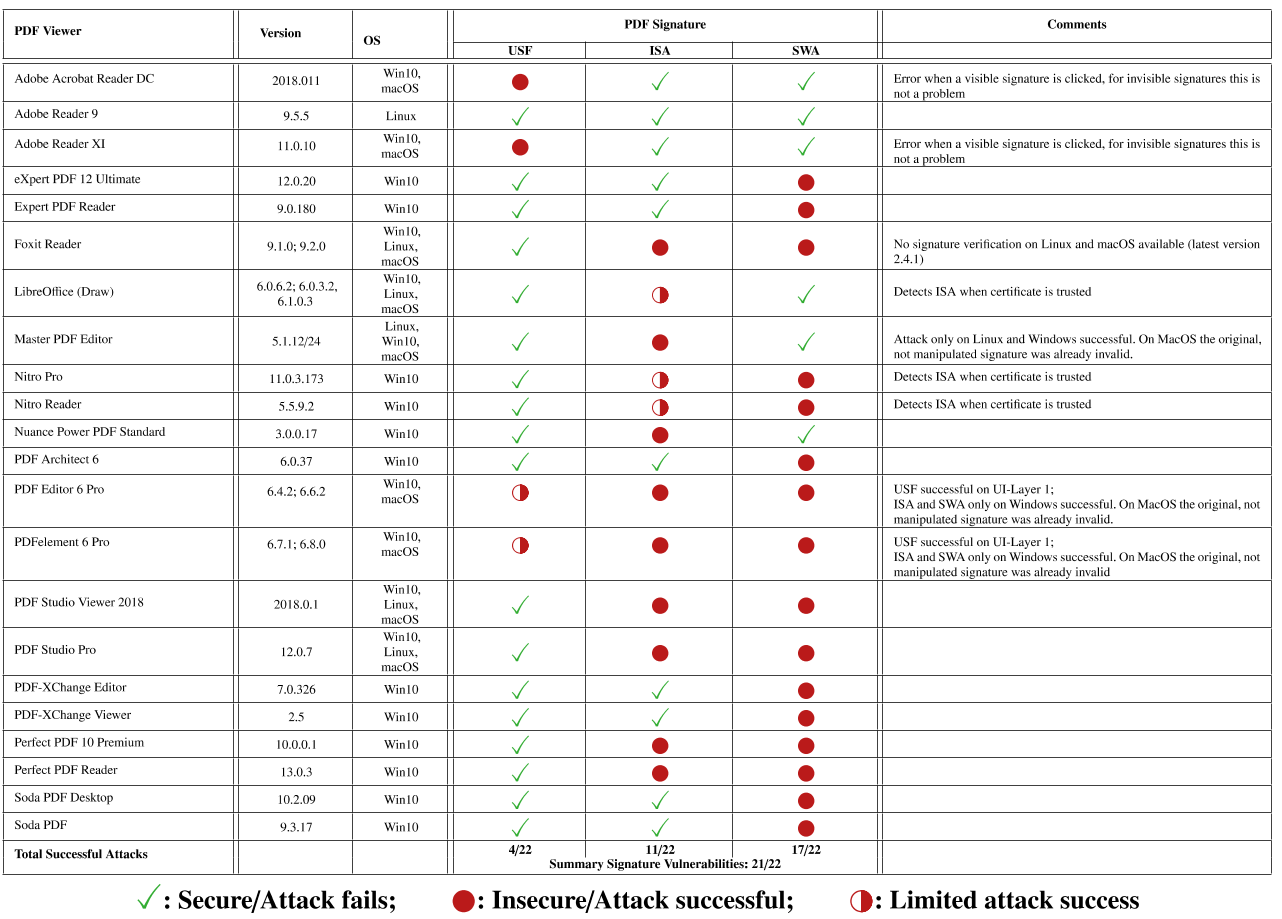
Специалисты Рурского университета в Бохуме утверждают, что им удалось сломать систему электронных подписей и создать фейковые сигнатуры для большинства десктопных приложений для просмотра файлов PDF.

В результате способ экспертов сработал в случае с 21 из 22 десктопных PDF-вьюверов. Помимо этого, исследователи также обошли защитные меры пяти из семи онлайн-сервисов для цифровой подписи PDF.

Из популярных приложений такого класса можно отметить Adobe Acrobat Reader, Foxit Reader и LibreOffice, а примеры вышеназванных сервисов — DocuSign и Evotrust.

Группа из пяти экспертов работала над этой техникой с октября 2018 года. И теперь им удалось выявить уязвимые приложения и онлайн-сервисы. Специалисты дождались выхода патчей от разработчиков, и лишь потом открыли результаты своего исследования.

Исследователи отмечают, что цифровые подписи PDF крайне важны. Именно поэтому они были готовы ждать целые месяцы, пока компании выпускают патчи. Их можно понять, ведь подписанный цифровой подписью PDF-документ может использоваться в суде.

Более того, такие документы также используют для подтверждения финансовых транзакций и пресс-релизов государственного уровня.

Если у злоумышленников будет возможность подделать цифровую подпись, появится возможность для кражи огромного количества денег. Также киберпреступники, используя фейковую подпись для документа PDF, могут посеять хаос среди компаний.

Всего эксперты описали три важнейшие уязвимости:

  1. Universal Signature Forgery (USF) — позволяет атакующим воздействовать на процесс валидации подписи. Таким образом, пользователю отобразится поддельное сообщение о достоверности подписи.
  2. Incremental Saving Attack (ISA) — позволяет добавить дополнительный контент на уже подписанный документ PDF.
  3. Signature Wrapping (SWA) — схожая с ISA уязвимость, однако здесь используется система «оборачивания» вокруг дополнительного контента злоумышленника.

«На данный момент мы не встречали подтверждение того, что эксплойты для этих брешей используются в реальных атаках», — пишут эксперты.

Подпишитесь на новости

Генпрокуратура предупредила Wikimedia о риске нежелательного статуса

Генпрокуратура России направила Wikimedia Foundation, поддерживающему «Википедию», предупреждение о возможном признании его деятельности нежелательной в стране. Об этом ведомство сообщило 19 ноября.

Согласно заявлению Генпрокуратуры, фонд ведёт информационную кампанию, которую ведомство считает направленной на дестабилизацию обстановки в России.

Конкретные публикации или действия Wikimedia, ставшие основанием для предупреждения, в сообщении не перечислены.

Ведомство заявило, что может признать деятельность организации нежелательной, если та продолжит действия, которые Генпрокуратура характеризует как деструктивную антироссийскую деятельность. О принятии такого решения в опубликованном сообщении не говорится.

Wikimedia Foundation — некоммерческая организация, обеспечивающая инфраструктуру «Википедии» и других вики-проектов. Как напоминает «Интерфакс», ранее Роскомнадзор включил фонд в перечень иностранных организаций, обязанных выполнять требования закона о приземлении. Российские суды также неоднократно штрафовали его за неудаление информации, запрещённой в РФ.

RSS: Новости на портале Anti-Malware.ru