



Integrity Initiative удалила с сайта весь контент из-за Anonymous

Integrity Initiative удалила с сайта весь контент из-за Anonymous

Integrity Initiative удалила с сайта весь контент из-за Anonymous

Авторы проекта Integrity Initiative удалили со своего сайта весь контент — это следствие слитой хакерами из Anonymous информации о деятельности британского проекта. Сами представители утверждают, что такие меры приняты на время расследования утечки.

Как сообщает издание RT, ссылаясь на Twitter-аккаунт Integrity Initiative, решение было принято в понедельник. Твит гласит следующее:

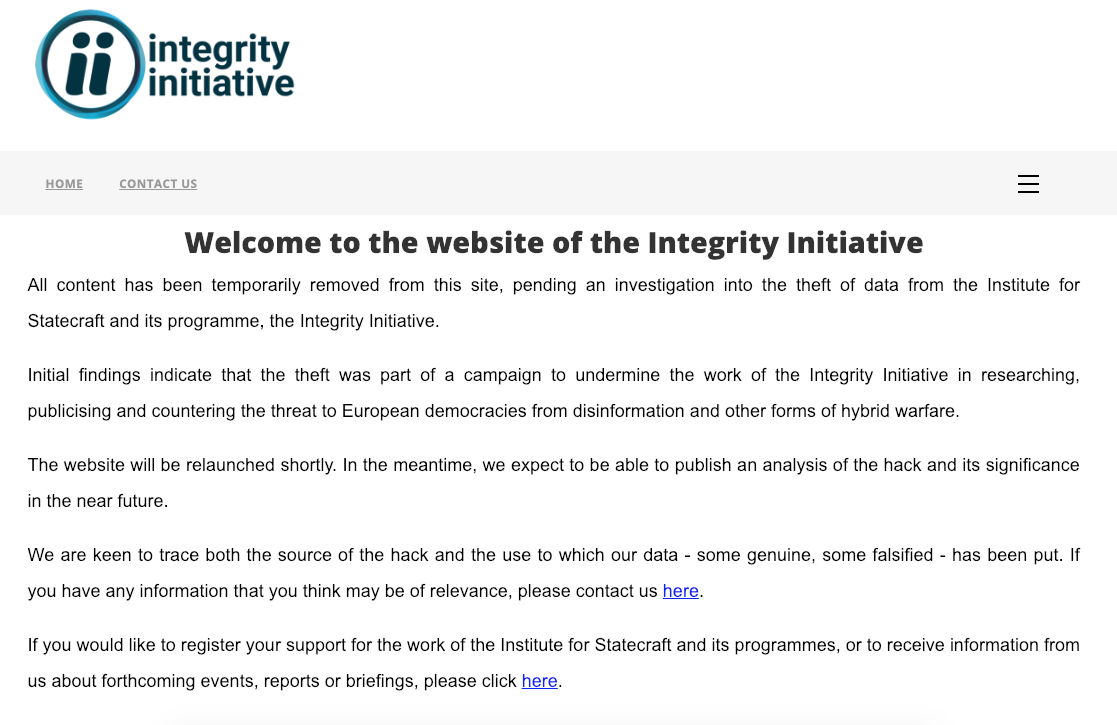
«Мы временно удалили весь контент с нашего сайта для расследования инцидента с кражей данных у Института государственного управления и Integrity Initiative. Перезапуск ресурса запланирован на ближайшее время».

Официальный сайт выдает следующее предупреждение:

Напомним, что в наябре хакерам Anonymous удалось слить в Сеть данные, касающиеся проекта «Инициатива честности» («Integrity Initiative»), созданного Великобританией. Оказалось, что в рамках этого проекта можно разворачивать целые информационные войны.

После этого свое слово сказали представители WikiLeaks, которые посчитали, что часть опубликованных материалов могут оказаться сфабрикованными.

А в декабре группа киберпреступников Anonymous опубликовала очередную порцию документов, касающихся британской инициативы «Integrity Initiative».

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru