



Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal теперь будут детектировать вредоносные файлы MSI

Microsoft и VirusTotal объединились, чтобы вместе решить вопрос детектирования файлов MSI, которые были модифицированы путем включения вредоносных Java-архивов. Проблема в случае с этим типом файлов заключается в том, что подпись кода останется валидной даже после изменения их содержимого.

Наверняка многие знают, что авторитетные разработчики подписывают исполняемые файлы Windows PE (.exe) специальными сертификатами. В случае модификации такого файла данная подпись окажется недействительной. Некоторые антивирусные программы учитывают это, детектируя недействительные подписи исполняемых файлов.

В случае с файлами Microsoft Installer (MSI) все гораздо сложнее — злоумышленник может включить в них вредоносное содержимое, а подпись останется абсолютно нетронутой. Однако у такого способа распространения вредоносных программ есть и минус — потребуется еще одна программа, которая извлечет вредоносный код из MSI и выполнит его.

Об этом говорится в блоге VirusTotal: подписанные файлы MSI могут содержать вредоносные архивы Java JAR. Таким образом, злонамеренный код будет выполнен Java. Специалисты VirusTotal даже предоставили специальный семпл, который был найден в реальных атаках — он как раз реализовал вышеописанный метод.

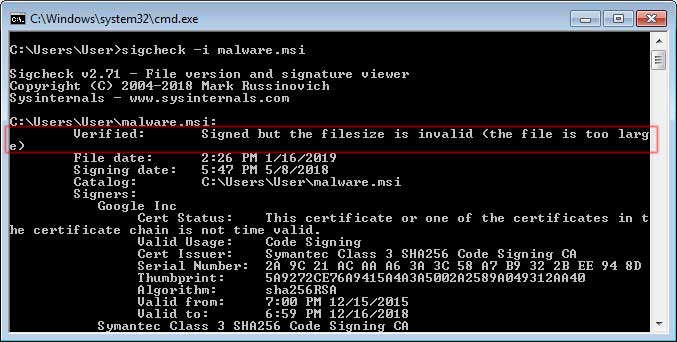
Для решения проблемы специалисты Microsoft Марк Руссинович и Марк Кук обновили свой инструмент Sigcheck, который теперь сможет детектировать, были ли модифицированы файлы MSI. Новая версия Sigcheck 2.70 также будет использоваться VirusTotal при загрузке этого типа файлов для анализа.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru