



Новый вымогатель JungleSec заражает серверы Linux через IPMI-интерфейс

Новый вымогатель JungleSec заражает серверы Linux через IPMI-интерфейс

Новый вымогатель JungleSec заражает серверы Linux через IPMI-интерфейс

Новая вредоносная кампания идет полным ходом с начала ноября. В ходе этих атак киберпреступники заражают серверы Linux новым вымогателем JungleSec, используя в процессе незащищенный IPMI-интерфейс.

IPMI представляет собой интеллектуальный интерфейс управления платформой, предназначенный для автономного мониторинга и управления функциями, встроенными непосредственно в аппаратное и микропрограммное обеспечения серверных платформ.

Если этот интерфейс неправильно сконфигурирован, он может позволить атакующим получить удаленный доступ к системе, а также поспособствует получению полного контроля над ней за счет использования учетных данных по умолчанию.

«В процессе общения с двумя жертвами выяснилось, что злоумышленники установили вымогатель JungleSec через интерфейс IPMI на сервере. В одном случае в интерфейсе использовался установленный по умолчанию производителем пароль. Другая же жертва настроила IPMI правильно, однако преступники использовали имеющиеся уязвимости», — пишут эксперты на BleepingComputer.

После получения доступа злоумышленники перезагружают компьютер в однопользовательском режиме, чтобы получить root-доступ. Далее загружается программа для шифрования файлов.

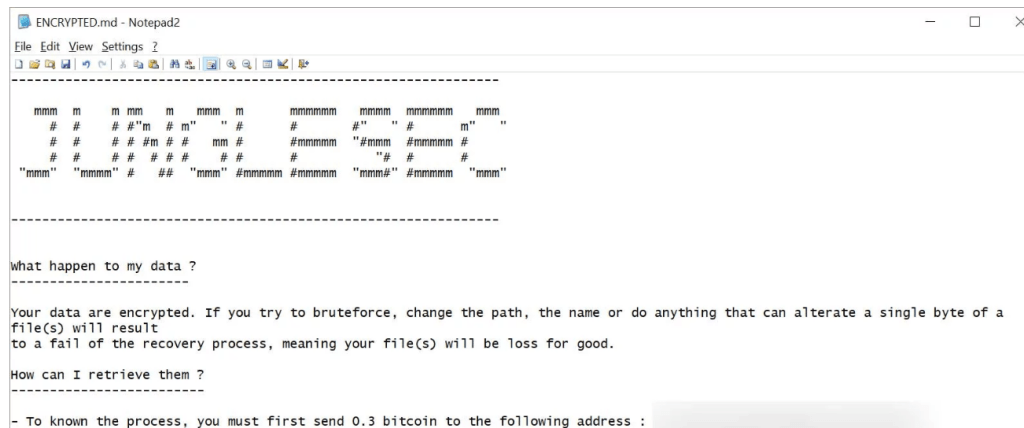
После завершения процесса шифрования злоумышленники оставляют записку с требованиями выкупа (ENCRYPTED.md). В ней содержатся инструкции по оплате выкупа и расшифровке файлов:

Злоумышленники используют домен junglesec@anonymousspeech[.]com для связи с жертвами. Сумма выкупа равняется 0,3 биткоина. Эксперты сообщают, что многие жертвы после оплаты не получили никакого ответа от вымогателей.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru