



Новый вымогатель JungleSec заражает серверы Linux через IPMI-интерфейс

Новый вымогатель JungleSec заражает серверы Linux через IPMI-интерфейс

Новый вымогатель JungleSec заражает серверы Linux через IPMI-интерфейс

Новая вредоносная кампания идет полным ходом с начала ноября. В ходе этих атак киберпреступники заражают серверы Linux новым вымогателем JungleSec, используя в процессе незащищенный IPMI-интерфейс.

IPMI представляет собой интеллектуальный интерфейс управления платформой, предназначенный для автономного мониторинга и управления функциями, встроенными непосредственно в аппаратное и микропрограммное обеспечения серверных платформ.

Если этот интерфейс неправильно сконфигурирован, он может позволить атакующим получить удаленный доступ к системе, а также поспособствует получению полного контроля над ней за счет использования учетных данных по умолчанию.

«В процессе общения с двумя жертвами выяснилось, что злоумышленники установили вымогатель JungleSec через интерфейс IPMI на сервере. В одном случае в интерфейсе использовался установленный по умолчанию производителем пароль. Другая же жертва настроила IPMI правильно, однако преступники использовали имеющиеся уязвимости», — пишут эксперты на BleepingComputer.

После получения доступа злоумышленники перезагружают компьютер в однопользовательском режиме, чтобы получить root-доступ. Далее загружается программа для шифрования файлов.

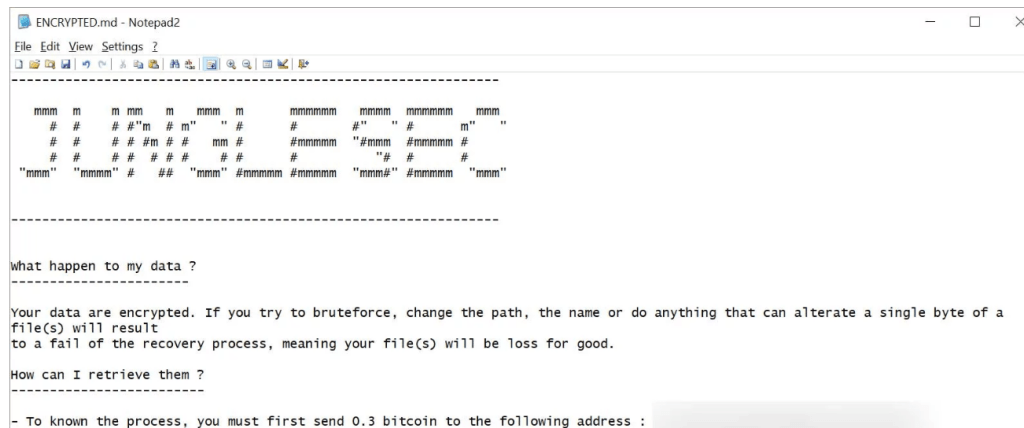
После завершения процесса шифрования злоумышленники оставляют записку с требованиями выкупа (ENCRYPTED.md). В ней содержатся инструкции по оплате выкупа и расшифровке файлов:

Злоумышленники используют домен junglesec@anonymousspeech[.]com для связи с жертвами. Сумма выкупа равняется 0,3 биткоина. Эксперты сообщают, что многие жертвы после оплаты не получили никакого ответа от вымогателей.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru