



Жертвы вымогателя HiddenTear теперь могут бесплатно расшифровать файлы

Жертвы вымогателя HiddenTear теперь могут бесплатно расшифровать файлы

Жертвы вымогателя HiddenTear теперь могут бесплатно расшифровать файлы

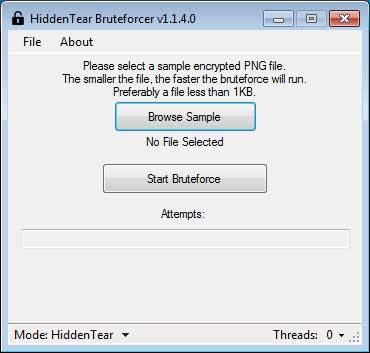
Для пользователей, пострадавших от вымогателя HiddenTear, есть хорошие новости — популярный эксперт в области кибербезопасности Майкл Гиллеспи создал инструмент под названием HT Brute Forcer, он позволит жертвам расшифровать затронутые файлы бесплатно.

Углубимся немного в историю этого шифровальщика — в 2015 году турецкий исследователь Утку Сен опубликовал исходный код HiddenTear в образовательных целях. Это стал первый вредонос такого класса, чей исходный код был свободно выложен в Сети.

Изначальный вариант вымогателя легко поддавался расшифровке. Как следствие, все производные варианты, созданные умельцами, также легко можно было расшифровать.

В настоящее время созданная Гиллеспи утилита HT Brute Forcer поддерживает расшифровку следующих вариантов вымогателя:

8lock8, AnonCrack, Assembly, Balbaz, BankAccountSummary, Bansomqare Wanna, Blank, BloodJaws, Boris, CerberTear, CryptConsole2, CryptoKill, CyberResearcher, Data_Locker, Dev-Nightmare 2xx9, Diamond, Domino, Donut, dotRansom, Executioner, Executioner2, Executioner3, Explerer, FlatChestWare, Frog, Fuck_You, Gendarmerie, Horros, JobCrypter, Jodis, J-Ransomware, J-Want-To-Cry, Karmen, Kraken 2.0, Kratos, LanRan, Lime, Lime-HT, Luv, Matroska, MireWare, MoonCrypter, MTC, Nobug, Nulltica, onion3cry, OpsVenezuela, Paul, PayOrDie, Pedo, PGPSnippet, Poolezoor, Pransomware, Predator, Qwerty, Random6, Random6 2, Randion, RansomMine, Rootabx, Saramat, Shrug, ShutUpAndDance, Sorry, Symbiom, TearDr0p, Technicy, The Brotherhood, TheZone, tlar, TotalWipeOut, TQV, Ton, VideoBelle, WhiteRose, WhiteRose2, Zalupaid, ZenCrypt, Zenis, ZeroRansom, Zorro.

Чтобы воспользоваться этим инструментом, нужно следовать нижеприведенным инструкциям:

  1. Скачать HT Brute Forcer.
  2. Извлечь содержимое архива hidden-tear-bruteforcer.zip и запустить исполняемый файл HiddenTear Bruteforcer.exe.
  3. Кликнуть по кнопке «Browse Sample» и выбрать зашифрованный образец PNG-файла. Исследователи рекомендуют выбирать файл маленького размера.
  4. Нажать кнопку «Start Bruteforce», чтобы инициировать процесс подбора ключей расшифровки. Этот процесс может занять определенное время.

После этого инструмент попытается расшифровать пример файла и попросит подтвердить, корректно ли он расшифровался. Если процесс дешифровки прошел успешно, пользователям необходимо будет выполнить следующие шаги:

  1. Скачать декриптор HiddenTear.
  2. Запустить файл hidden-tear-decrypter.exe, ввести ключ, который был найден HT Brute Forcer, и нажать «Decrypt My Files».
Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru