



Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Options от Logitech затрагивала серьезная проблема безопасности, благодаря которой злоумышленник мог удаленно отправлять команды, провоцирующие нажатие клавиш клавиатуры. Компания выпустила патч спустя три месяца после того, как команда Google Project Zero сообщила о наличии уязвимости.

Приложение Options позволяет пользователям настраивать клавиши клавиатуры, а также поведение мыши и тачпада. В сентябре знаменитый эксперт Google в области безопасности Тэвис Орманди обнаружил, что приложение открывает сервер WebSocket на компьютерах пользователей.

Проблема была в том, что сервер поддерживал отправку команд, использовал ключ автозапуска для старта вместе с ОС и задействовал довольно слабую систему аутентификации.

«Единственная “аутентификация“, которую было необходимо пройти, заключалась в предоставлении PID [идентификатор процесса — прим. Anti-Malware] процесса, запущенного пользователем. Но количество попыток входа было неограниченно, так что вы могли брутфорсить столько, сколько вам угодно», — пишет Орманди в своем отчете.

«После удачного входа злоумышленник уже мог отправлять различные команды, которые бы инициировали нажатия клавиш, таким образом осуществляя атаки вида “keystroke-инъекция“».

Исторически такие атаки использовались злоумышленниками для получения полного контроля над компьютером жертвы.

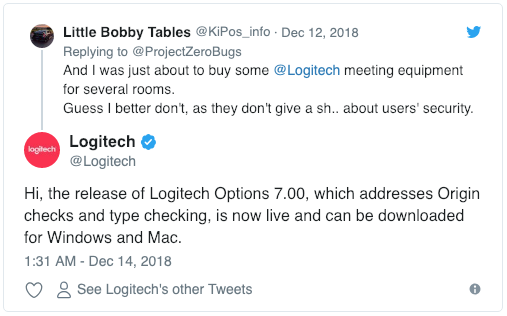
Изначально проигнорировав проблему, Logitech затем все же выпустила патч с версией Options 7.00.564, о чем представители компании сообщили в Twitter.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru