



В масштабной вредоносной рассылке используются DNS-серверы Godaddy

В масштабной вредоносной рассылке используются DNS-серверы Godaddy

В масштабной вредоносной рассылке используются DNS-серверы Godaddy

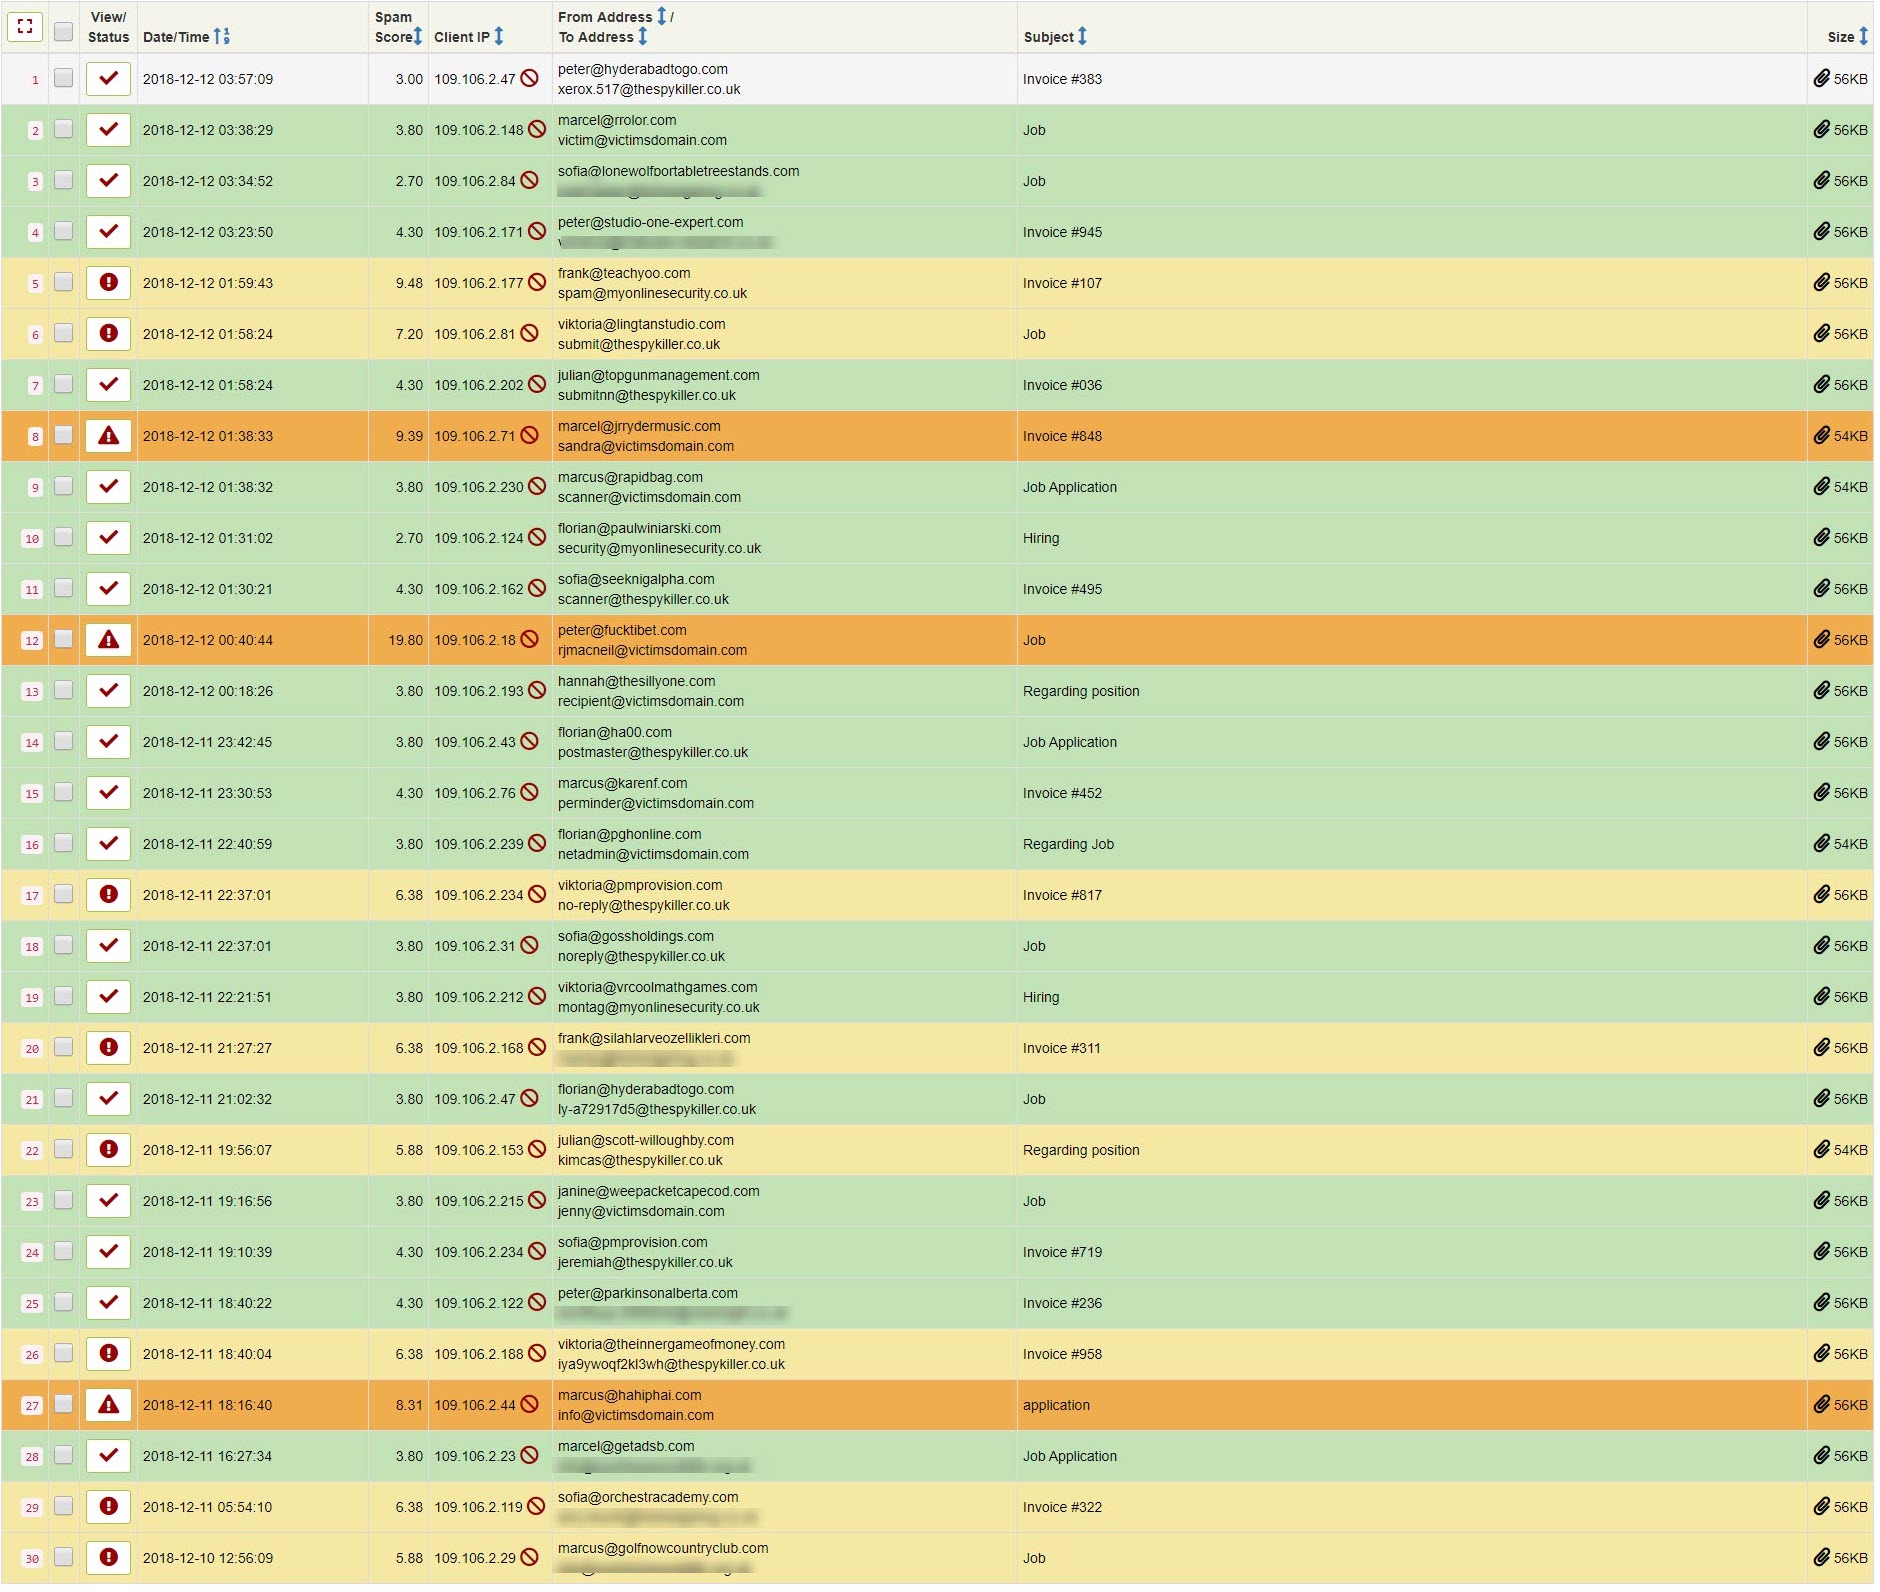
Исследователь в области безопасности сообщил о масштабной злонамеренной рассылке вредоносных писем, которую он наблюдал на протяжении последних двух дней. Специалист отмечает сотни, если не тысячи легитимных доменов, которые вовлечены во вредоносную рассылку.

По словам исследователя, письма приходят от серверов и хостеров, расположенных либо в России, либо в Украине, либо в Индии. Некоторые из фигурирующих доменов были зарегистрированы более 10 лет назад.

«Единственная общая черта, которую мне удалось обнаружить между всеми этими доменами, — они используют DNS-серверы Godaddy — “Domaincontrol.com“. <…> Я считаю, что name-серверы Godaddy были скомпрометированы, чтобы придать вредоносным письмам легитимный вид», — пишет специалист.

Эксперт приводит следующий диапазон IP и серверов, вовлеченных в кампанию:

  • 103.242.116.*   AS133296 Web Werks India Pvt. Ltd.
  • 103.242.117.*   AS133296 Web Werks India Pvt. Ltd.
  • 193.233.30.*   mgnhost.ru AS202423 PE Viktor Tyurin.
  • 109.106.2.*   AS48352 IP Starcev Eugenii Borisovich

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru