



Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Злоумышленники используют старый баг Firefox, чтобы удерживать пользователей на вредоносных сайтах. Самое удивительное в этой ситуации — багу 11 лет, Mozilla не смогла устранить эту брешь с апреля 2007 года, когда появилось первое сообщение об уязвимости в популярном браузере.

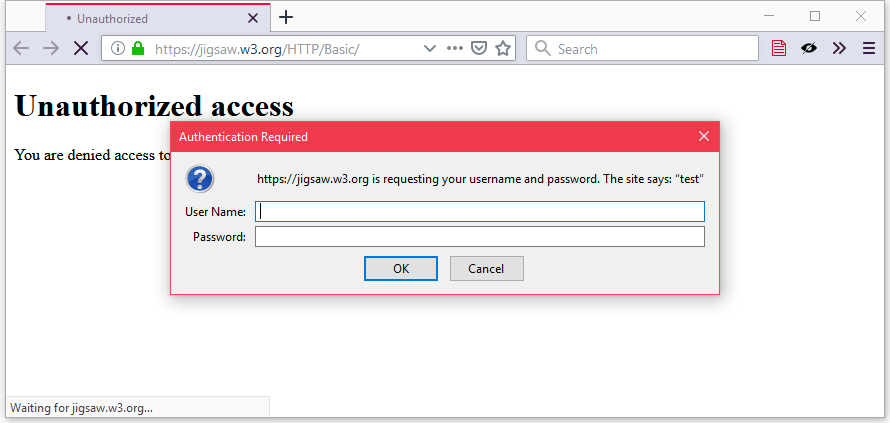
Суть бага сводится к обработке iframe, который располагается в коде страницы вредоносного сайта. Этот iframe осуществляет запрос HTTP-аутентификации на другом домене. В результате этого появляется форма ввода имени пользователя и пароля:

На протяжении последних нескольких лет злоумышленники всех сортов заманивали пользователей на вредоносные сайты, где беспрерывно демонстрировалась реклама, осуществлялись мошеннические схемы с техподдержкой, а также распространялись вредоносные обновления для программ.

Как только пользователь хотел закрыть эту страницу, злонамеренные сайты инициировали запрос аутентификации, причем он был зациклен — то есть если жертва пыталась закрыть это окно, оно сразу появлялось снова.

Таким образом пользователь удерживался на вредоносном ресурсе до тех пор, пока ему не приходило в голову закрыть браузер целиком. Несмотря на многочисленные сообщения об этом баге (коих было не менее семи), Mozilla по какой-то причине оставила его без внимания. Это позволило злоумышленникам успешно эксплуатировать его годами.

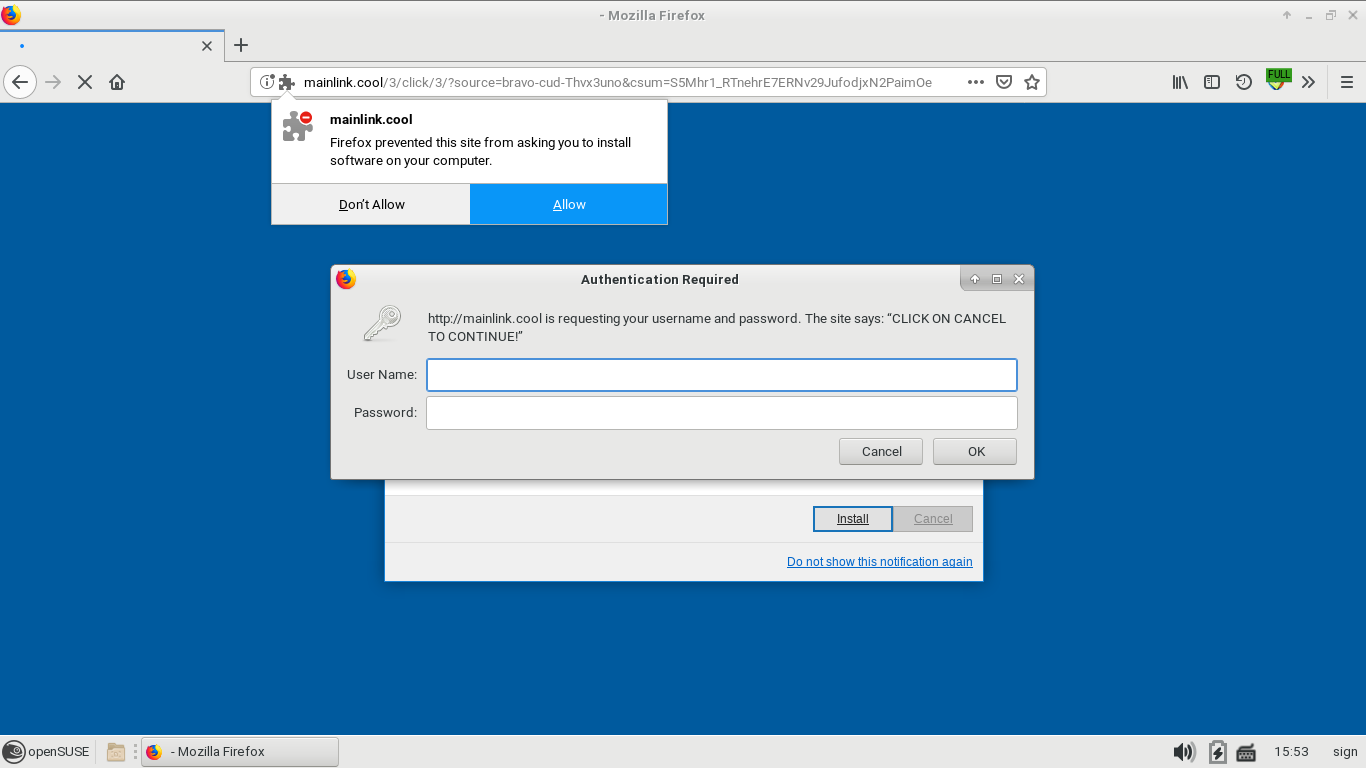
Очередной пользователь, сообщивший недавно о проблеме, заявил, что злоумышленники пытались заставить его установить сомнительное расширение для Firefox. Именно в ходе этой атаки пользователь постоянно получал зацикленные запросы аутентификации, которые не давали ему закрыть страницу:

Обозреватели Edge и Chrome лишены этой проблемы — в браузере от Microsoft задержка времени позволяет успеть закрыть окно между запросами аутентификации. А Chrome вообще использует для этого отдельный изолированный процесс, который легко можно закрыть.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru