



Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Эксперты в области кибербезопасности из команды Wordfence обнаружили ботнет, насчитывающий 20 000 сайтов на WordPress, которые участвуют в компрометации других инсталляций этого движка.

Цель ботнета — заполучить в свое распоряжение как можно больше ресурсов, которые работают с популярной CMS.

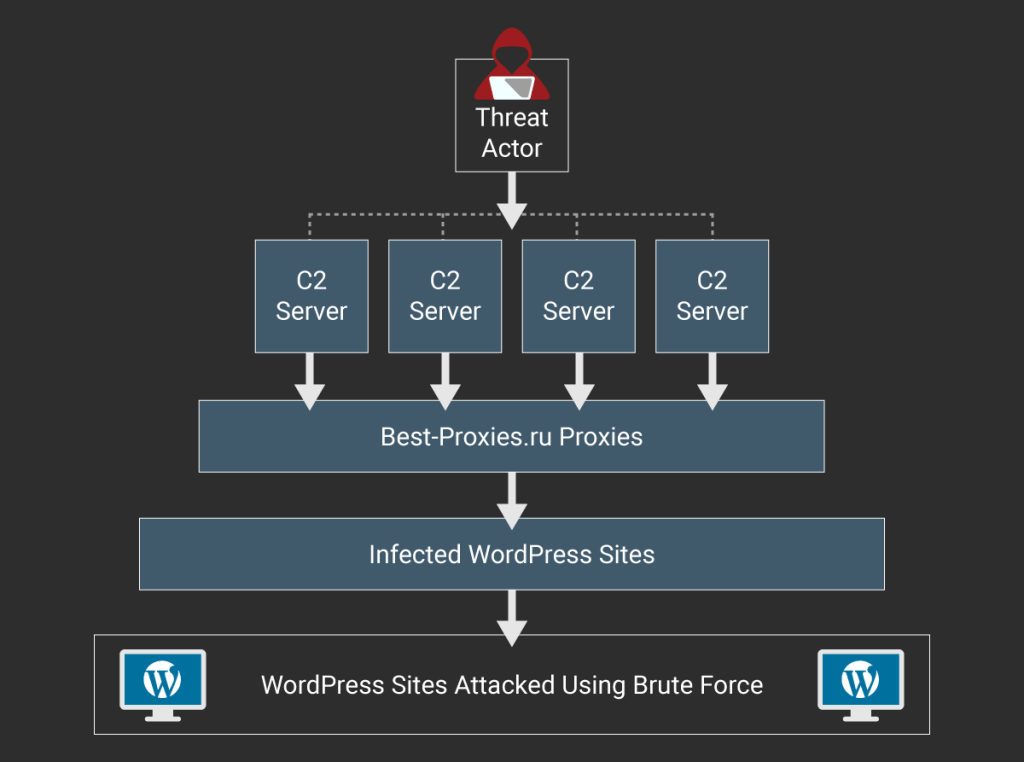
«Киберпреступники используют связку из четырех командных серверов C&C для отправки запросов около 14 000 прокси-серверам, за которыми стоит российский провайдер best-proxies[.]ru», — говорится в отчете, опубликованном WordFence.

«Они используют эти прокси для анонимизации трафика самого командного центра. Проходя через эти прокси-серверы, запросы отправляются на 20 000 зараженных сайтов на движке WordPress. На этих ресурсах работает скрипт, который атакует другие сайты с этой CMS».

В итоге ботнет осуществляет банальную атаку вида брутфорс, причем он уже сгенерировал более 5 миллионов запросов аутентификации. Ботнет предпринимает попытки аутентификации XML-RPC для доступа к привилегированным аккаунтам.

Интерфейс XML-RPC позволяет пользователям удаленно публиковать контент на сайтах под управлением WordPress, используя API. Этот интерфейс располагается в root-директории установки WordPress, в файле xmlrpc.php.

К сожалению, интерфейс предоставляет брутфорсерам отличную возможность для атаки — количество API-запросов ничем не ограничивается. Схема атаки выглядит так:

Как только ботнету удается скомпрометировать очередной сайт, управляемый популярной CMS, он начинает участвовать в атаках на такие же ресурсы.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru