



Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft анонсировала новые возможности — теперь пользователи браузера Edge могут зайти в свои аккаунты на основных сайтах корпорации без использования пароля. Дело в том, что в версии Windows 10 1809 у браузера реализована поддержка WebAuthn — стандарта W3C, который освобождает от использования пароля для входа в учетную запись.

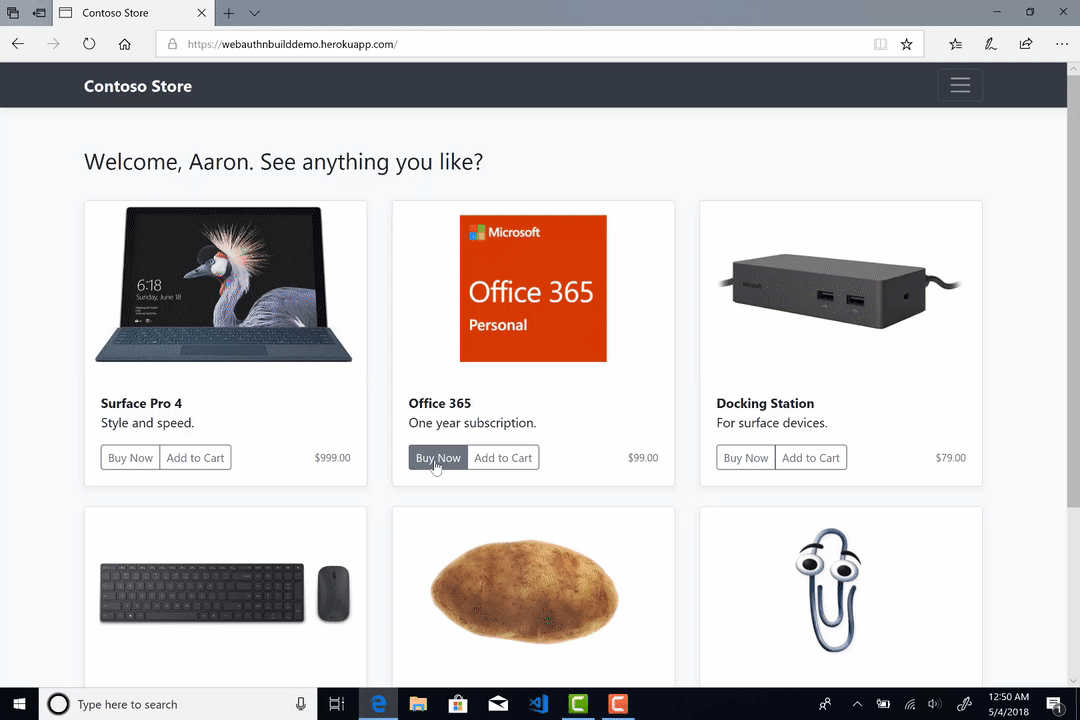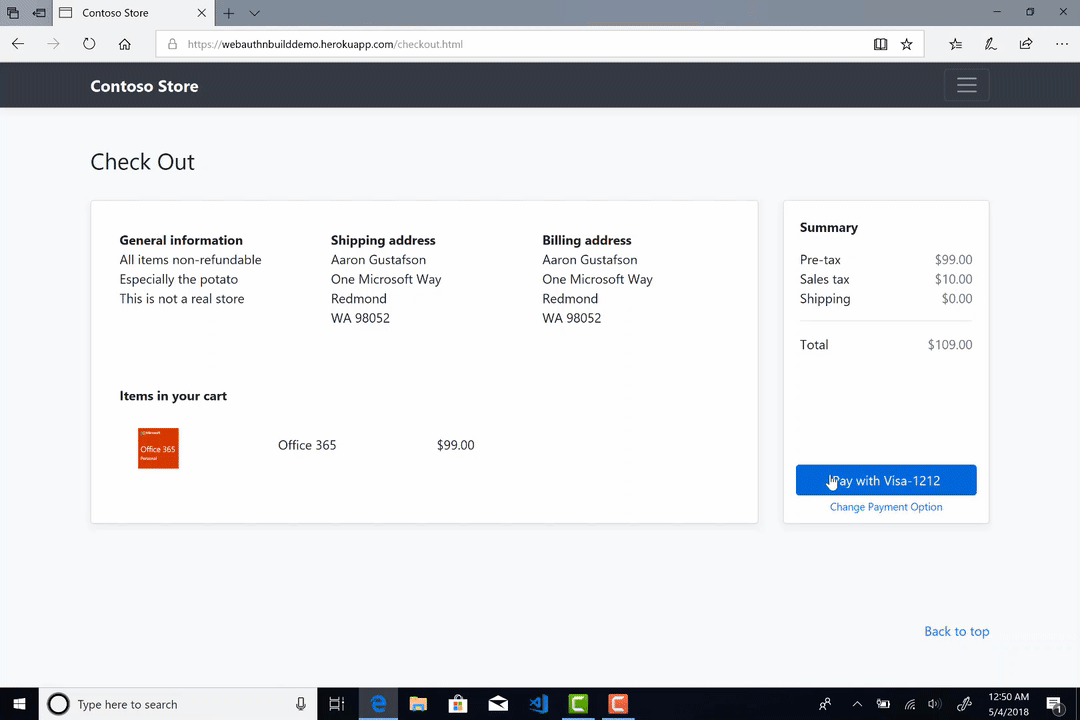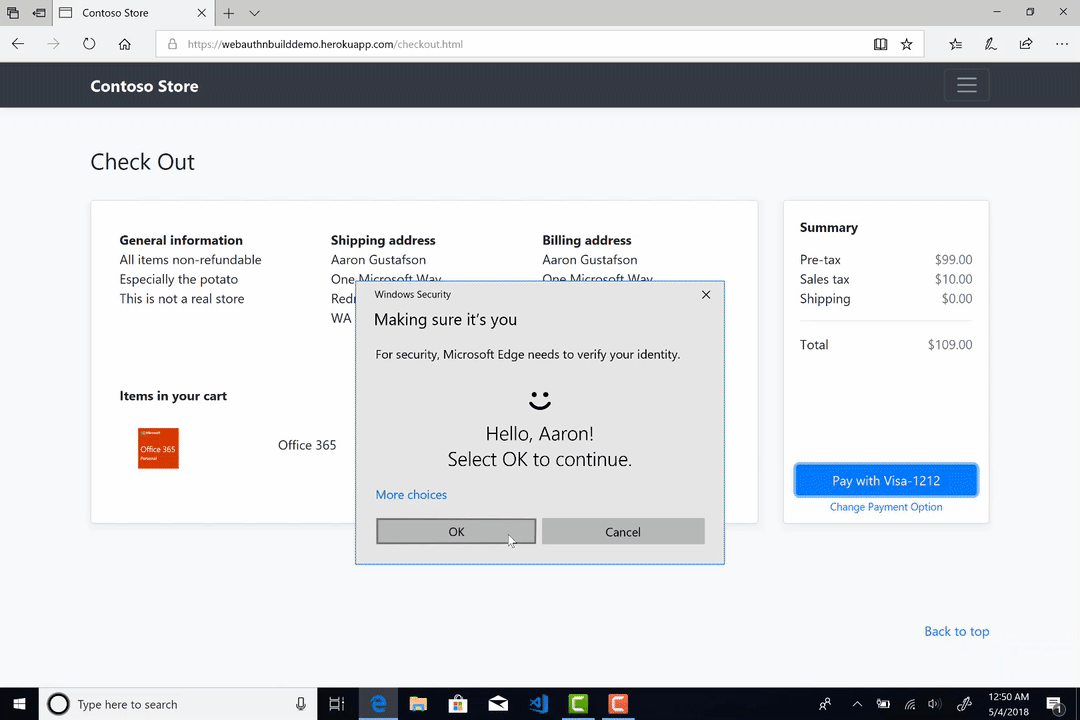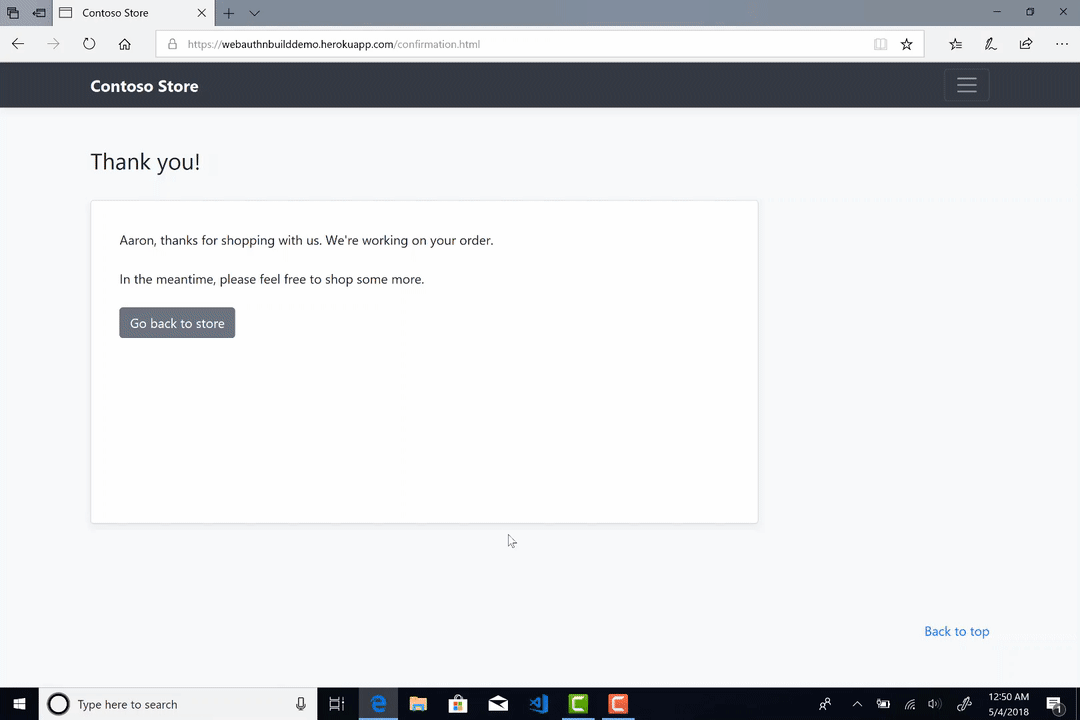
WebAuthn обеспечивает возможность аутентификации при помощи биометрических данных. Например, это может быть сканирование отпечатка пальца или лица системой Windows Hello.

Для пользователей Windows это значит, что они смогут использовать Windows Hello для входа в приложения или на сайты, принадлежащие корпорации Microsoft. Также для этого могут использоваться ключи безопасности FIDO2.

Преимущества такого метода очевидны — во-первых, пользователей будет сложнее атаковать фишинговой схемой, во-вторых, им не придется больше постоянно вводить имя пользователя и пароль.

Таким образом, юзеры получат возможность использовать биометрию для аутентификации в следующих сервисах: Outlook.com, Office 365, Skype, OneDrive, Cortana, Microsoft Edge, Xbox Live, Mixer, Microsoft Store, Bing и MSN.

Чтобы использовать вышеописанные возможности, пользователи должны зайти в браузере Edge на свою страницу аккаунта Microsoft. После этого нужно выбрать «Безопасность» > «Больше настроек безопасности». Там будут инструкции для настройки ключа безопасности.

Как работает такая аутентификация в деле можно посмотреть на картинке ниже:

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru