



Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft анонсировала новые возможности — теперь пользователи браузера Edge могут зайти в свои аккаунты на основных сайтах корпорации без использования пароля. Дело в том, что в версии Windows 10 1809 у браузера реализована поддержка WebAuthn — стандарта W3C, который освобождает от использования пароля для входа в учетную запись.

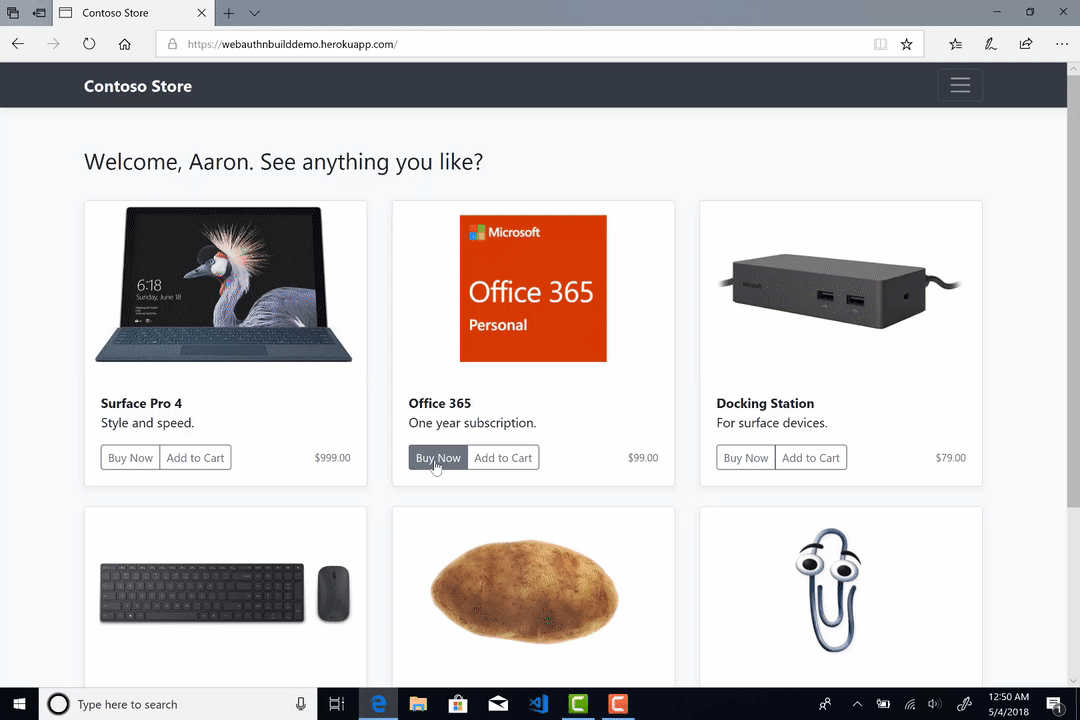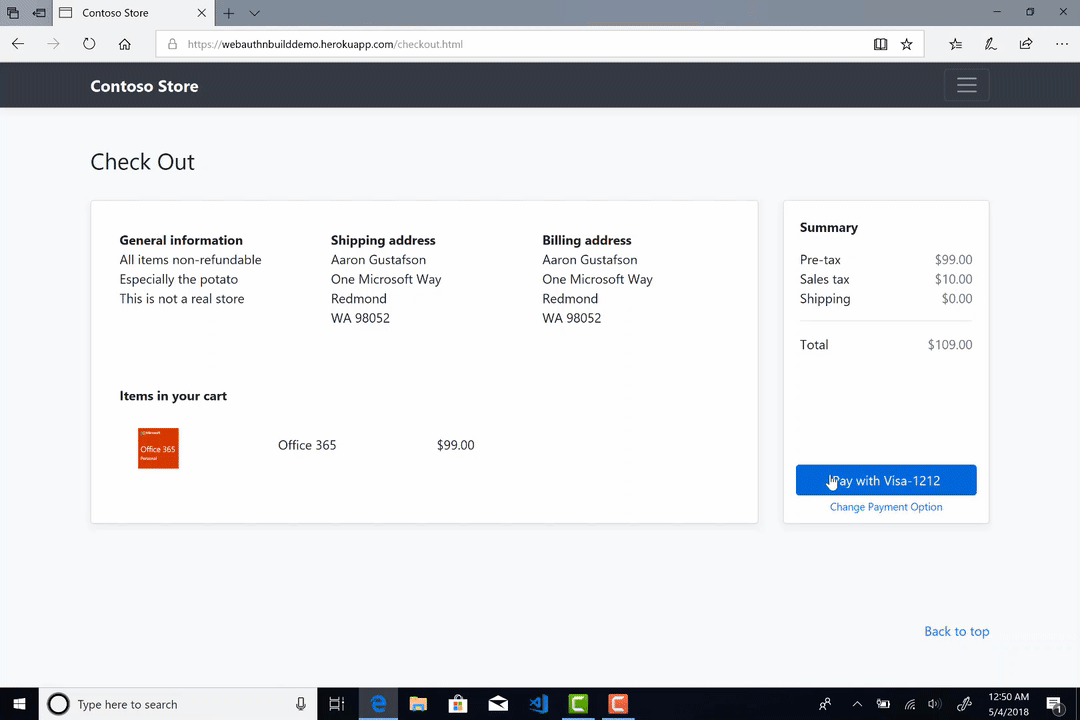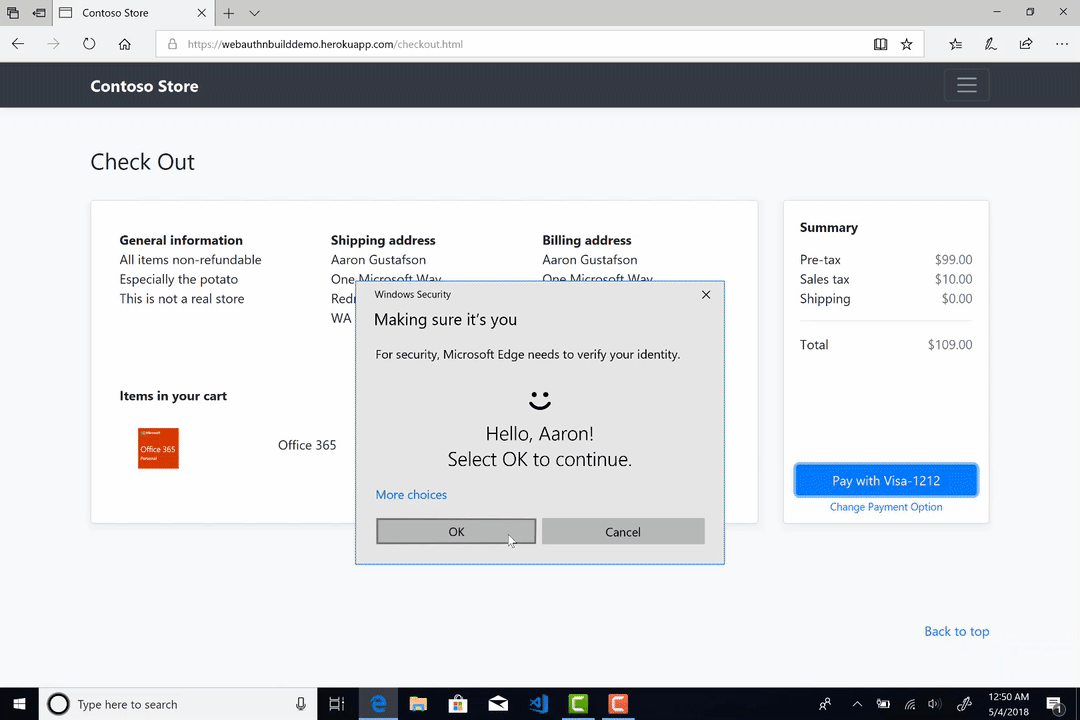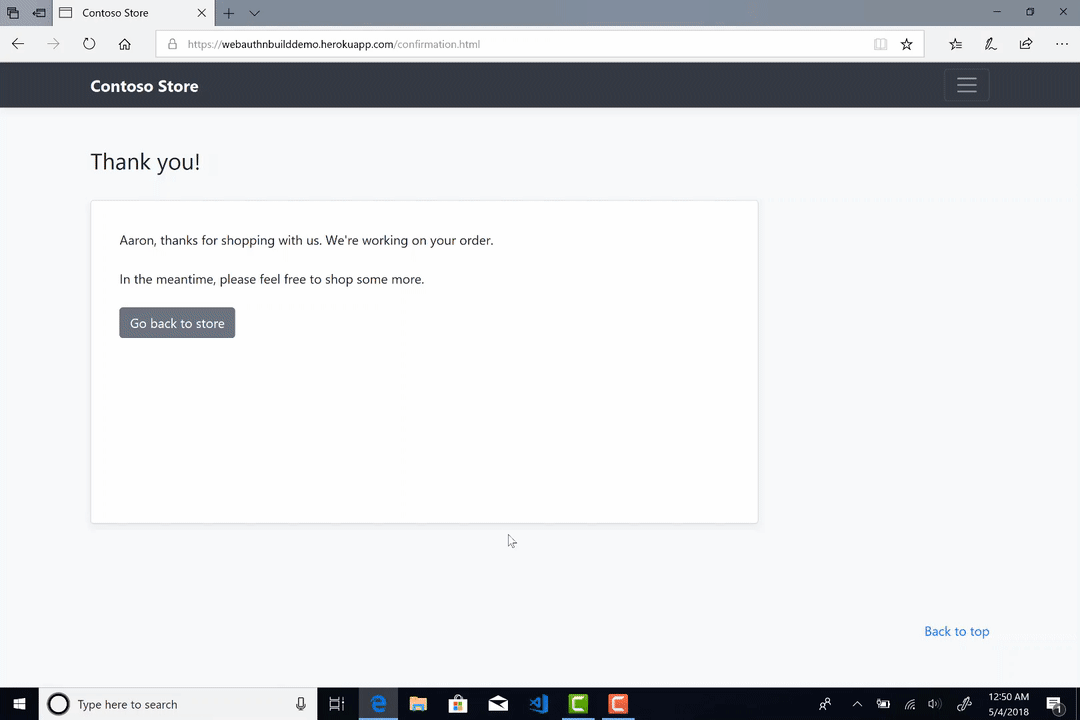
WebAuthn обеспечивает возможность аутентификации при помощи биометрических данных. Например, это может быть сканирование отпечатка пальца или лица системой Windows Hello.

Для пользователей Windows это значит, что они смогут использовать Windows Hello для входа в приложения или на сайты, принадлежащие корпорации Microsoft. Также для этого могут использоваться ключи безопасности FIDO2.

Преимущества такого метода очевидны — во-первых, пользователей будет сложнее атаковать фишинговой схемой, во-вторых, им не придется больше постоянно вводить имя пользователя и пароль.

Таким образом, юзеры получат возможность использовать биометрию для аутентификации в следующих сервисах: Outlook.com, Office 365, Skype, OneDrive, Cortana, Microsoft Edge, Xbox Live, Mixer, Microsoft Store, Bing и MSN.

Чтобы использовать вышеописанные возможности, пользователи должны зайти в браузере Edge на свою страницу аккаунта Microsoft. После этого нужно выбрать «Безопасность» > «Больше настроек безопасности». Там будут инструкции для настройки ключа безопасности.

Как работает такая аутентификация в деле можно посмотреть на картинке ниже:

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru