



Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия банковского трояна TrickBot, которую недавно обнаружили эксперты, имеет весьма специфическое поведение — вредонос собирает данные средства анализа стабильности системы Windows (компонент Reliability Analysis Component или RAC). Фактически это данные об инсталляциях программ, обновлениях, ошибках в работе операционной системы и приложений, а также о различных проблемах аппаратного свойства.

Для анализа стабильности системы Windows использует запланированную задачу под названием RACAgent. Запускаясь каждый час, задание сбрасывает все собранные данные в локальный каталог. В принципе, пользователь может отключить подобный сбор данных, надо только зайти в Планировщик заданий Windows (Task Scheduler).

Стоит помнить, что после отключения Монитор стабильности системы (Reliability Monitor) более не сможет отслеживать стабильность работы вашего компьютера.

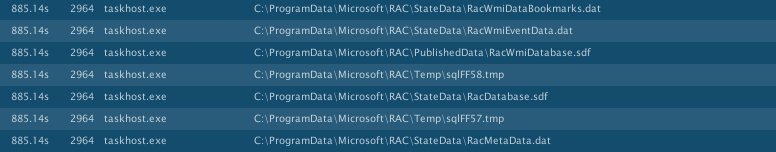
Исследователи My Online Security провели анализ фишинговой кампании, который показал, что обнаруженный на прошлой неделе вариант трояна TrickBot считывает и похищает информацию о стабильности работы системы, которая находится в директории по следующему адресу — C:\ProgramData\Microsoft\RAC\.

Эксперт в области безопасности опубликовал список файлов, за которыми охотится новая версия вредоносной программы:

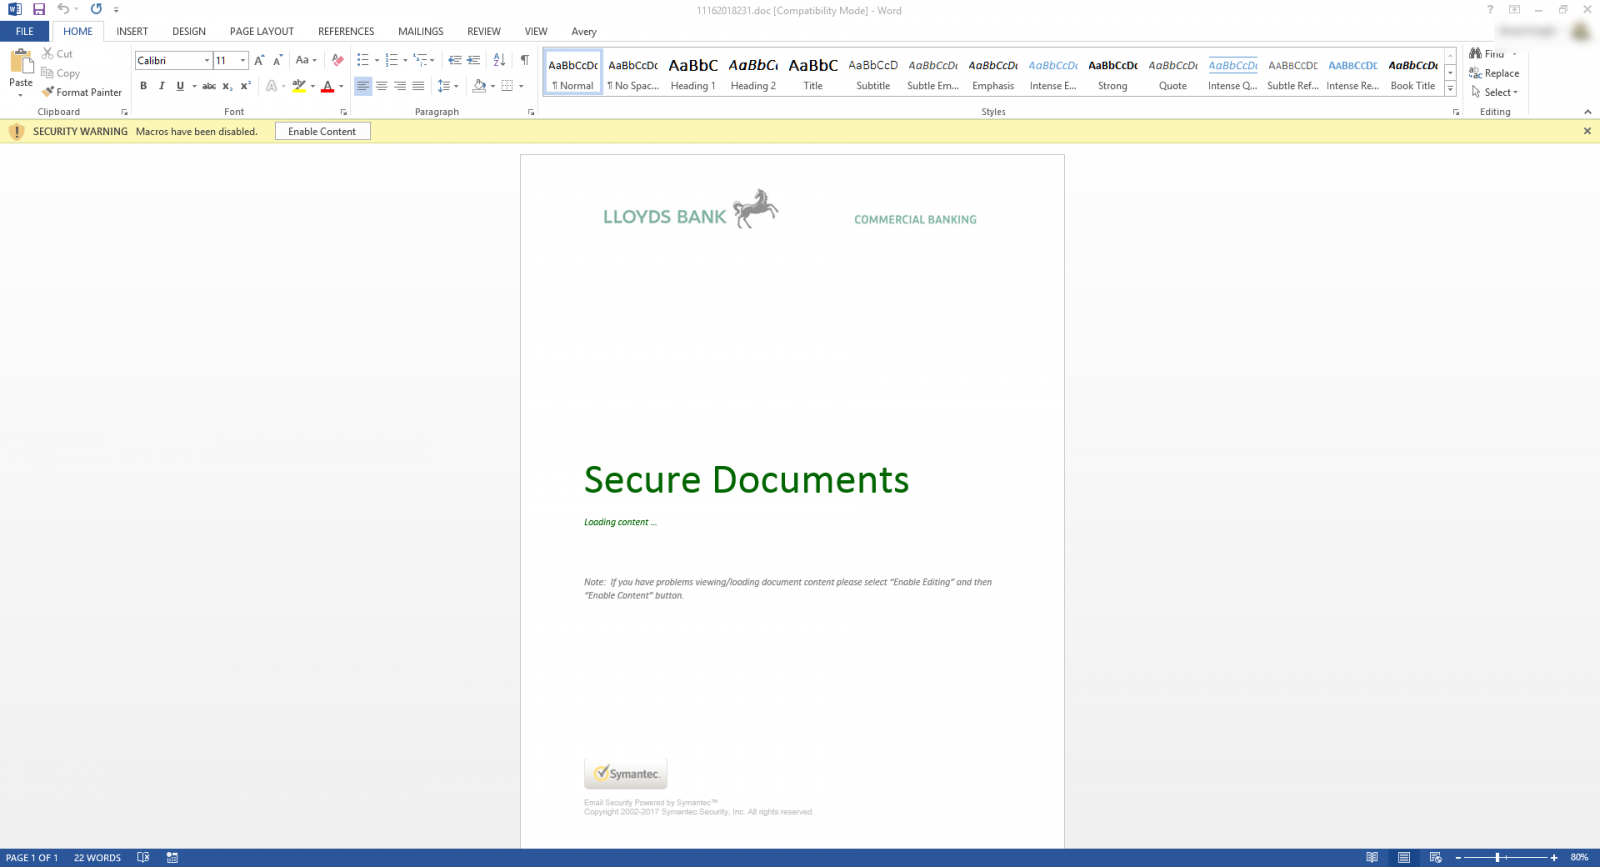
В новой кампании TrickBot распространяется в письмах, якобы отправленных банком Lloyds Bank (используется адрес donotreply@lloydsbankdocs.com). В качестве вложения прикреплен файл Word, в котором содержится логотип Lloyds Bank. Более того, злоумышленники даже поместили в документ логотип Symantec — дескать, «проверено, вирусов нет».

Несмотря на все усилия, данная версия уже детектируется как минимум 30 антивирусами на VirusTotal.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru