



Ростелеком анонсировал единую платформу кибербезопасности

Ростелеком анонсировал единую платформу кибербезопасности

Ростелеком анонсировал единую платформу кибербезопасности

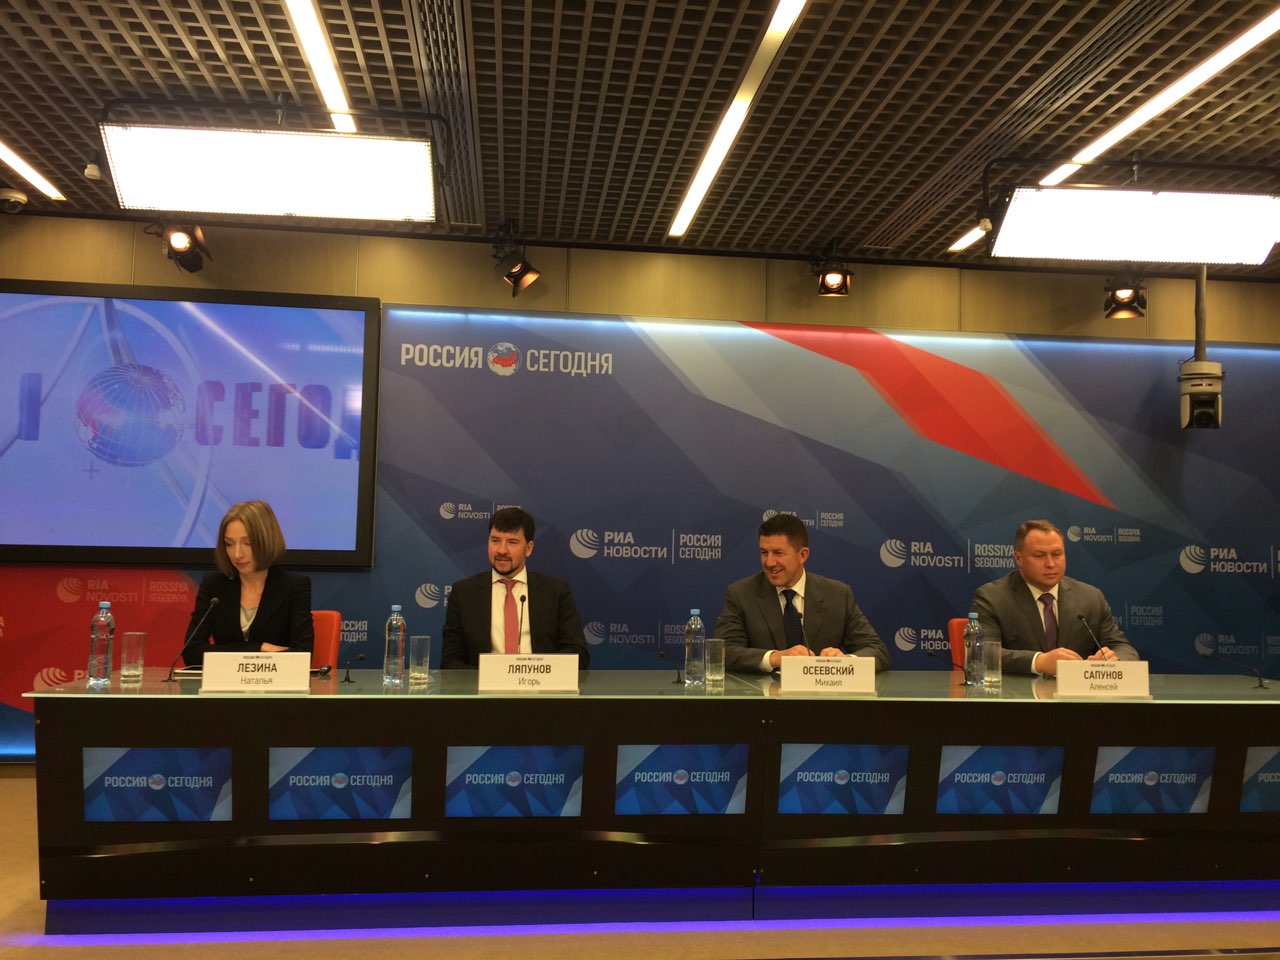
Компания «Ростелеком» создает единую платформу кибербезопасности, а также запускает первые три сервиса на ее основе. Об этом представители заявили на прошедшей сегодня пресс-конференции компании. Согласно проекту, платформа будет функционировать на базе Ростелеком-Solar.

Предполагается, что новая разработка обеспечит сетевую безопасность и защиту от киберугроз в формате сервисов, которые будут доступны через каналы связи «Ростелекома». Как заявили в компании, платформа построена на базе инновационной технологии программно-определяемых сетей (SD-WAN), она не имеет аналогов в России.

Стартовый набор сервисов включает защиту от сетевых атак (Unified Threat Management), обеспечение безопасности электронной почты (Secure Email Gateway) и веб-приложений (Web Application Firewall). Стартовая емкость платформы будет составлять несколько тысяч подключений.

«Стратегический вектор развития нашей компании заключается в том, чтобы стать цифровым партнером для населения, бизнеса и государства. Такой подход подразумевает создание экосистемы, состоящей из обширного набора телеком-услуг и цифровых сервисов высокого качества», — заявил Михаил Осеевский, президент ПАО «Ростелеком».

«Платформа кибербезопасности является критически важным элементом такой экосистемы — она сможет гарантировать ее бесперебойную работу. <…> Единая платформа позволит нам достичь высокого уровня экономической эффективности в рамках каждой организации и повысить общий уровень защищенности российских компаний».

Новая платформа ориентирована на массовую B2B-аудиторию. Она отличается от стандартных сценариев, когда сервис-провайдер управляет физическим оборудованием в центре обработки данных или на площадке заказчика. Единая платформа кибербезопасности будет иметь дело с виртуализованными объектами.

Это позволит обеспечить полную управляемость, быструю масштабируемость и поддержку географически распределенной сети.

Сервисная модель в этом случае позволит освободить заказчиков от финансовых и ресурсных затрат, которые ранее требовались на покупку, внедрение и поддержку решений. Более того, производительность каждого сервиса можно увеличить или уменьшить практически мгновенно.

Потребление сервисов осуществляется в режиме pay-as-you-grow. Это подразумевает, что заказчик определяет уровень своих возможностей и приобретет тот объем, который ему требуется на данный момент.

На конференции также заявили, что в новую платформу инвестировали 1,5 миллиарда рублей за полтора года.

Специалисты Solar JSOC отвечают за подключение, настройку, эксплуатацию и поддержку в режиме 24/7. Как итог — существенно снизится стоимость владения сервисами платформы в течение 3-5 лет в сравнении с локальным использованием аналогичных решений.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru