



Ростелеком анонсировал единую платформу кибербезопасности

Ростелеком анонсировал единую платформу кибербезопасности

Ростелеком анонсировал единую платформу кибербезопасности

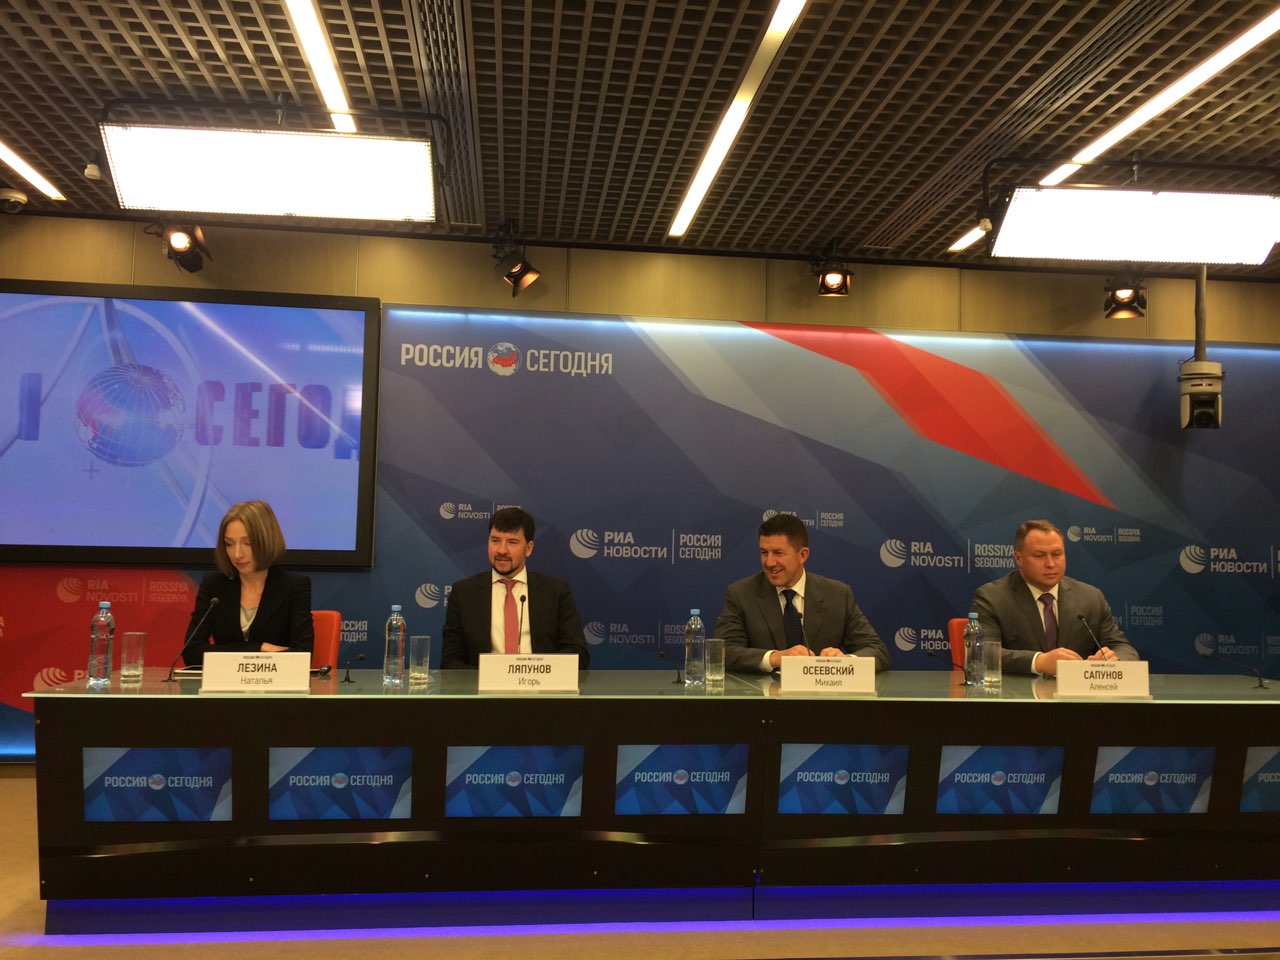
Компания «Ростелеком» создает единую платформу кибербезопасности, а также запускает первые три сервиса на ее основе. Об этом представители заявили на прошедшей сегодня пресс-конференции компании. Согласно проекту, платформа будет функционировать на базе Ростелеком-Solar.

Предполагается, что новая разработка обеспечит сетевую безопасность и защиту от киберугроз в формате сервисов, которые будут доступны через каналы связи «Ростелекома». Как заявили в компании, платформа построена на базе инновационной технологии программно-определяемых сетей (SD-WAN), она не имеет аналогов в России.

Стартовый набор сервисов включает защиту от сетевых атак (Unified Threat Management), обеспечение безопасности электронной почты (Secure Email Gateway) и веб-приложений (Web Application Firewall). Стартовая емкость платформы будет составлять несколько тысяч подключений.

«Стратегический вектор развития нашей компании заключается в том, чтобы стать цифровым партнером для населения, бизнеса и государства. Такой подход подразумевает создание экосистемы, состоящей из обширного набора телеком-услуг и цифровых сервисов высокого качества», — заявил Михаил Осеевский, президент ПАО «Ростелеком».

«Платформа кибербезопасности является критически важным элементом такой экосистемы — она сможет гарантировать ее бесперебойную работу. <…> Единая платформа позволит нам достичь высокого уровня экономической эффективности в рамках каждой организации и повысить общий уровень защищенности российских компаний».

Новая платформа ориентирована на массовую B2B-аудиторию. Она отличается от стандартных сценариев, когда сервис-провайдер управляет физическим оборудованием в центре обработки данных или на площадке заказчика. Единая платформа кибербезопасности будет иметь дело с виртуализованными объектами.

Это позволит обеспечить полную управляемость, быструю масштабируемость и поддержку географически распределенной сети.

Сервисная модель в этом случае позволит освободить заказчиков от финансовых и ресурсных затрат, которые ранее требовались на покупку, внедрение и поддержку решений. Более того, производительность каждого сервиса можно увеличить или уменьшить практически мгновенно.

Потребление сервисов осуществляется в режиме pay-as-you-grow. Это подразумевает, что заказчик определяет уровень своих возможностей и приобретет тот объем, который ему требуется на данный момент.

На конференции также заявили, что в новую платформу инвестировали 1,5 миллиарда рублей за полтора года.

Специалисты Solar JSOC отвечают за подключение, настройку, эксплуатацию и поддержку в режиме 24/7. Как итог — существенно снизится стоимость владения сервисами платформы в течение 3-5 лет в сравнении с локальным использованием аналогичных решений.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru