



Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Facebook исправила очередной баг, который позволял любому веб-сайту извлекать некоторую информацию из профиля пользователя — например, «лайки» и интересы. При этом пользователь ничего не знал о таком сборе данных.

Проблему обнаружил Рон Масас, исследователь в области кибербезопасности из компании Imperva. Специалист обратил внимание, что данные профилей социальной сети недостаточно хорошо защищены от CSRF-атак.

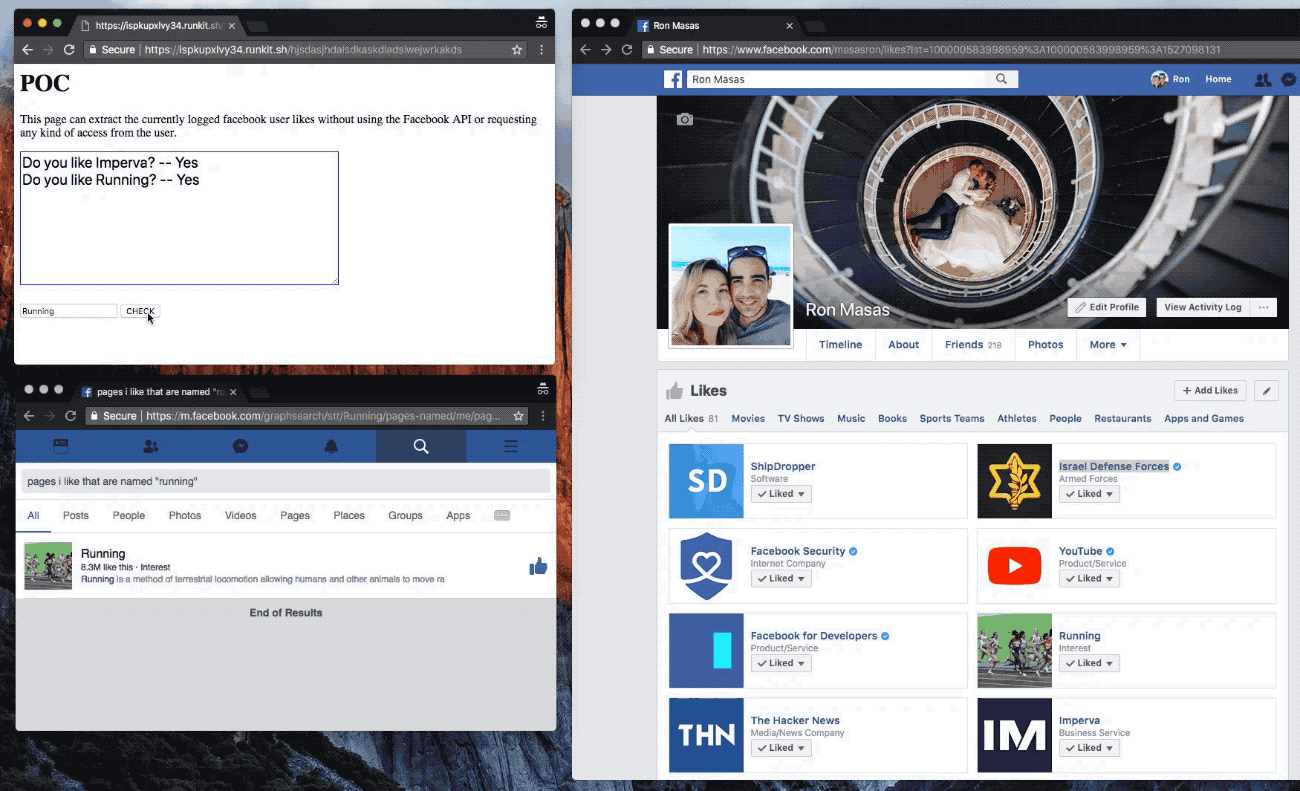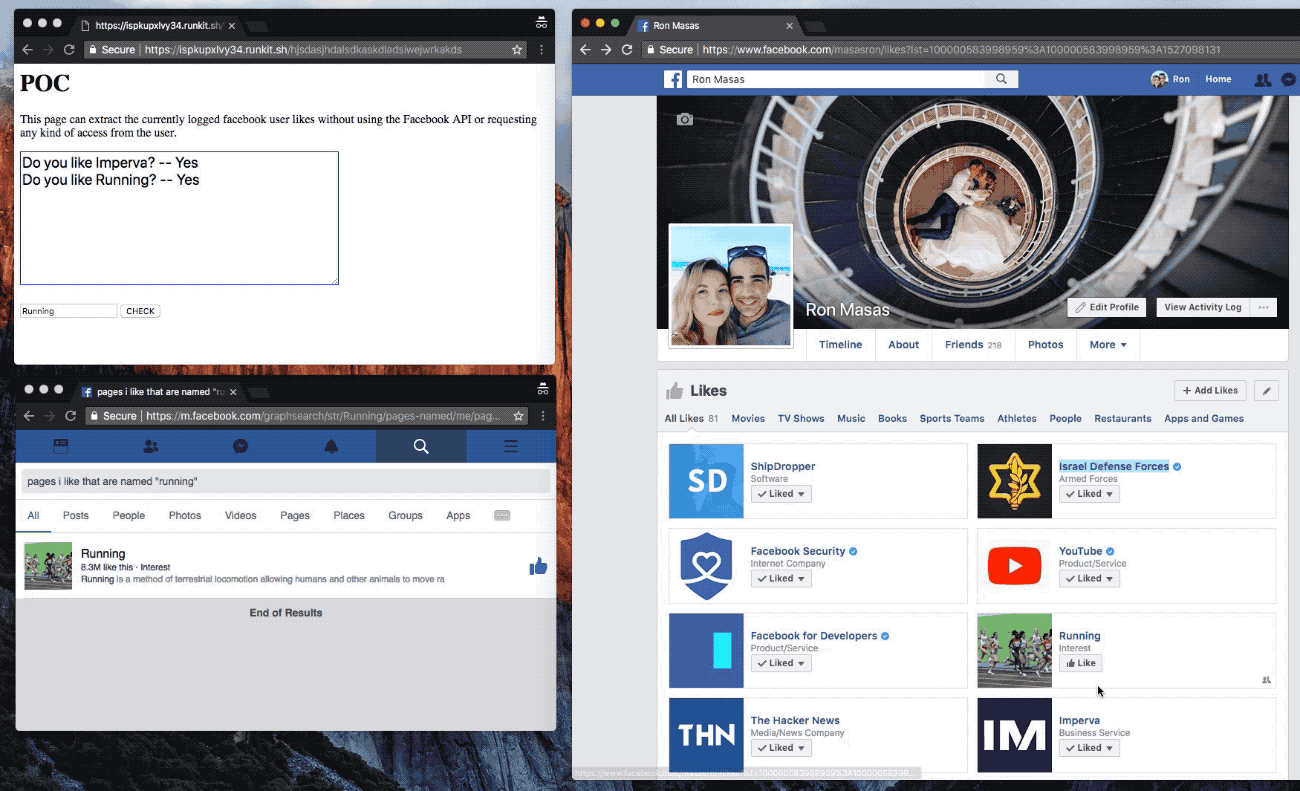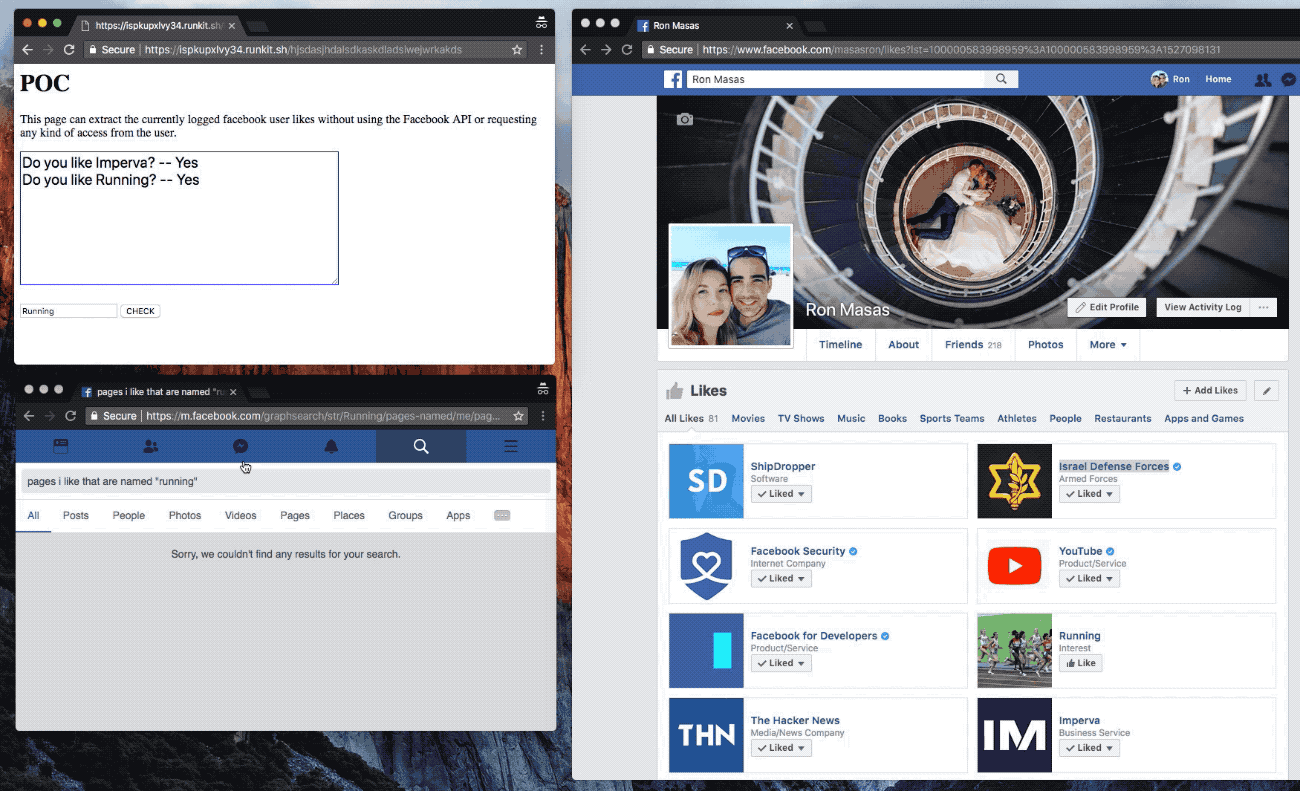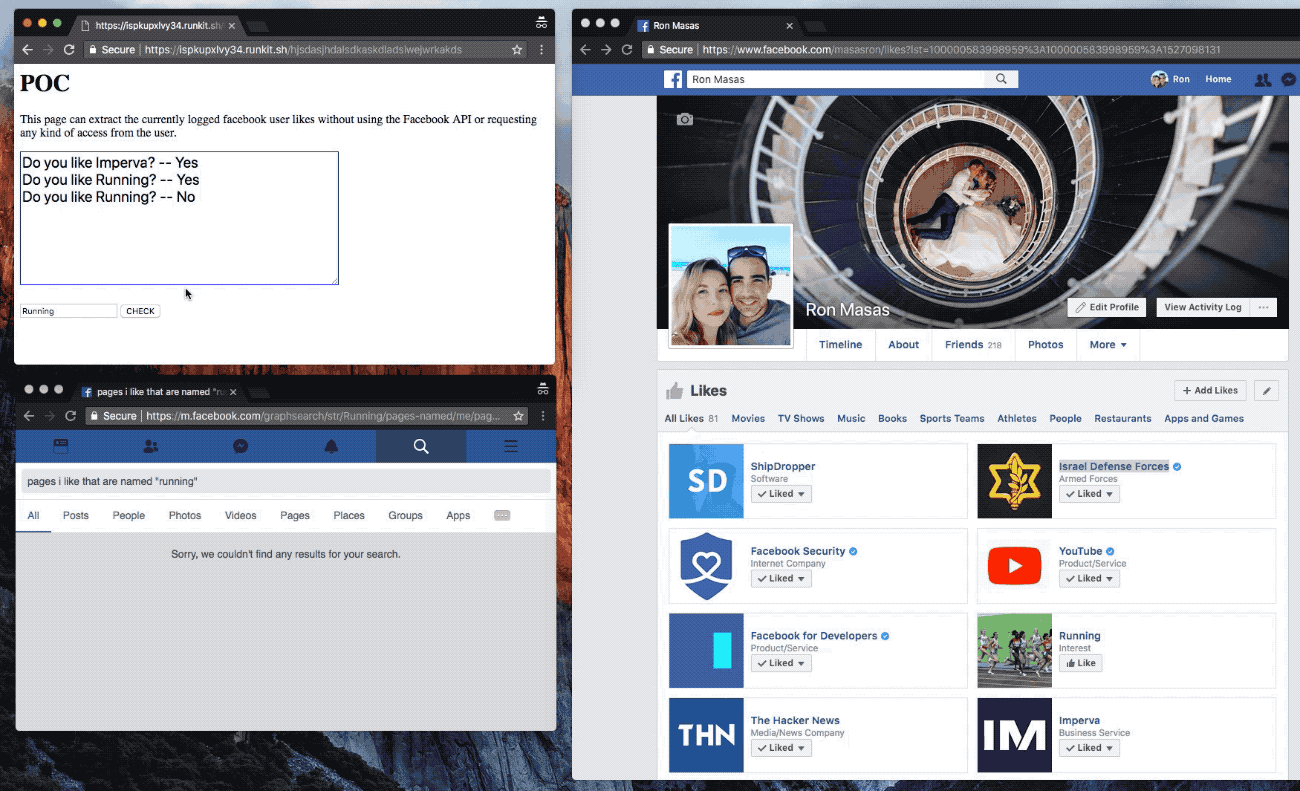
Другими словами, любой веб-ресурс мог тайно получить некий набор данных вашей учетной записи на Facebook в другой вкладке браузера. Масас продемонстрировал, как злонамеренный сайт может встроить IFRAME, чтобы тайно собирать информацию.

«Такая техника позволяет информации пользователя переходить от одного домена к другому. Это значит, что атакующий потенциально мог собирать информацию о пользователе социальной сети и его друзьях, если этот юзер посетит определенный сайт», — говорит исследователь.

Вредоносный сайт в этом случае мог инициировать несколько поисковых запросов Facebook в новой вкладке браузера. Ответы на эти запросы могли содержать значения «да» и «нет» — например: «пользователю нравится данная страница?» > «да».

Масас также отметил, что запросы могли возвращать и более сложные значения — друзей определенного пользователя (включая имена), публикации пользователя с определенными ключевыми словами и тому подобное.

«Уязвимость раскрывала интересы пользователя и его друзей, даже если его настройки приватности позволяли видеть их только друзьям», — объясняет специалист.

Imperva сообщила Facebook о проблеме в мае, после чего социальная сеть быстро приняла меры, реализовав защиту от атак CSRF. Исследователи получили по $8 000 за найденную брешь.

5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами

С российским 5G обнаружился важный нюанс. Сети пятого поколения действительно запущены, но работа в новом диапазоне 4,63-4,99 ГГц пока ограничивается пилотными зонами. Коммерческие сервисы на первом этапе разворачиваются преимущественно на уже используемых операторами частотах LTE.

МТС создала зоны 5G в диапазоне 4,9 ГГц в Москве, Санкт-Петербурге, Новосибирске, Екатеринбурге и Уфе.

Однако в Минцифры уточнили: оператор получил разрешение на тестирование оборудования без взимания платы с абонентов. Оно действует до 1 августа 2027 года и основано на решении Госкомиссии по радиочастотам от 2019 года.

Источник «Коммерсанта» в отрасли считает, что называть эти площадки полноценным коммерческим запуском некорректно. Старое разрешение позволяло проводить пилоты, в том числе на зарубежном оборудовании.

В МТС подтвердили, что действуют в рамках решения ГКРЧ, но производителя техники не раскрыли. По данным собеседников издания, оператор использует иностранные базовые станции.

А вот новое решение ГКРЧ уже устанавливает другие правила: строить сети в диапазоне 4,63-4,99 ГГц можно только на сертифицированном российском оборудовании. Здесь и начинается главная загвоздка — серийных отечественных базовых станций 5G на рынке пока нет.

«Иртея» рассчитывает поставить первые станции в начале 2027 года, Yadro также планирует начать серийное производство в следующем году. До этого операторы будут развивать 5G в уже выделенных им LTE-диапазонах. МегаФон, например, прямо заявил, что пошёл именно по такому пути.

Ранее Минцифры сообщило о запуске коммерческого 5G в 16 городах для потенциальной аудитории около 10 млн человек. Использование существующих частот должно увеличить пропускную способность сетей на 20-25%, а до конца 2026 года технологию хотят распространить ещё на 50 городов.

RSS: Новости на портале Anti-Malware.ru