



Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Facebook исправила очередной баг, который позволял любому веб-сайту извлекать некоторую информацию из профиля пользователя — например, «лайки» и интересы. При этом пользователь ничего не знал о таком сборе данных.

Проблему обнаружил Рон Масас, исследователь в области кибербезопасности из компании Imperva. Специалист обратил внимание, что данные профилей социальной сети недостаточно хорошо защищены от CSRF-атак.

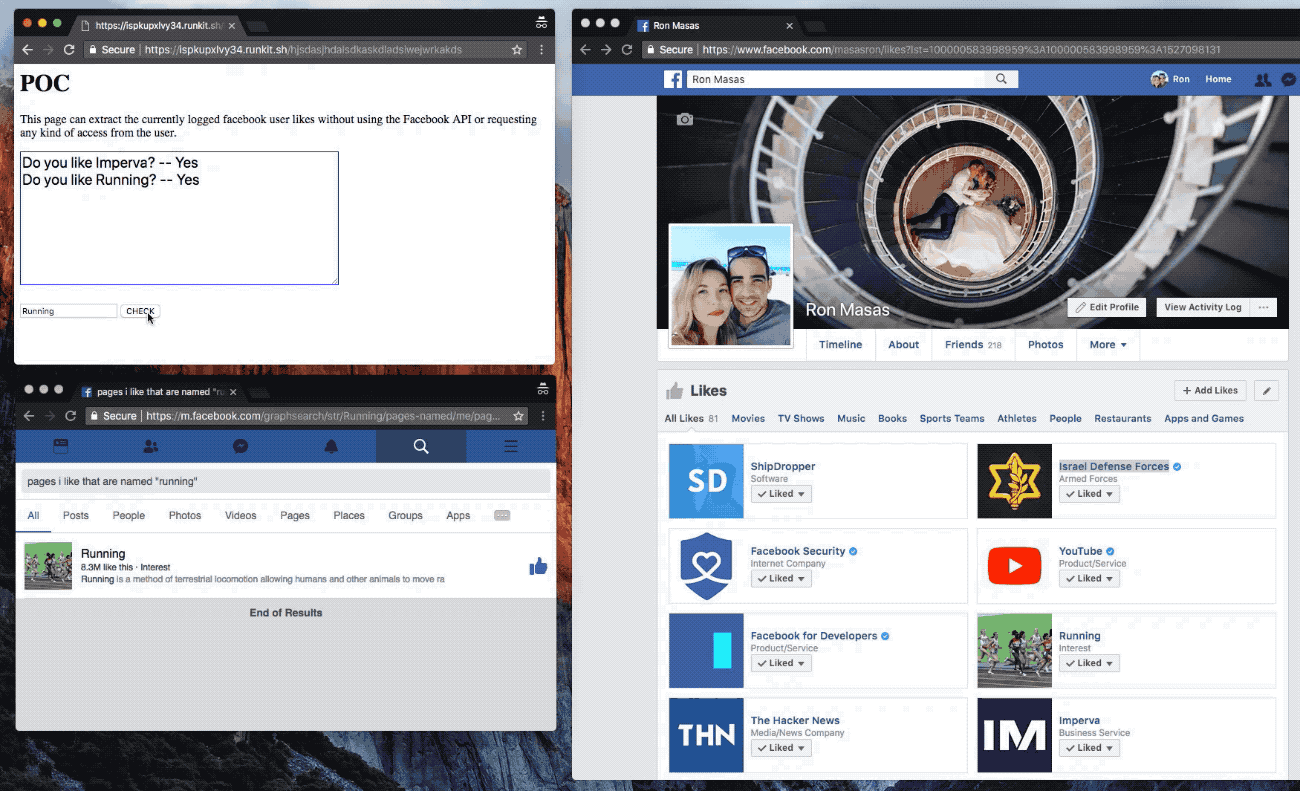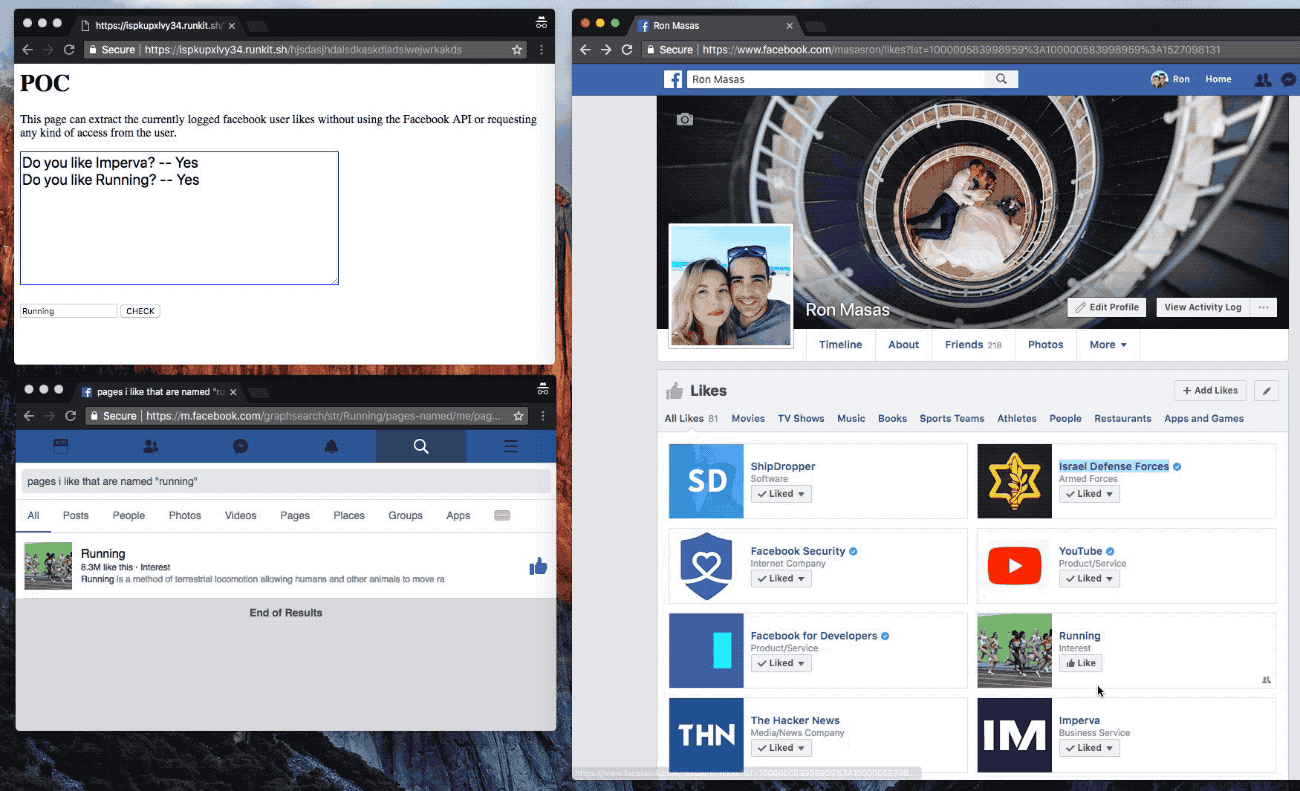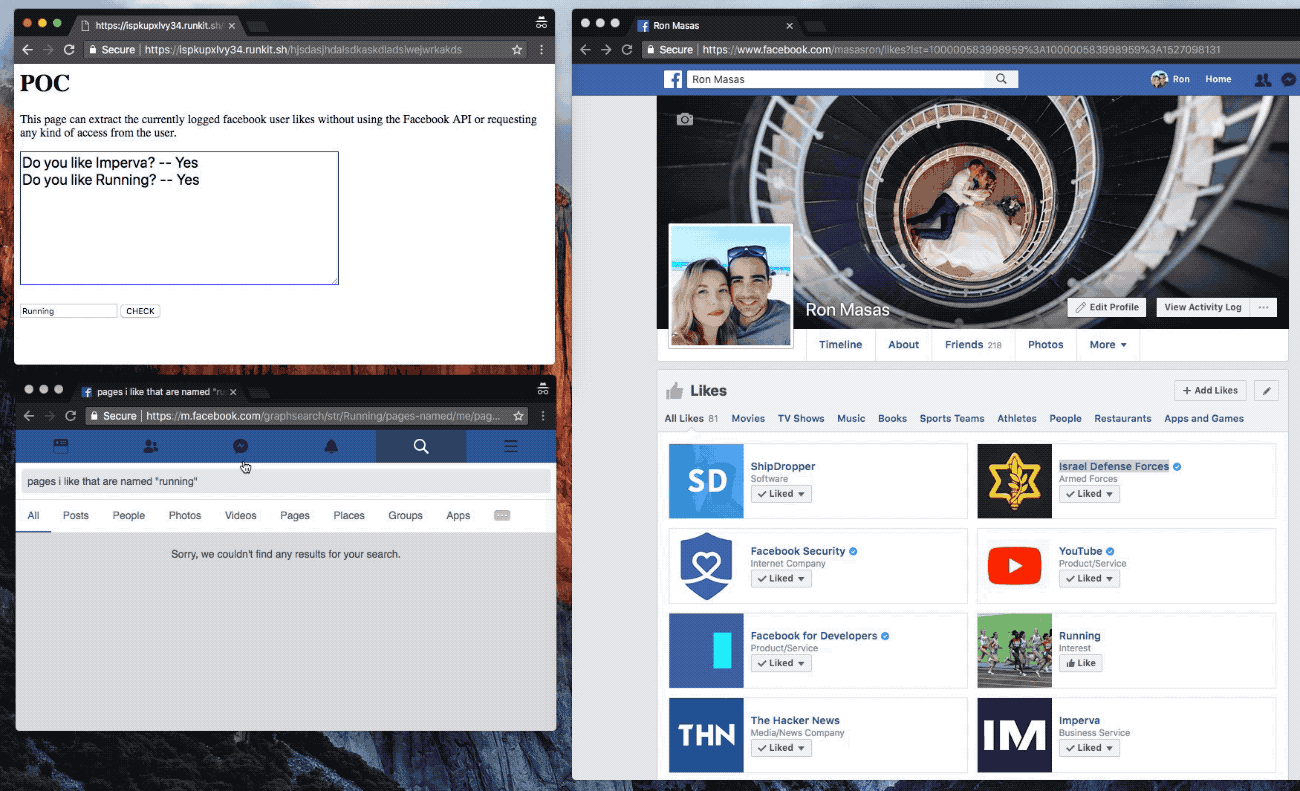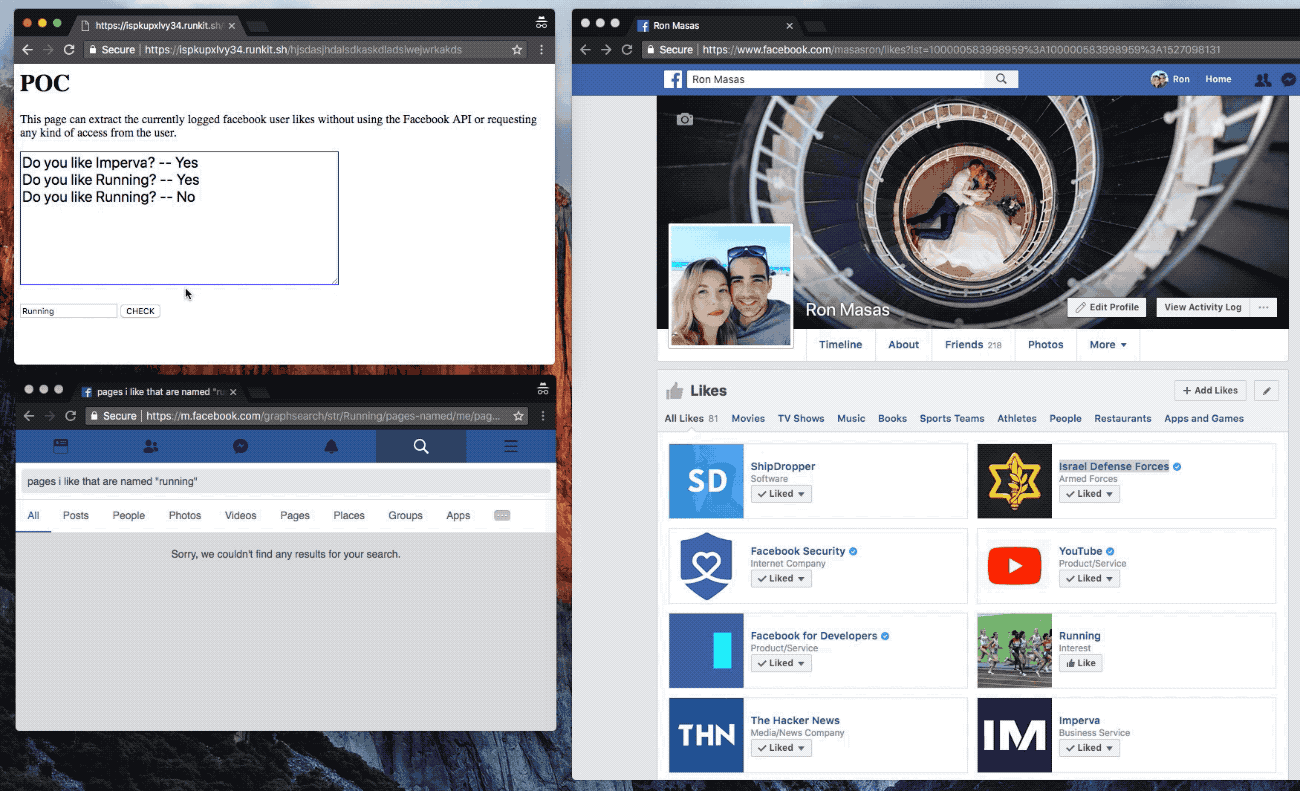
Другими словами, любой веб-ресурс мог тайно получить некий набор данных вашей учетной записи на Facebook в другой вкладке браузера. Масас продемонстрировал, как злонамеренный сайт может встроить IFRAME, чтобы тайно собирать информацию.

«Такая техника позволяет информации пользователя переходить от одного домена к другому. Это значит, что атакующий потенциально мог собирать информацию о пользователе социальной сети и его друзьях, если этот юзер посетит определенный сайт», — говорит исследователь.

Вредоносный сайт в этом случае мог инициировать несколько поисковых запросов Facebook в новой вкладке браузера. Ответы на эти запросы могли содержать значения «да» и «нет» — например: «пользователю нравится данная страница?» > «да».

Масас также отметил, что запросы могли возвращать и более сложные значения — друзей определенного пользователя (включая имена), публикации пользователя с определенными ключевыми словами и тому подобное.

«Уязвимость раскрывала интересы пользователя и его друзей, даже если его настройки приватности позволяли видеть их только друзьям», — объясняет специалист.

Imperva сообщила Facebook о проблеме в мае, после чего социальная сеть быстро приняла меры, реализовав защиту от атак CSRF. Исследователи получили по $8 000 за найденную брешь.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru