



Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

В Сети обнаружена новая интересная мошенническая кампания. Стоящие за ней злоумышленники используют личность Илона Маска и взломанные аккаунты Twitter, их дневная выручка составила 28 биткинов (или 180 000 долларов).

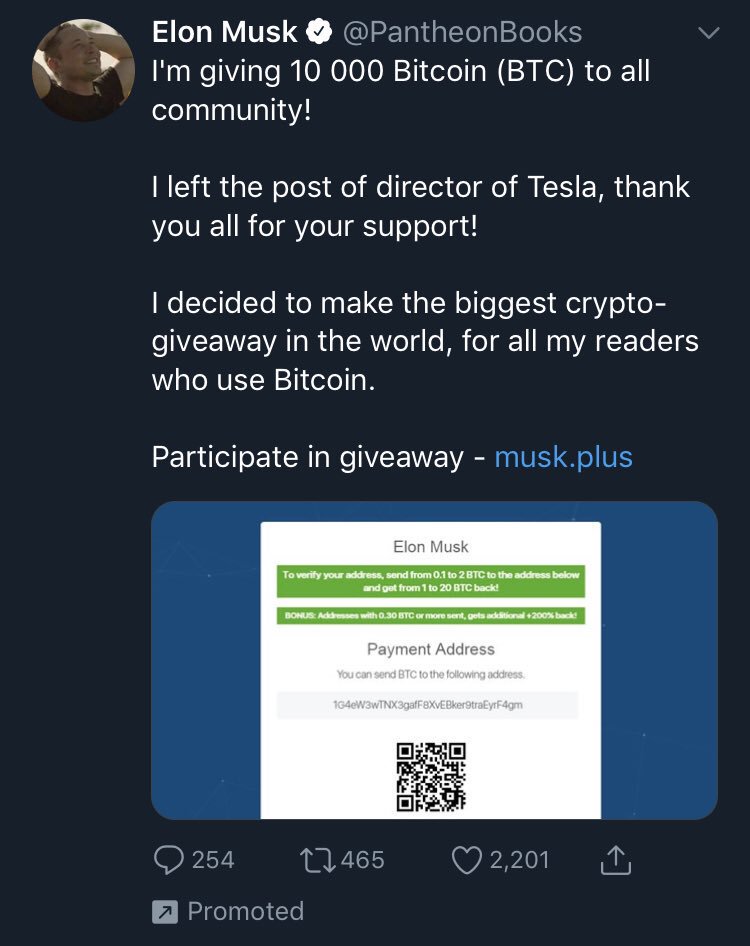
Мошенники начинали свою схему со взлома любой подтвержденной учетной записи Twitter, после чего меняли ее имя на «Elon Musk». Далее злоумышленники размещали от лица Маска информацию о «крупнейшей в истории раздаче биткоинов» — 10 000 цифровых монет.

«Я раздаю 10 000 биткоинов (BTC) сообществу», — гласил взломанный аккаунт.

Хуже всего, что подобный пост даже продвигался с помощью рекламной системы Twitter. Это позволило охватить большую аудиторию доверчивых пользователей, а также придать твиту легитимность.

Также мошенники размещали информацию о сайтах musk[.]plus, musk[.]fund и spacex[.]plus, на них пользователи должны были отправить от 0,1 до 3 биткоинов, чтобы получить в ответ гораздо больше.

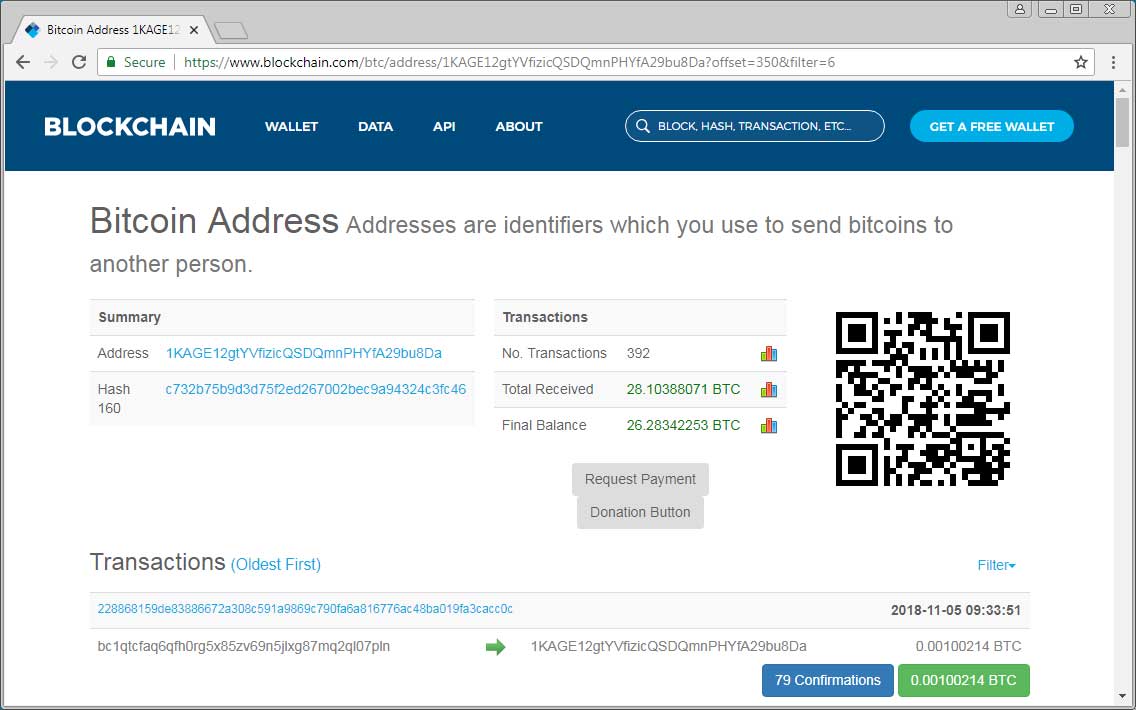
Удивительно, но за всего один лишь день мошенники получили 392 транзакций, что позволило им заработать 28 биткоинов или 180 000 в долларах США.

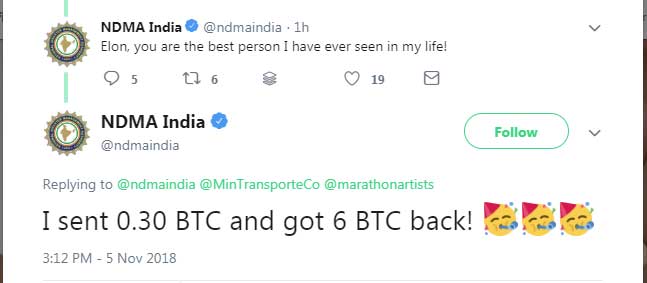
В целях продвижения своей кампании злоумышленники также взломали Twitter-аккаунт Министерства транспорта Колумбии и Национального управления по ликвидации последствий стихийных бедствий Индии.

С их помощью мошенники пытались убедить пользователей, что цифровая валюта действительно возвращается.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru