



Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

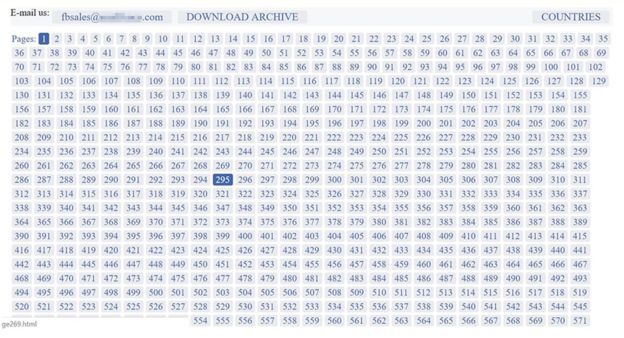
Киберпреступники скомпрометировали и опубликовали в Сети личные сообщения, принадлежащие минимум 81 000 аккаунтам пользователей социальной сети Facebook. Довольно большой процент пострадавших находится в России и Украине.

По словам самих злоумышленников, у них в распоряжении есть данные 120 миллионов учетных записей, однако эксперты ставят под сомнение эту цифру. Facebook, со своей стороны, заявила, что ее системы взломаны не были.

На данный момент есть предположение, что преступникам удалось скомпрометировать личные данные аккаунтов благодаря вредоносным расширениям для браузера. В соцсети заверили, что приняли меры для предотвращения дальнейших утечек.

Помимо российских и украинских граждан, пострадали также пользователи из Британии, США и Бразилии. Злоумышленники просят 10 центов за данные каждого отдельного аккаунта.

«Мы связались с разработчиками браузера и убедились, что вредоносные расширения более не распространяются через их официальные магазины», — объясняет сотрудник Facebook Гай Росен. — «Также мы передали информацию правоохранительным органам и попросили местные власти разобраться с сайтом, на котором продавались данные пользователей Facebook».

Об утечке впервые стало известно, когда пользователь под ником FBSaler разместил объявление на англоговорящем форуме.

«Мы продаем данные пользователей Facebook. Наша база насчитывает 120 миллионов аккаунтов», — писал FBSaler.

BBC пишет, что причиной утечки могли стать вредоносные расширения для браузеров, которые маскировались под менеджеры закладок, игры-головоломки и так далее. Распространялись они для Chrome, Opera и Firefox.

Как заявили в Facebook, такие расширения тайно мониторят активность пользователя в соцсети, параллельно отправляя приватные беседы киберпреступникам.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru