



Сайты большинства российских вузов уязвимы для кибератак

Сайты большинства российских вузов уязвимы для кибератак

Сайты большинства российских вузов уязвимы для кибератак

Эксперты Лаборатории практического анализа защищенности компании «Инфосистемы Джет» провели исследование, в рамках которого проанализировали веб-сайты 10 ведущих вузов России по версии рейтингового агентства «Эксперт РА» на предмет наличия уязвимостей. В ходе исследования применялись только пассивные методы, не оказывающие никакого воздействия на ресурсы образовательных организаций, тестовые атаки не проводились.

Проанализировав веб-сайты ТОП-10 университетов из рейтинга «100 лучших вузов России», специалисты интегратора пришли к выводу, что ресурсы большинства вузов страны уязвимы для действий хакеров.

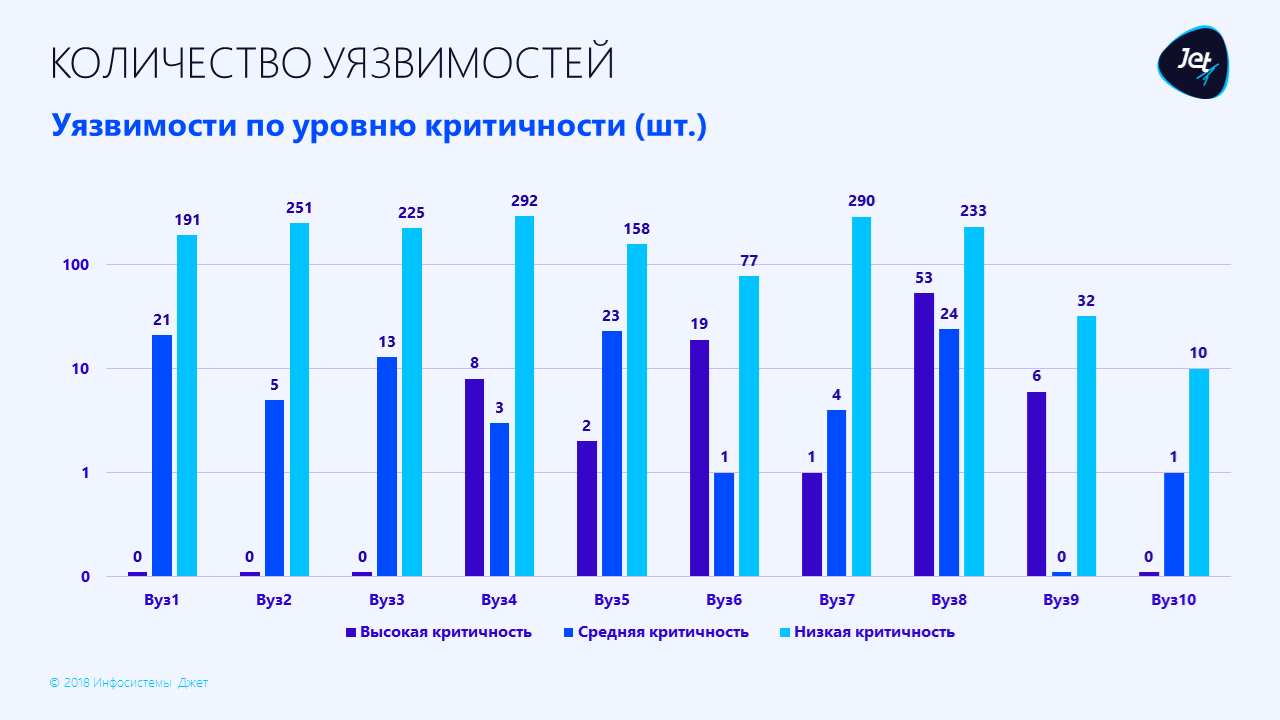
Как видно на графике ниже, сайт каждого вуза содержит уязвимости различной степени критичности – от низкого уровня до высокого (вузы на графике указаны в случайном порядке; обнаруженные на сайтах уязвимости показаны в отдельных столбцах, в зависимости от уровня критичности).

Так, высокий уровень критичности означает, что с помощью уязвимости хакеры могут захватить контроль над ресурсом, получить доступ к конфиденциальной информации, использовать сайт в мошеннических целях, разместить на портале любые произвольные сведения, в том числе лозунги и призывы политического характера. Средняя критичность говорит о том, что уязвимость потенциально может привести к взлому ресурса, однако злоумышленникам придется приложить усилия, чтобы успешно реализовать атаку. Уязвимости низкой критичности хакеры могут использовать как вспомогательные, например, для сбора дополнительной информации о ресурсе перед атакой.

Важно, что в ходе исследования не было обнаружено признаков работы каких-либо средств защиты информации, обеспечивающих безопасность веб-сайтов вузов.

«Результаты нашего исследования демонстрируют, что защищенность ресурсов большинства российских вузов находится на уровне ниже допустимого. Обеспечивать “бумажную безопасность”, то есть соблюдать только лишь требования законодательства о персональных данных, недостаточно. Важно уделять внимание и практической стороне информационной безопасности (ИБ). Как минимум стоит выполнять базовые правила гигиены ИБ: управлять уязвимостями и систематически обновлять ПО, проводить анализ кода, использовать практики безопасной настройки, начиная от веб-сервера и заканчивая сменой стандартного пароля «по умолчанию», — комментирует Георгий Старостин, эксперт Лаборатории практического анализа защищенности компании «Инфосистемы Джет».

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru