



Выпущена улучшенная версия декриптора для последних версий GandCrab

Выпущена улучшенная версия декриптора для последних версий GandCrab

Выпущена улучшенная версия декриптора для последних версий GandCrab

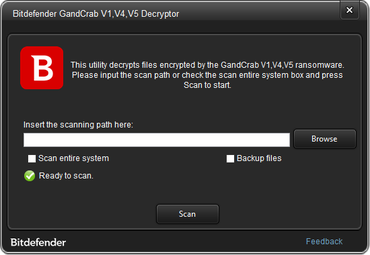
Сегодня проект No More Ransom выпустил обновленный и более эффективный инструмент для расшифровки файлов, пострадавших от вымогателя GandCrab. Европол описал этот инструмент как «очередную победу правоохранительных органов в битве против программ-вымогателей».

Инструмент был разработан полицией Румынии, Европолом и антивирусной компанией Bitdefender, он будет доступен для загрузки на странице проекта No More Ransom начиная с сегодняшнего дня.

По сути, это обновление выпущенной в феврале первой версии инструмента, над которым трудились специалисты Bitdefender. Декриптор стал более мощным — теперь он охватывает больше версий GandCrab: v1 (расширение GDCB), v4 (расширение KRAB) и v5 (случайное 10-значное расширение, последняя версия GandCrab).

Эксперты Bitdefender смогли создать инструмент расшифровки после того, как автор GandCrab опубликовал ключи расшифровки из сострадания. Сначала эти ключи предназначались только для пострадавших пользователей из Сирии.

В своем блоге Bitdefender заявила, что разработчики компании все еще работают над декриптором для GandCrab версий 2 и 3.

На данный момент пользователи, пострадавшие от версий GandCrab, выпущенных за последние четыре месяца, смогут бесплатно восстановить свои файлы. В противном случае им бы пришлось платить от $600 до $3 000 — именно столько просит разработчик шифровальщика.

Скачать новую версию декриптора можно по этой ссылке.

Напомним, в августе мы писали, что вымогатель GandCrab маскируется под кряки для Counter Strike и Office.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru