


App Store фиксирует каждое нажатие ради персональных подборок

App Store фиксирует каждое нажатие ради персональных подборок

App Store фиксирует каждое нажатие ради персональных подборок

На прошлой неделе Apple представила новую функцию App Store под названием Personalized Collections. Компания обещает, что пользователи будут получать более точные рекомендации приложений, а разработчики — дополнительные шансы попасть на глаза аудитории.

Но почти сразу после анонса вокруг новинки разгорелся спор о конфиденциальности.

Исследователи в области кибербезопасности из команды Mysk заявили, что для работы персональных рекомендаций Apple собирает огромный объём аналитических данных о действиях пользователей в App Store.

По их словам, магазин приложений фиксирует практически каждое взаимодействие пользователя — от нажатий на экран до поисковых запросов.

«Apple записывает каждое нажатие, и отключить это невозможно. Они даже могут вычислить скорость вашего набора текста», — утверждают исследователи.

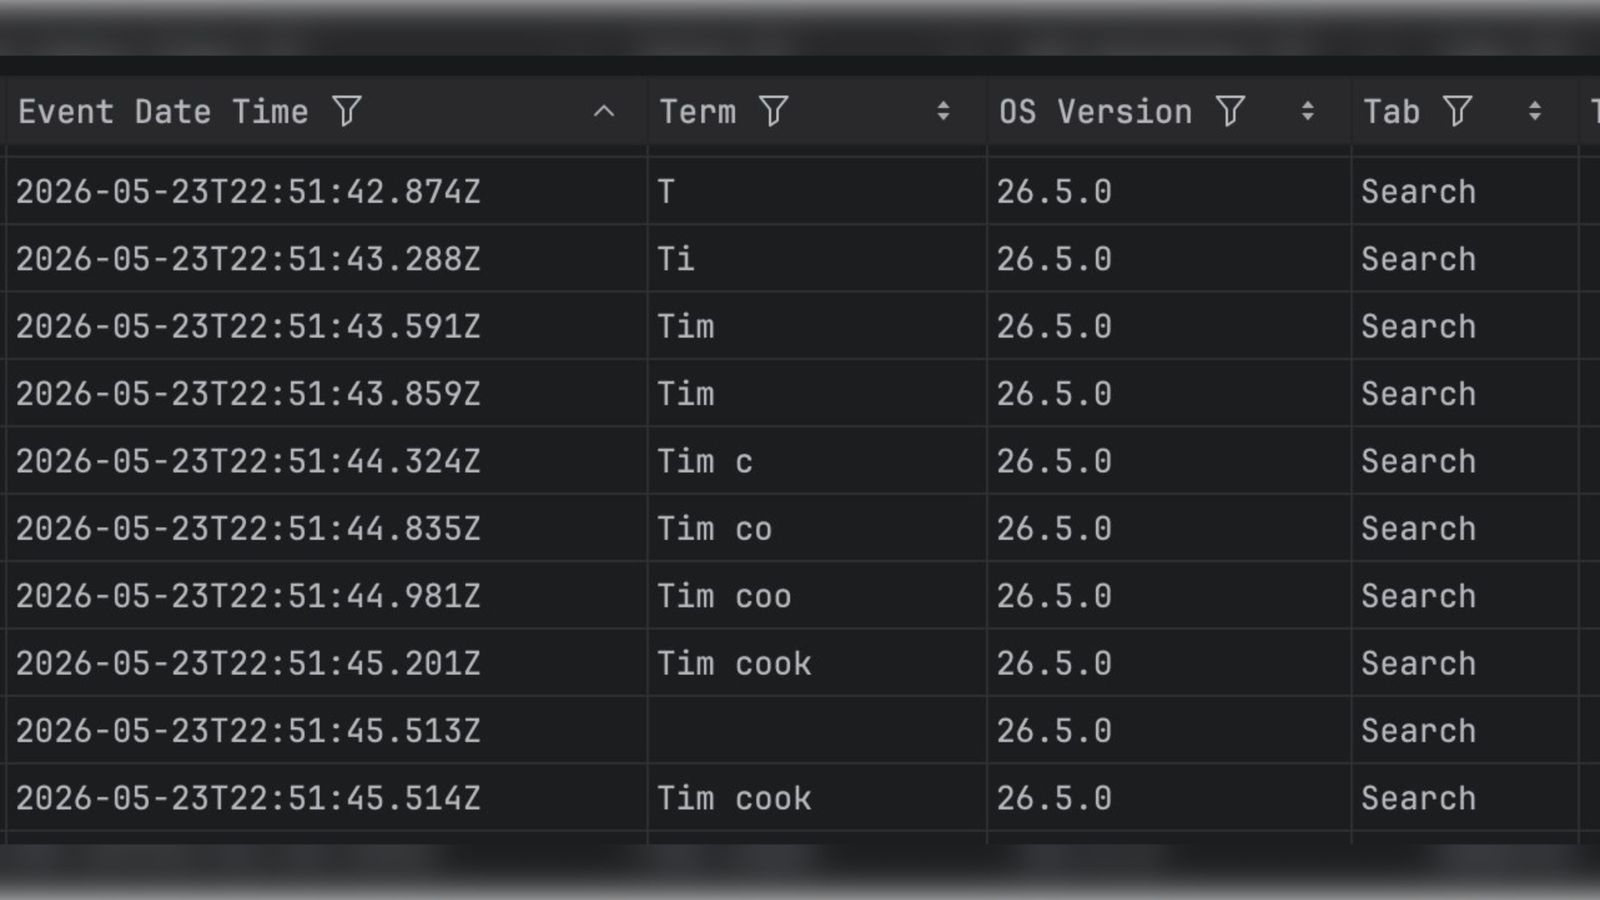
В качестве примера они опубликовали фрагмент аналитических данных, которые, по их словам, App Store отправляет Apple после обычного поиска по запросу «Tim Cook». При этом речь идёт не о поисковой выдаче, а именно о служебной телеметрии.


Особое недовольство экспертов вызвал тот факт, что функция персонализированных рекомендаций работает по умолчанию. По их мнению, подобный механизм должен быть добровольным и включаться только с согласия пользователя.

Ситуацию усугубляет специфика экосистемы Apple. Если пользователю не нравятся настройки конфиденциальности в Apple Music, он может перейти, например, на Spotify. Но заменить App Store на iPhone нельзя — это единственный официальный магазин приложений для большинства владельцев устройств Apple.

Сами исследователи утверждают, что данные о действиях в App Store входят в пакет персональной информации, которую пользователь может запросить у Apple через сервис privacy.apple.com.

Пока Apple не комментировала претензии Mysk.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru