



Выпущена улучшенная версия декриптора для последних версий GandCrab

Выпущена улучшенная версия декриптора для последних версий GandCrab

Выпущена улучшенная версия декриптора для последних версий GandCrab

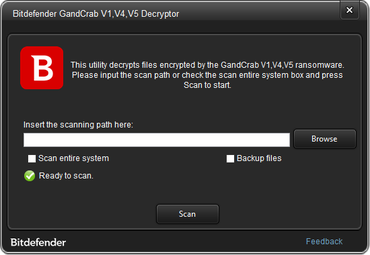
Сегодня проект No More Ransom выпустил обновленный и более эффективный инструмент для расшифровки файлов, пострадавших от вымогателя GandCrab. Европол описал этот инструмент как «очередную победу правоохранительных органов в битве против программ-вымогателей».

Инструмент был разработан полицией Румынии, Европолом и антивирусной компанией Bitdefender, он будет доступен для загрузки на странице проекта No More Ransom начиная с сегодняшнего дня.

По сути, это обновление выпущенной в феврале первой версии инструмента, над которым трудились специалисты Bitdefender. Декриптор стал более мощным — теперь он охватывает больше версий GandCrab: v1 (расширение GDCB), v4 (расширение KRAB) и v5 (случайное 10-значное расширение, последняя версия GandCrab).

Эксперты Bitdefender смогли создать инструмент расшифровки после того, как автор GandCrab опубликовал ключи расшифровки из сострадания. Сначала эти ключи предназначались только для пострадавших пользователей из Сирии.

В своем блоге Bitdefender заявила, что разработчики компании все еще работают над декриптором для GandCrab версий 2 и 3.

На данный момент пользователи, пострадавшие от версий GandCrab, выпущенных за последние четыре месяца, смогут бесплатно восстановить свои файлы. В противном случае им бы пришлось платить от $600 до $3 000 — именно столько просит разработчик шифровальщика.

Скачать новую версию декриптора можно по этой ссылке.

Напомним, в августе мы писали, что вымогатель GandCrab маскируется под кряки для Counter Strike и Office.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru