



Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники благодаря багу похитили у приложения EOSBet $338 000

Киберпреступники похитили сотни тысяч долларов в криптовалюте EOS у децентрализованного приложения для азартных игр EOSBet. Злоумышленники использовали одну из уязвимостей. Минимальный ущерб в настоящее время оценивается в $338 000.

Брешь позволила атакующим внедрить вредоносный код в стандартные EOS-аккаунты. После этого преступникам удалось заставить смарт-контракт ошибочно снабдить их аккаунты огромным количеством криптовалюты.

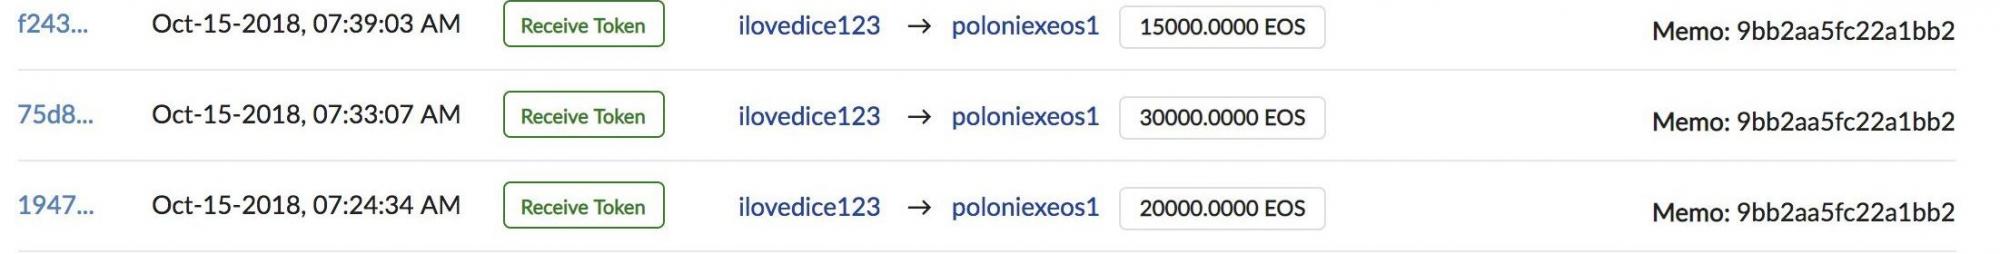
На картинке ниже можно ознакомиться с несанкционированными транзакциями — можно наблюдать, как вредоносный аккаунт «ilovedice123» переводит 65 000 EOS ($338 000) в крупную криптовалютную биржу:

Команда EOSBet планирует раскрыть подробности атаки и ущерба в ближайшее время. Официальные представители дали понять, что платформу пропатчили.

Исходя из имеющейся информации, киберпреступники добавили вредоносный код в свои кошельки EOS. Это позволило им получать криптовалюту каждый раз, когда атакуемые аккаунты обменивались транзакциями.

Напомним, что в прошлом месяце онлайн-платформа DEOSGames, ориентированная на ставки и игры, сообщила о кибермошенниках, которым удалось похитить почти $24 000. Благодаря нащупанной уязвимости некому злоумышленнику удалось 24 раза подряд сорвать джекпот.

В итоге аккаунт с именем «runningsnail» покинул платформу с общим выигрышем в размере 4 728 EOS (эта сумма эквивалентна $23 640). Эта учетная запись была создана всего лишь за день до начала вредоносной кампании.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.


RSS: Новости на портале Anti-Malware.ru