



Спустя 5 лет пойман киберпреступник, совершивший дефейс сайтов НАСА

Спустя 5 лет пойман киберпреступник, совершивший дефейс сайтов НАСА

Спустя 5 лет пойман киберпреступник, совершивший дефейс сайтов НАСА

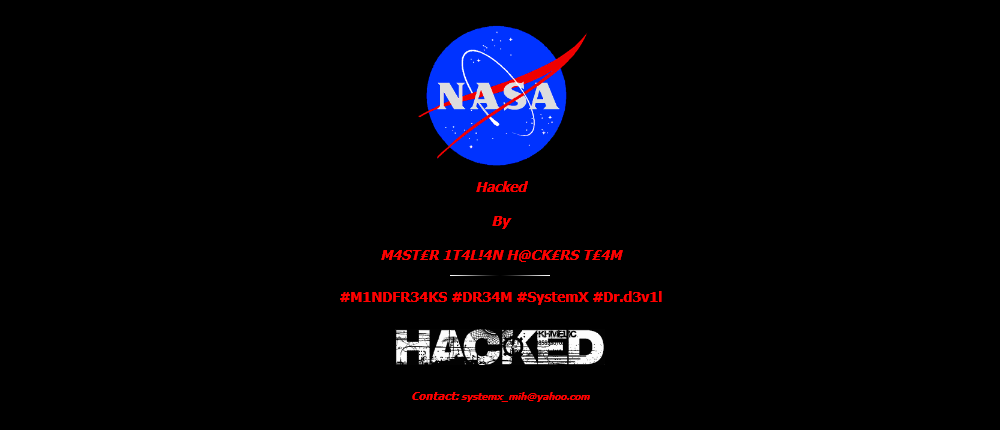
Спустя пять лет полиция Италии наконец нашла человека, стоящего за дефейсом сайтов НАСА и 60 других итальянских правительственных ресурсов. 25-летний местный житель признал себя виновным во всех киберэпизодах, которые имели место в 2013 году.

Киберпреступник, известный под инициалами Z.R., был частью преступной группы «Master Italian Hackers Team», которая взяла на себя ответственность за кибератаки на социальные сети. Итальянская полиция вычислила злоумышленника благодаря тем же соцсетям, где подозреваемый утверждал, что является частью «хакерской группы».

«Оказалось, что молодой человек был одним из лидеров группировки. Компьютерное оборудование подозреваемого было изъято, это позволило заполучить неоспоримые доказательства участия подозреваемого в киберпреступной деятельности», — заявили правоохранители.

Злоумышленник был задержан в Сало (коммуна в Италии). Он не стал скрывать своих действий и признался во всех эпизодах дефейса веб-ресурсов.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru