



Китай встраивал микрочипы для слежки в платы, поставляемые в США

Китай встраивал микрочипы для слежки в платы, поставляемые в США

Китай встраивал микрочипы для слежки в платы, поставляемые в США

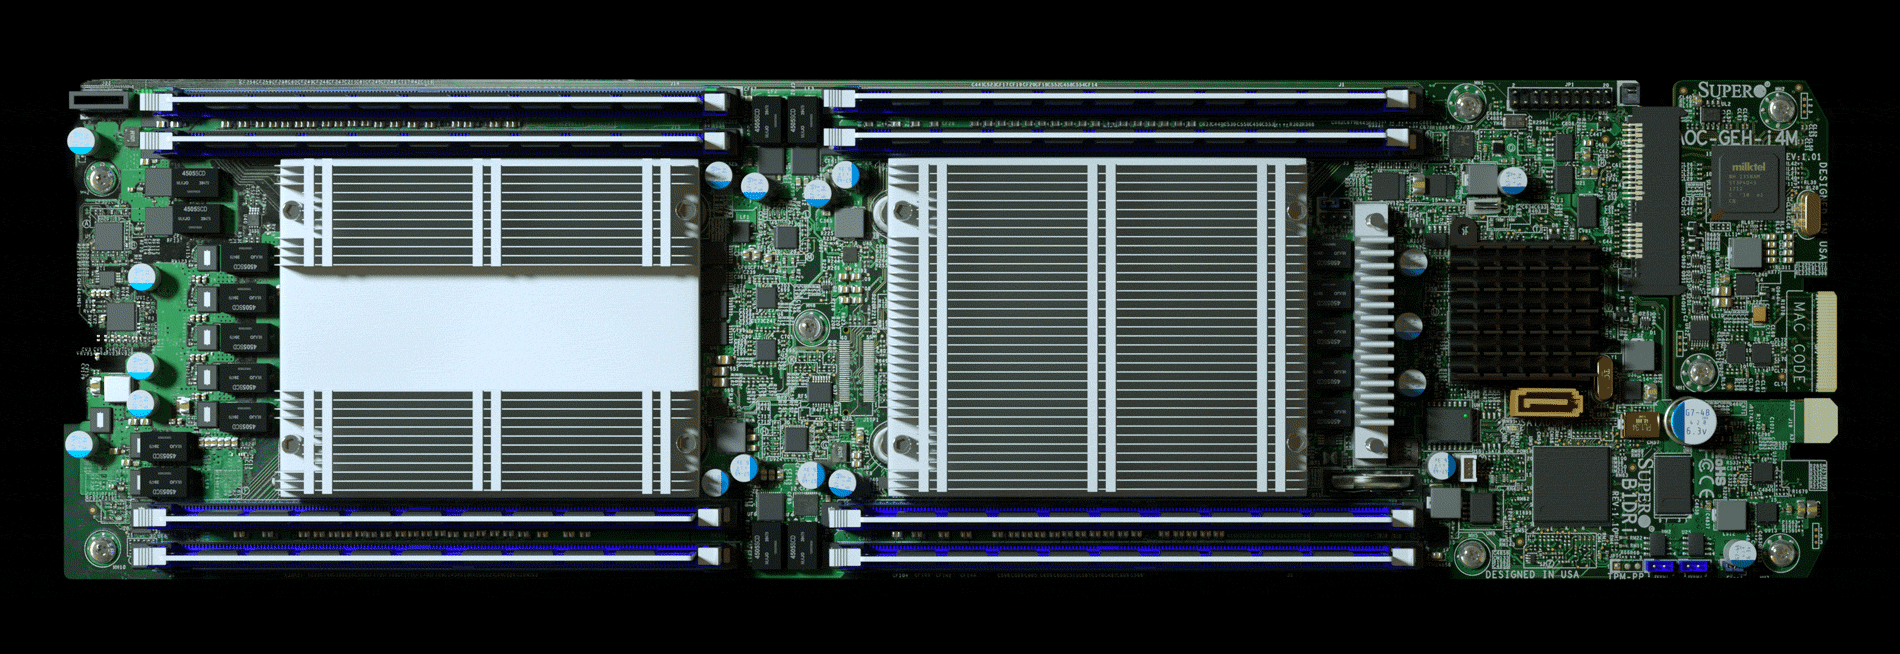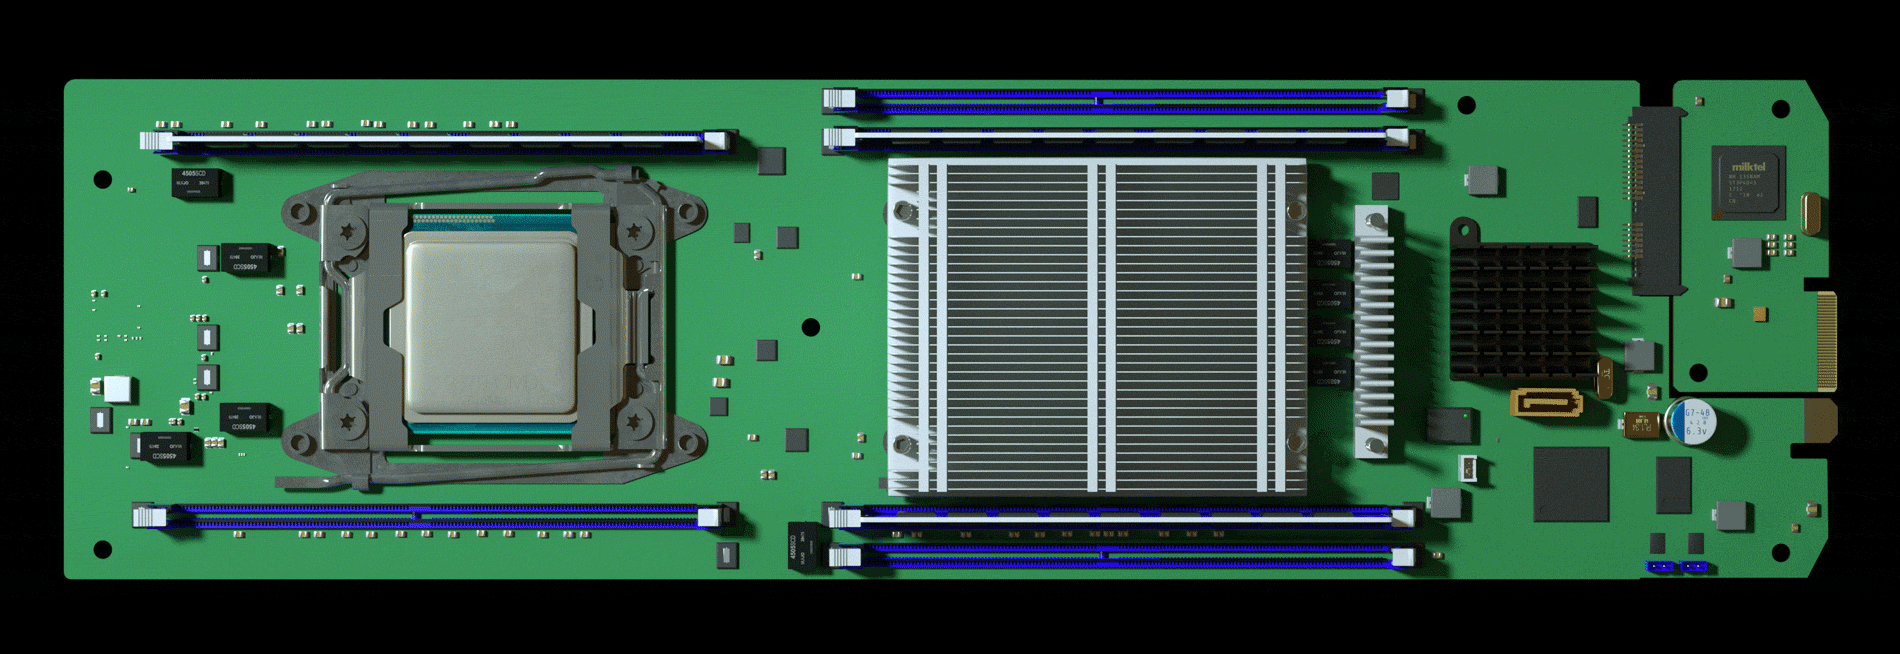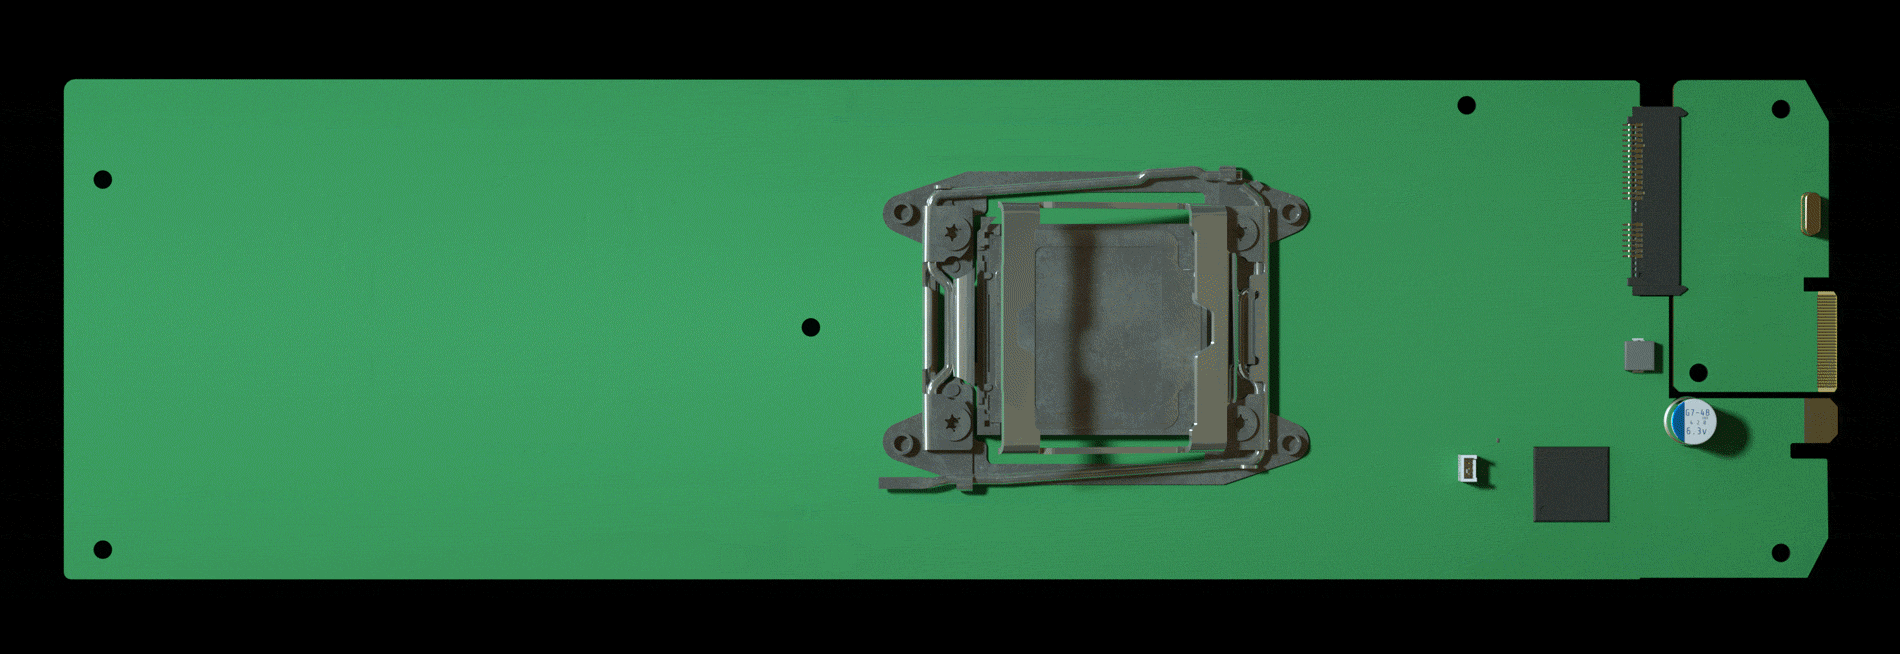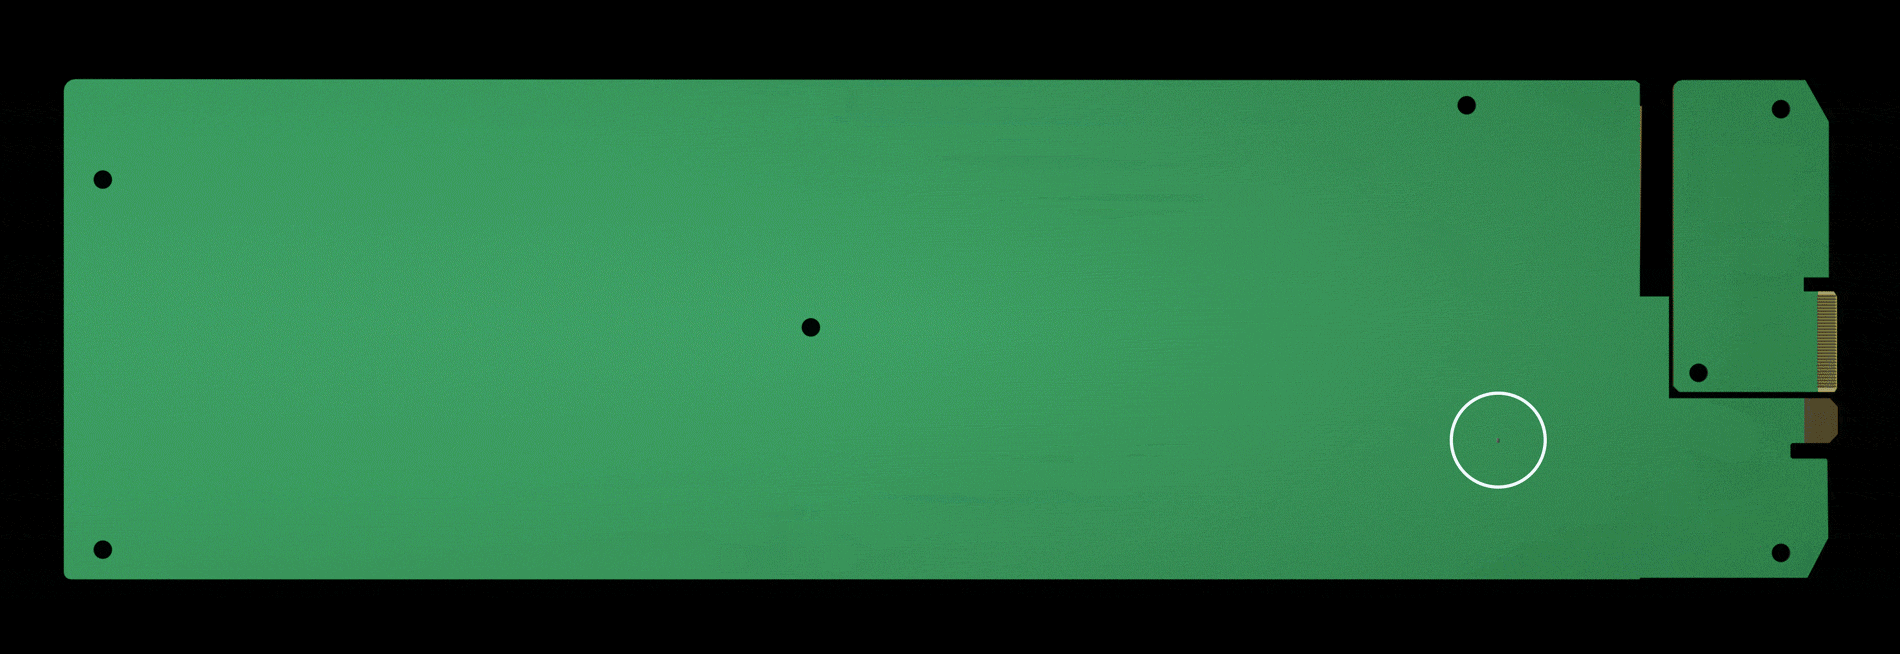
Китайские спецслужбы уже долгое время шпионили за 30 крупнейшими корпорациями США, среди которых были Amazon и Apple. А все благодаря крошечному чипу, который встраивали в материнские платы, предназначенные для серверов этих компаний.

Изначально эти платы производились именно в Китае, так что не удивительно, что разведка КНР имела возможность установить туда чип. Далее эти платы поставлялись в США для использования в крупных государственных и коммерческих структурах.

Как сообщил Bloomberg, сославшись на свои источники, в этих платах были обнаружены микрочипы, используемые Китаем для шпионажа в катастрофических масштабах.

В отчете Bloomberg упоминается американская компания Supermicro, которая сотрудничает с поставщиками из Китая. Количество клиентов этой компании находится в районе 900 в 100 разных странах мира.

Спецслужбы США, судя по всему, уже давно подозревали, что Китай воспользуется подобным методом для шпионажа за инфраструктурами Штатов. Первые доказательства такого шпионажа были обнаружены в 2015 году, когда сотрудники Amazon наткнулись на микрочипы, встроенные в матплаты.

Сообщается, что чуть позже эти же чипы обнаружили и в Apple.

Китайская разведка всеми правдами и неправдами (часто с помощью взяток и угроз) добивалась встраивания микрочипов в стандартную конструкцию плат. Устройство располагали максимально близко к контроллеру, чтобы предоставить удаленный доступ к его памяти.

Теперь, похоже, США сместили свой фокус в сторону Китая в качестве главного киберпротивника страны. Какое тут вторжение в выборы, когда в страну поступают платы со встроенными устройствами для шпионажа.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru