



Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Эксперты в области безопасности обратили внимание на проблему безопасности дешевых смартфонов на базе операционной системы Android. Из-за недостаточного контроля качества модели Android-смартфонов, стоящие в районе $110, часто имеют на борту троян удаленного доступа (remote access trojan, RAT).

Еще в прошлом году исследователи Sophos обратили внимание на пост на форуме xda-developers.com, в котором пользователь жаловался не предустановленное приложение Sound Recorder. По словам пользователя, на это приложение постоянно срабатывали антивирусные программы.

После проведенного исследования специалисты Sophos пришли к выводу, что Sound Recorder является ничем иным, как злонамеренной программой, чьи возможности похожи на возможности RAT-вредоноса.

Как раз в этом случае подвел контроль качества, который не был проведен должным образом. Если бы все было сделано адекватно, Sound Recoder обязательно был бы обнаружен, так как, по сути, вредоносное приложение просто маскируется под легитимное.

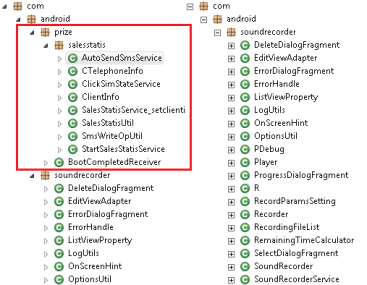
Как можно посмотреть на картинке ниже, злонамеренная версия содержит дополнительный код, чего не наблюдается у легитимной версии:

Sophos определила, что вредонос может передавать следующие данные:

  • Номер телефона;
  • Информацию о местоположении;
  • IMEI или Android ID;
  • Разрешение экрана;
  • Информацию о производителе, модели и версии ОС;
  • Информацию о процессоре;
  • MAC-адрес;
  • Размер оперативной памяти;
  • Объем SD-карты;
  • Информацию о языке и стране.

Также исследователи отметили возможности бэкдора:

  • Возможность скачивать и устанавливать приложения;
  • Деинсталлировать приложения;
  • Запускать shell-команды;
  • Открывать URL-адреса в брарузере.
Подпишитесь на новости

На GitHub появилась утилита для удаления моделей Apple Intelligence

Выключить ИИ-функции — ещё не значит освободить место на диске. Для пользователей macOS появилась утилита RemoveMacAI: она отключает Apple Intelligence, удаляет загруженные модели и блокирует их повторное скачивание. Поддерживаются компьютеры с Apple silicon и macOS 27.

В документации проекта на GitHub разработчик объясняет проблему: в macOS 27 нет единого переключателя Apple Intelligence, а модели остаются на накопителе даже после отключения функций.

RemoveMacAI отключает Siri, Writing Tools, Genmoji, Image Playground, расширение ChatGPT, умные ответы и сводки, очистку фотографий и предиктивное дополнение кода в Xcode. Связанные локальные модели тоже удаляются. Диктовку утилита оставляет в покое — она управляется отдельно.


По словам автора, модели удаляются через системную службу Apple, без прямого вмешательства в файлы каталога /System. Защита System Integrity Protection остаётся включённой. Профиль конфигурации, который пользователь подтверждает в настройках, блокирует повторную загрузку моделей.


Предусмотрены просмотр состояния, пробный запуск без изменений и сохранение выбранных функций. Команда removemacai revert отменяет настройки и разрешает системе снова скачивать модели. Проект распространяется под лицензией MIT.

Есть нюанс: отключение затрагивает и приложения, использующие локальные модели Apple, а также соответствующие действия в «Командах». macOS 26 и более ранние версии не поддерживаются. Так что освобождение диска сопровождается вполне конкретной потерей возможностей; выбирать, какие из них нужны, придётся пользователю.

RSS: Новости на портале Anti-Malware.ru