



В Telegram устранили баг, раскрывающий реальный IP-адрес

В Telegram устранили баг, раскрывающий реальный IP-адрес

В Telegram устранили баг, раскрывающий реальный IP-адрес

Разработчики Telegram выпустили патч, устраняющий проблему утечки IP-адресов пользователей. Уязвимость была обнаружена индийским исследователем Дхиражем Мишрой. В версиях для декстопа (стабильная — v1.4.0, бета — v1.3.17) этот недостаток исправлен.

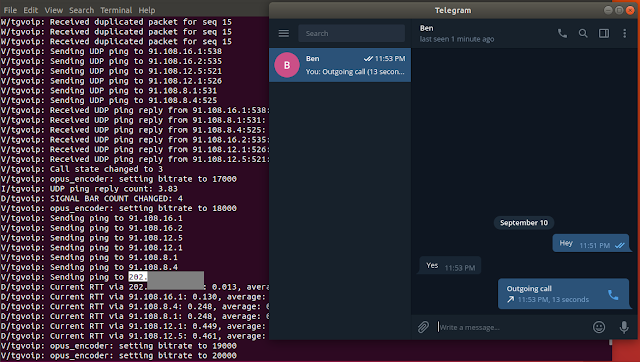
Мишра обнаружил, что десктопные версии Telegram для систем Windows, Mac и Linux раскрывают реальные IP-адреса пользователей мессенджера. Эксперт отметил, что утечка происходит только во время голосовых звонков.

В время звонков между пользователями Telegram устанавливается соединение IP-to-IP (или peer-to-peer), после чего происходит обмен пакетами данных напрямую. Такой вид связи далек от конфиденциального, так как раскрывает реальные адреса обоих пользователей.

Учитывая, что peer-to-peer — установленный по умолчанию вид соединения для всех пользователей, Telegram будет раскрывать реальный адрес пользователя людям, которых он добавил в список контактов.

Разработчики мессенджера внедрили специальную настройки «Nobody», при активации которой приложение не будет устанавливать peer-to-peer во время звонков. Однако эта опция изначально появилась только в мобильном клиенте. Мишра отметил, что его обеспокоил тот факт, что десктопная версия Telegram все еще раскрывает IP-адреса.

Разработчики прислушались к эксперту, так как это действительно серьезный баг, и выпустили соответствующее обновление, которое теперь рекомендуют установить всем пользователям, для которых конфиденциальность в приоритете.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru