



Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

Разработчик популярного вредонос-сканера получил 14 лет тюрьмы

37-летний Руслан Бондарс из Латвии был приговорен к 14 годам тюрьмы за создание и поддержание сервиса под названием Scan4You, который позволял создателям вредоносных программ проверять процент детекта своего вредоносного кода. В среде ИБ-экспертов Scan4You принято описывать как «контрантивирус».

Принцип работы Scan4You схож с сервисом VirusTotal — оба собирают различные антивирусные движки и позволяют пользователям просканировать какой-либо файл одновременно этими движками.

Единственное отличие Scan4You от VirusTotal — сервис не отправляет результаты сканирования антивирусным вендорам, о них узнает лишь пользователь, проверяющий файл. Подобные сервисы авторы вредоносных программ использовали уже много лет.

Это хорошая тактика, позволяющая определить количество детектирований вредоносного кода до того, как он будет запущен в реальных кибератаках. Таким образом, злоумышленник становится уже куда лучше осведомлен, что позволяет ему более грамотно планировать свои атаки.

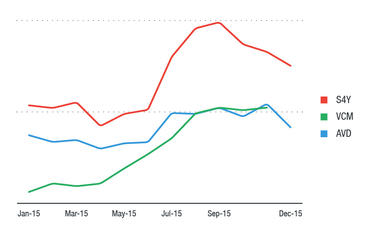
По данным компании Trend Micro, Бондарс запустил Scan4You в 2009 году. Сервис довольно быстро занял позицию самого популярного инструмента для проверки своего вредоносного кода. График ниже отображает популярность Scan4You относительно аналогов:

Бондарс допустил одну крупную ошибку — он заблокировал отправку отчетов о скандирования антивирусным компаниям, однако забыл заблокировать сканирования URL от движка Trend Micro.

Разработчик был арестован в мае прошлого года, теперь ему придется отбывать реальный срок за решеткой.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru