



Google избавится от схемы file:// в адресной строке Chrome

Google избавится от схемы file:// в адресной строке Chrome

Google избавится от схемы file:// в адресной строке Chrome

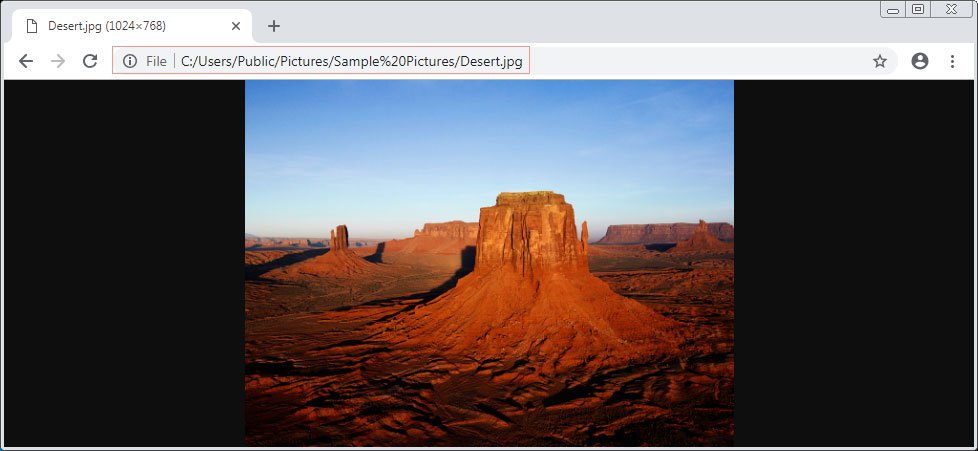
Сейчас, если вы откроете в Google Chrome локальный файл, браузер отобразит в адресной строке file:// и путь к файлу на диске. В Chrome 70 Google пообещала реализовать новое уведомление «File», которое заменит схему URI file, — оно будет уведомлять пользователя, что локальный файл открыт в браузере.

По мнению Google, теперь, когда есть соответствующе уведомление, необходимость в использовании схемы file:// просто отпадает.

В итоге адресная строка браузера при открытии локального файла в нем будет выглядеть приблизительно так:

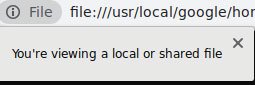
Если пользователь нажмет на это уведомление «File», Chrome отобразит ему информационное сообщение с текстом «You're viewing a local or shared file».

Судя по всему, Google пытается оптимизировать отображаемую в браузере информацию, удалив ненужные и дублирующиеся данные.

Правда, не всегда это несет только плюсы. Например, отказ от поддоменов вида «www» и «m» в Chrome 69 может сыграть на руку злоумышленникам, использующим фишинговые схемы. Такое нововведение вызвало озабоченность среди пользователей и экспертов.

Кстати, интернет-гигант также не забывает устранять серьезные уязвимости в браузере. С выпуском Chrome 69 пришел критический патч, устраняющий проблему безопасности, которая позволяла злоумышленнику украсть учетные данные Wi-Fi в домашних и корпоративных сетях.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru