



Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

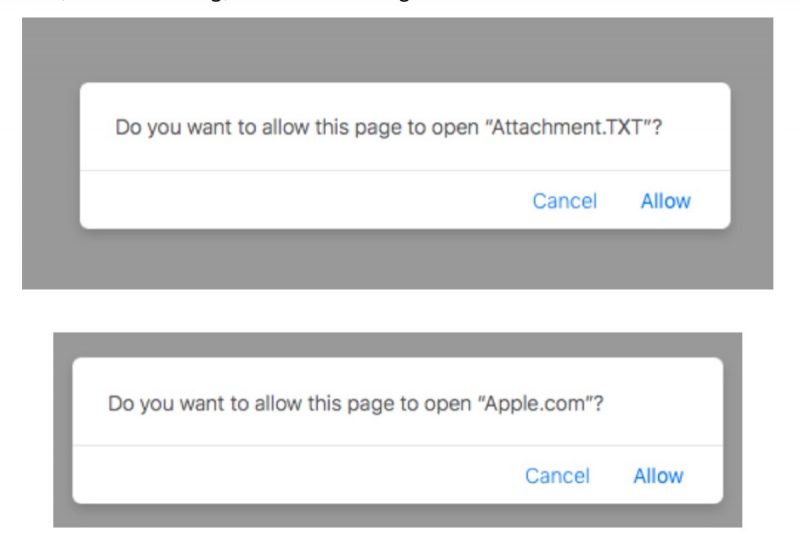
Известный исследователь в области безопасности Патрик Уордл продемонстрировал уязвимость браузера Safari в операционной системе macOS — злоумышленник может удаленно заразить компьютер жертвы с помощью эксплуатации всплывающий окон вида «Do you want to allow...» («Хотите ли вы разрешить...»).

Сама атака производится в момент посещения пользователем определенного веб-сайта. Уордл объясняет, что эксплойт использует обработчики документов, которые запрашивают разрешение на открытие ссылки или файла в другом приложении.

Например, когда файлы в формате PDF надо просмотреть в режиме предварительного просмотра. Обработчики URL-адресов работают аналогичным образом — уведомляя macOS о том, что они могут принять определенные форматы файлов.

Таким образом, злоумышленник может заманить пользователя на сайт, где будет лежать ZIP-файл, который автоматически загрузится и распакуется, в результате этого злонамеренная составляющая будет зарегистрирована в файловой системе пользователя.

«Как только жертва посещает определенный сайт, мы запускаем загрузку архива .zip, который содержит вредоносное приложение. Если жертва использует Safari, архив будет автоматически распакован, так как операционная система Apple имеет тенденцию автоматически открывать “безопасные” файлы», — объясняет эксперт.

«Такая особенность работы системы является ключевым моментом, так как вредоносное приложение мигом попадет в файловую систему пользователя».

На следующем этапе вредоносная веб-страница запустит код, который сможет загружать или просматривать пользовательскую схему URL. Это позволит заставить macOS активировать обработчик URL и запустить приложение.

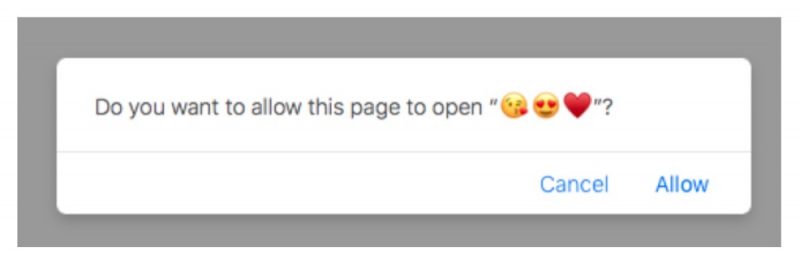
Это действие активируется с помощью диалогового окна Safari, которые включает опции «Разрешить» и «Отменить». Однако всплывающий текст и параметры в этом случае полностью контролируются злоумышленником, что позволяет запутать и обмануть пользователя.

Исследователь рекомендует пользователям отключить распаковку «безопасных» файлов.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru