



Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

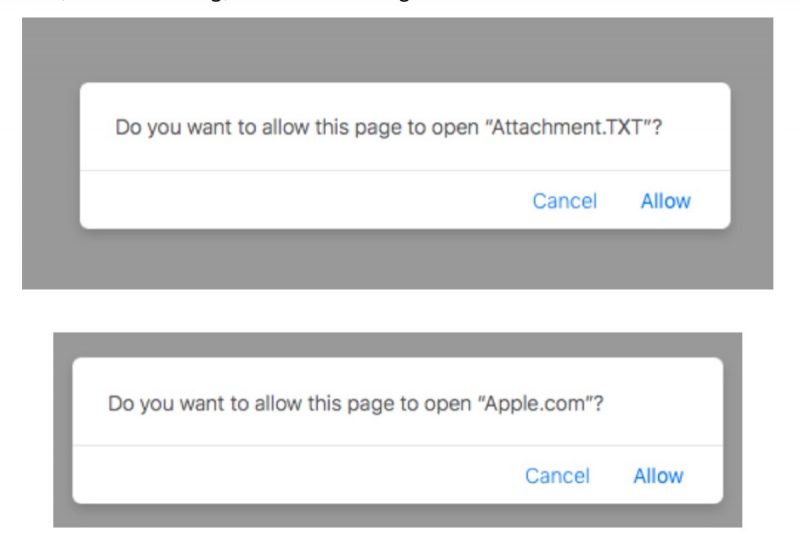
Известный исследователь в области безопасности Патрик Уордл продемонстрировал уязвимость браузера Safari в операционной системе macOS — злоумышленник может удаленно заразить компьютер жертвы с помощью эксплуатации всплывающий окон вида «Do you want to allow...» («Хотите ли вы разрешить...»).

Сама атака производится в момент посещения пользователем определенного веб-сайта. Уордл объясняет, что эксплойт использует обработчики документов, которые запрашивают разрешение на открытие ссылки или файла в другом приложении.

Например, когда файлы в формате PDF надо просмотреть в режиме предварительного просмотра. Обработчики URL-адресов работают аналогичным образом — уведомляя macOS о том, что они могут принять определенные форматы файлов.

Таким образом, злоумышленник может заманить пользователя на сайт, где будет лежать ZIP-файл, который автоматически загрузится и распакуется, в результате этого злонамеренная составляющая будет зарегистрирована в файловой системе пользователя.

«Как только жертва посещает определенный сайт, мы запускаем загрузку архива .zip, который содержит вредоносное приложение. Если жертва использует Safari, архив будет автоматически распакован, так как операционная система Apple имеет тенденцию автоматически открывать “безопасные” файлы», — объясняет эксперт.

«Такая особенность работы системы является ключевым моментом, так как вредоносное приложение мигом попадет в файловую систему пользователя».

На следующем этапе вредоносная веб-страница запустит код, который сможет загружать или просматривать пользовательскую схему URL. Это позволит заставить macOS активировать обработчик URL и запустить приложение.

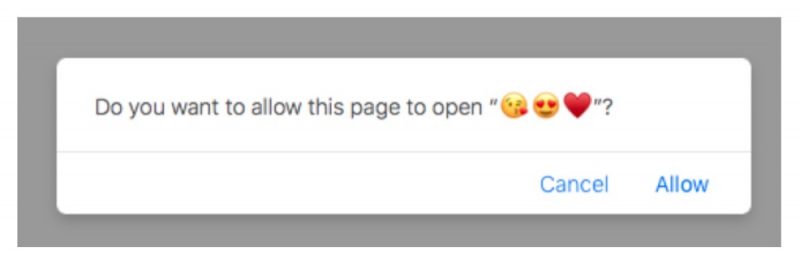
Это действие активируется с помощью диалогового окна Safari, которые включает опции «Разрешить» и «Отменить». Однако всплывающий текст и параметры в этом случае полностью контролируются злоумышленником, что позволяет запутать и обмануть пользователя.

Исследователь рекомендует пользователям отключить распаковку «безопасных» файлов.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru