



Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Исследователи антивирусной компании ESET рассказали о появлении шпионской программы, предназначенной для мобильной операционной системы Android. Вредоносная программа распространяется под видом популярного сервиса обмена сообщениями Viber.

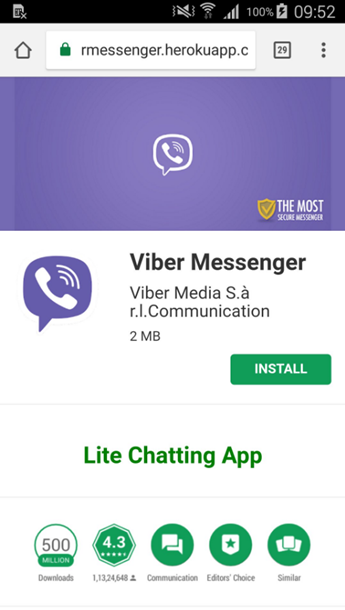
Лукас Стефанко, специалист компании, зафиксировал «лже-Viber» на сайте, который маскировался под официальный магазин приложений Google Play. На фейковой странице есть значок «Выбор редакции», количество загрузок (больше 500 миллионов) и средняя оценка пользователей (4,3 балла).

Злоумышленники сделали все, чтобы имитировать настоящее приложение Viber, размещенное в Google Play.

В процессе установки на Android-устройство вредоносное приложение запрашивает расширенные права в системе, в частности, доступ к контактам, звонкам и сообщениям, возможность записи аудиофайлов и операций с контентом на SD-карте.

Получив требуемые права, зловред также получает возможность красть с устройства медиафайлы и документы, пересылаемые в чатах WhatsApp и WeChat, все фотографии и загруженные файлы из памяти устройства, а также записывать телефонные звонки.

К слову, в Google Play также была обнаружена фейковая копия голосового помощника от «Яндекс» Алиса. Мошенники использовали Алису для привлечения большего количества жертв. На деле же злоумышленники подсовывают пользователям троян, который подписывает их на премиальные услуги без их ведома.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru