



Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Исследователи антивирусной компании ESET рассказали о появлении шпионской программы, предназначенной для мобильной операционной системы Android. Вредоносная программа распространяется под видом популярного сервиса обмена сообщениями Viber.

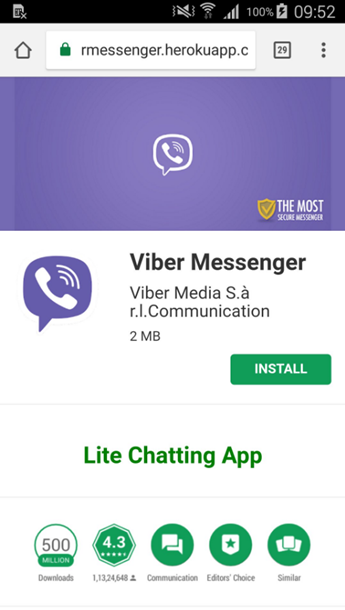
Лукас Стефанко, специалист компании, зафиксировал «лже-Viber» на сайте, который маскировался под официальный магазин приложений Google Play. На фейковой странице есть значок «Выбор редакции», количество загрузок (больше 500 миллионов) и средняя оценка пользователей (4,3 балла).

Злоумышленники сделали все, чтобы имитировать настоящее приложение Viber, размещенное в Google Play.

В процессе установки на Android-устройство вредоносное приложение запрашивает расширенные права в системе, в частности, доступ к контактам, звонкам и сообщениям, возможность записи аудиофайлов и операций с контентом на SD-карте.

Получив требуемые права, зловред также получает возможность красть с устройства медиафайлы и документы, пересылаемые в чатах WhatsApp и WeChat, все фотографии и загруженные файлы из памяти устройства, а также записывать телефонные звонки.

К слову, в Google Play также была обнаружена фейковая копия голосового помощника от «Яндекс» Алиса. Мошенники использовали Алису для привлечения большего количества жертв. На деле же злоумышленники подсовывают пользователям троян, который подписывает их на премиальные услуги без их ведома.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru