



Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Фейковая копия Viber крадет фото и документы из чатов WhatsApp

Исследователи антивирусной компании ESET рассказали о появлении шпионской программы, предназначенной для мобильной операционной системы Android. Вредоносная программа распространяется под видом популярного сервиса обмена сообщениями Viber.

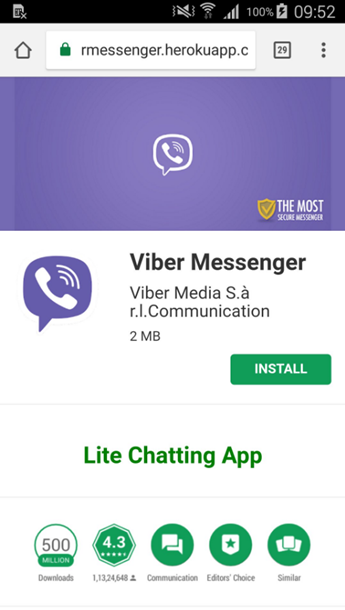
Лукас Стефанко, специалист компании, зафиксировал «лже-Viber» на сайте, который маскировался под официальный магазин приложений Google Play. На фейковой странице есть значок «Выбор редакции», количество загрузок (больше 500 миллионов) и средняя оценка пользователей (4,3 балла).

Злоумышленники сделали все, чтобы имитировать настоящее приложение Viber, размещенное в Google Play.

В процессе установки на Android-устройство вредоносное приложение запрашивает расширенные права в системе, в частности, доступ к контактам, звонкам и сообщениям, возможность записи аудиофайлов и операций с контентом на SD-карте.

Получив требуемые права, зловред также получает возможность красть с устройства медиафайлы и документы, пересылаемые в чатах WhatsApp и WeChat, все фотографии и загруженные файлы из памяти устройства, а также записывать телефонные звонки.

К слову, в Google Play также была обнаружена фейковая копия голосового помощника от «Яндекс» Алиса. Мошенники использовали Алису для привлечения большего количества жертв. На деле же злоумышленники подсовывают пользователям троян, который подписывает их на премиальные услуги без их ведома.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru