



В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

Зафиксирована новая кампания вредоносных спам-рассылок, в которой используется троян удаленного доступа (RAT) DarkComet. Вредоносная программа устанавливается посредством злонамеренного вложения. Сам DarkComet после установки регистрирует нажатия клавиш, статистику использования приложений, может делать скриншоты и так далее.

Первым вредоносную кампанию обнаружил Вишал Тхакур, который позже проанализировал используемый злоумышленниками троян.

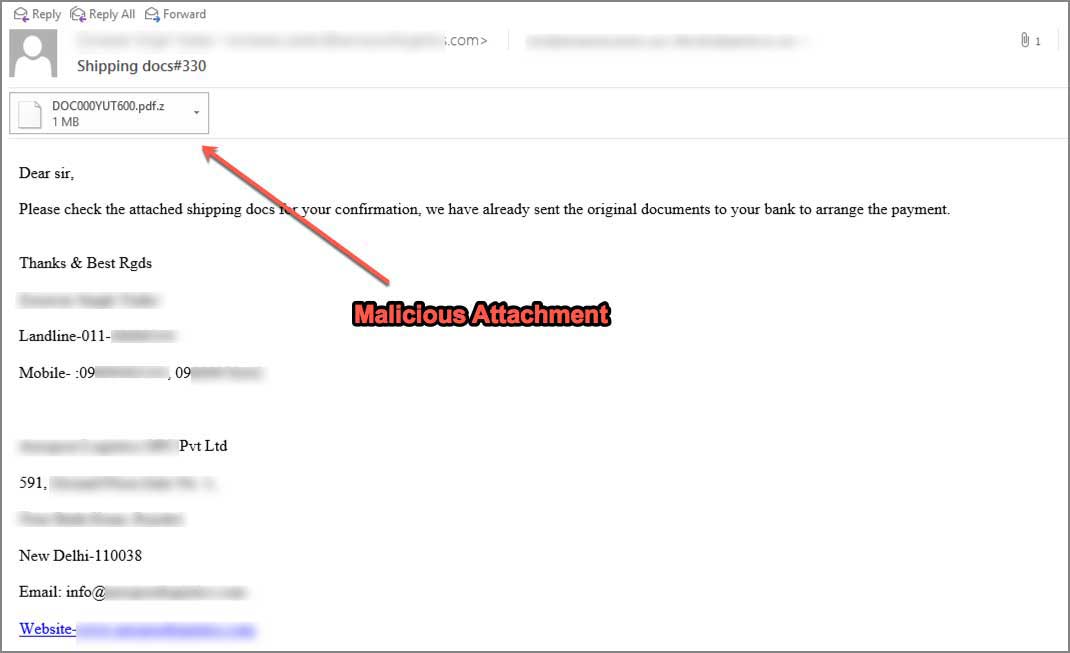
Тема электронных писем крутится вокруг доставки и перевозки — «Shipping docs#330», якобы получатель должен одобрить какой-либо из пунктов соглашения.

Эксперт привел пример вредоносного электронного письма:

Имена вложений представляют собой вариации на тему «DOC000YUT600.pdf.z». Внутри этих вложений находится файл с именем DOC000YUT600.scr, который при запуске установит вредонос DarkComet на компьютер пользователя.

В процессе установки троян копирует себя в %UserProfile%\Music\regdrv.exe и %UserProfile%\Videos\Regdriver.exe. Также зловред создает пункт автозапуска с именем «Registry Driver», что позволит файлу Regdriver.exe автоматически запускаться каждый раз, когда пользователь вход в Windows.

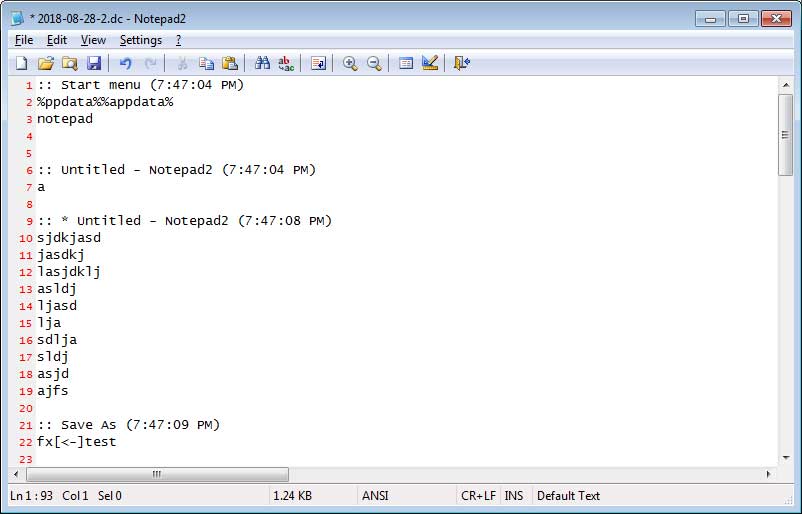
После установки DarkComet начинает регистрировать статистику использования приложений и активность клавиатуры. Все эти данные помещаются в специальный лог-файл, расположенный в папке %UserProfile%\AppData\Roaming\dclogs\.

Лог-файл будет передаваться на сервер злоумышленнику через определенные промежутки времени. Ниже можно посмотреть пример содержимого такого файла:

DarkComet также позволяет атакующему подключаться к компьютеру жертвы и выполнять определенный набор команд. Таким образом, киберпреступник всегда сможет собрать конфиденциальную информацию, чтобы потом использовать ее против вас.

Здесь открываются отличные возможности для вымогательства — не хотите, чтобы ваши личные фото попали в Сеть, платите выкуп. Эксперты просят всех пользователей крайне внимательно подходить ко всем незнакомым письмам, содержащим подозрительные вложения. 

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru